首先确认 Composer 版本不低于 2.5,通过 composer –version 查看,若版本过低则运行 composer self-update 升级。在项目根目录执行 composer audit,该命令会检查 composer.lock 中的依赖包,并与 GitHub Security Advisory 等安全数据库比对,报告存在已知漏洞的包,包括漏洞描述、严重等级、CVE 编号及修复建议。根据提示使用 composer update vendor/package-name 更新特定包或整体更新以修复漏洞,更新后再次运行 composer audit 验证修复效果。如仅需检查生产环境依赖,可使用 composer audit –no-dev。定期执行此命令有助于及时发现并处理第三方库的安全隐患,提升项目安全性。

要使用 Composer audit 检查 PHP 项目中的安全漏洞,前提是你的 Composer 版本已支持该命令。从 Composer 2.5 版本开始,内置了 audit 命令,用于检测项目依赖中存在的已知安全问题。
确认 Composer 版本
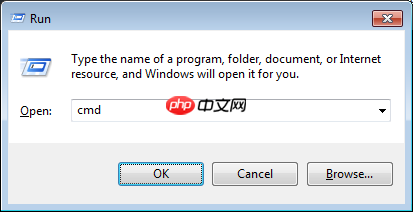
打开终端运行以下命令:
composer –version
确保版本号不低于 2.5。如果版本过低,需先升级 Composer:
composer self-update
运行 Composer audit 检查漏洞
在项目根目录(即 composer.json 所在目录)执行:
composer audit
该命令会自动检查 composer.lock 文件中所有已安装的依赖包,与公开的安全数据库(如 GitHub Security Advisory 和 FriendsOfPHP/security-advisories)进行比对,报告存在已知漏洞的包。
查看详细报告并处理问题
执行后,你会看到类似以下信息:
发现某个依赖包存在高危漏洞 列出漏洞描述、严重等级、CVE 编号和修复建议 提示可升级到的安全版本
根据提示更新受影响的包:
composer update vendor/package-name
若多个包受影响,可考虑整体更新:
composer update
更新后再次运行 composer audit 确认问题是否解决。
审计生产环境依赖
默认情况下,composer audit 会同时检查开发和生产依赖。若只想检查生产环境依赖(不含 require-dev),使用:
composer audit –no-dev
这在部署前做安全检查时非常有用。
基本上就这些。定期运行 composer audit 能帮助你及时发现并修复第三方库的安全隐患,提升项目安全性。不复杂但容易忽略。
以上就是如何使用Composer audit检查项目的安全漏洞?的详细内容,更多请关注php中文网其它相关文章!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/126130.html
 微信扫一扫
 支付宝扫一扫