如何为PHP代码设置访问限制?通过加密实现用户授权访问的配置方法是什么?

答案:通过密码哈希和会话管理实现用户认证,利用AES加密敏感数据并结合RBAC/PBAC实现细粒度授权,确保只有合法用户才能访问对应资源。
如何为php代码设置访问限制?通过加密实现用户授权访问的配置方法是什么?

PHP代码的访问限制和用户授权访问,说白了,就是确保只有“对的人”才能“看对的东西”或“做对的事”。通过加密技术,我们主要在两个层面实现:一是用户凭证的安全存储与验证(比如密码哈希),二是敏感数据本身的加密与解密,确保即使数据泄露,未经授权也无法读取,只有授权用户才能解密访问。

解决方案

要为PHP代码设置访问限制并实现基于加密的用户授权访问,这通常涉及一个多层次的策略。我个人觉得,最核心的思路是把认证(Authentication)和授权(Authorization)分清楚,并且在每个环节都考虑加密的作用。

首先,是用户身份的验证。这就像你进门前要出示身份证。PHP在这方面提供了非常强大的工具。我们绝不能明文存储用户的密码,那简直是自寻死路。正确的做法是使用单向加密哈希函数,比如PHP内置的

password_hash()

。它会把用户的密码加盐(salt)后生成一个不可逆的哈希值,每次登录时,再用

password_verify()

来比对。这其实就是一种加密应用,确保即使数据库被拖库,攻击者也无法直接拿到用户密码。

立即学习“PHP免费学习笔记(深入)”;

// 注册时:$password = '用户输入的密码';$hashedPassword = password_hash($password, PASSWORD_BCRYPT);// 将 $hashedPassword 存入数据库// 登录时:$inputPassword = '用户输入的密码';$storedHashedPassword = '从数据库获取的哈希密码';if (password_verify($inputPassword, $storedHashedPassword)) {    // 密码匹配,用户身份验证成功    session_start();    $_SESSION['user_id'] = $userId;    // ... 其他会话设置} else {    // 密码不匹配}

一旦用户身份验证成功,我们就要管理他们的会话状态。通常是启动一个PHP会话(

session_start()

),然后将用户的ID或其他识别信息存入

$_SESSION

。所有需要保护的PHP代码,在执行前都应该检查

$_SESSION

中是否存在有效的用户ID。

// 保护的代码文件顶部session_start();if (!isset($_SESSION['user_id'])) {    header('Location: /login.php'); // 重定向到登录页    exit();}// 如果有必要,还可以进一步检查用户的权限// ...

但话说回来,光有认证还不够,如果你的应用处理的是极其敏感的数据,比如用户的银行卡号、医疗记录等,这些数据本身在存储时也应该加密。这就是真正的“通过加密实现用户授权访问”的另一个重要层面。我们可以使用对称加密算法,比如AES,通过PHP的OpenSSL扩展来实现。

// 假设你有一个安全的密钥,这部分是关键且复杂的,后面会细说define('ENCRYPTION_KEY', '一个32字节的随机字符串,需要安全存储!'); define('ENCRYPTION_CIPHER', 'aes-256-cbc');function encryptData($data, $key) {    $iv = openssl_random_pseudo_bytes(openssl_cipher_iv_length(ENCRYPTION_CIPHER));    $encrypted = openssl_encrypt($data, ENCRYPTION_CIPHER, $key, 0, $iv);    return base64_encode($encrypted . '::' . $iv); // 存储加密数据和IV}function decryptData($data, $key) {    list($encrypted_data, $iv) = explode('::', base64_decode($data), 2);    return openssl_decrypt($encrypted_data, ENCRYPTION_CIPHER, $key, 0, $iv);}// 存储敏感数据时:$sensitiveInfo = '用户的银行卡号或其他敏感信息';$encryptedSensitiveInfo = encryptData($sensitiveInfo, ENCRYPTION_KEY);// 将 $encryptedSensitiveInfo 存入数据库// 授权用户访问时:if (isset($_SESSION['user_id']) && userHasPermissionToViewSensitiveData($_SESSION['user_id'])) {    $storedEncryptedInfo = '从数据库获取的加密信息';    $decryptedSensitiveInfo = decryptData($storedEncryptedInfo, ENCRYPTION_KEY);    // 展示解密后的信息给授权用户} else {    // 无权访问}

这里有个小坑,很多人会把加密密钥直接写死在代码里,这可是大忌。密钥必须妥善保管,通常会放在服务器的环境变量、专门的密钥管理服务(KMS)或权限严格受限的文件中。只有当用户通过身份验证并被授权后,你的PHP代码才能安全地获取密钥,然后解密并展示数据。这样,即使数据库被攻破,没有密钥,那些加密数据也只是一堆乱码。

PHP用户认证的最佳实践有哪些?

在我看来,PHP用户认证的核心在于安全性和用户体验的平衡。实践中,我们首先要确保密码的安全存储。正如前面提到的,

password_hash()

是你的最佳拍档,因为它内置了加盐机制,可以有效防御彩虹表攻击。选择

PASSWORD_BCRYPT

或

PASSWORD_ARGON2ID

这样的算法,它们计算成本较高,能有效减缓暴力破解的速度。

其次,会话管理至关重要。我见过太多因为会话不安全导致的问题。要确保你的会话Cookie设置了

httponly

和

secure

标志。

httponly

可以防止JavaScript访问Cookie,从而降低XSS攻击的风险;

secure

则要求Cookie只能通过HTTPS发送,防止中间人攻击窃取会话。此外,会话ID本身也应该足够随机和复杂。每次用户登录成功后,最好重新生成会话ID(

session_regenerate_id(true)

),这能有效防御会话固定攻击。

// 在php.ini中或通过ini_set设置ini_set('session.cookie_httponly', 1);ini_set('session.cookie_secure', 1); // 仅在HTTPS环境下设置ini_set('session.use_strict_mode', 1); // 启用严格模式,防止未初始化会话ID// 登录成功后session_regenerate_id(true); // 重新生成会话ID$_SESSION['user_id'] = $userId;// ...

另外,我们还得防范常见的攻击手段。SQL注入和XSS(跨站脚本攻击)是老生常谈,但依然是很多漏洞的根源。始终使用预处理语句(Prepared Statements)来处理数据库查询,永远不要直接拼接用户输入。对于所有输出到HTML页面的用户数据,都要进行适当的转义(

htmlspecialchars()

)。最后,考虑一下更高级的防护,比如为关键操作添加二次验证(Two-Factor Authentication, 2FA),或者实现一个简单的登录失败次数限制机制来阻止暴力破解。这些都是构建一个健壮认证系统的基石。

如何利用PHP加密敏感数据并确保授权访问?

利用PHP加密敏感数据并确保授权访问,这不仅仅是技术实现,更是一套安全策略。它主要是为了保护“数据在休息时”(data at rest),也就是存储在数据库或文件系统中的数据,以及“数据在传输时”(data in transit),尽管HTTPS已经很好地解决了后者。

首先,我们得明确,这里的加密是针对数据内容的,而不是访问代码本身。PHP的OpenSSL扩展是实现对称加密(如AES-256-CBC)的首选工具。选择一个强大的加密算法和模式至关重要。AES-256-CBC是一个不错的选择,但要注意它的初始化向量(IV)必须是随机生成且每次加密都不同,并且需要和密文一起存储或传输。IV的随机性是保证加密安全的关键一环。

// 再次强调,密钥的安全性是重中之重// 假设 ENCRYPTION_KEY 是从安全配置中获取的$cipher = 'aes-256-cbc';$key = ENCRYPTION_KEY; // 确保这是32字节的密钥// 加密$plaintext = '这是需要加密的敏感信息。';$iv_length = openssl_cipher_iv_length($cipher);$iv = openssl_random_pseudo_bytes($iv_length);$ciphertext = openssl_encrypt($plaintext, $cipher, $key, OPENSSL_RAW_DATA, $iv);// 将IV和密文一起存储,通常是Base64编码后拼接$encrypted_data_with_iv = base64_encode($iv . $ciphertext);// 解密$decoded_data = base64_decode($encrypted_data_with_iv);$iv_from_storage = substr($decoded_data, 0, $iv_length);$ciphertext_from_storage = substr($decoded_data, $iv_length);$decrypted_plaintext = openssl_decrypt($ciphertext_from_storage, $cipher, $key, OPENSSL_RAW_DATA, $iv_from_storage);if ($decrypted_plaintext === false) {    // 解密失败,可能是密钥或数据损坏    error_log("Decryption failed!");} else {    // 成功解密,可以展示给授权用户    echo $decrypted_plaintext;}

最最关键的一点,也是我经常看到被忽视的一点,就是密钥管理。如果加密密钥和加密数据存储在一起,或者密钥很容易被攻击者获取,那么加密就形同虚设。理想情况下,密钥应该存储在与应用程序代码和数据分离的地方。比如,服务器的环境变量、专门的密钥管理服务(如AWS KMS、Azure Key Vault),或者是一个权限严格限制、只有应用程序进程才能访问的文件。应用程序在启动时或者需要解密时才从这些安全位置获取密钥。授权访问的实现,就体现在只有经过认证并拥有特定权限的用户,其请求才能触发应用程序去获取密钥并解密数据。没有授权,就没有解密密钥,数据自然无法访问。

PHP应用中实现细粒度权限控制的策略是什么?

当我们的PHP应用变得复杂时,仅仅判断用户是否登录已经不够了。我们可能需要区分“管理员可以编辑所有文章”,“编辑只能编辑自己的文章”,或者“普通用户只能查看文章”。这就是细粒度权限控制的用武之地。我个人比较推崇两种策略:角色基于访问控制(RBAC)和基于权限的访问控制(PBAC)。

角色基于访问控制(RBAC):这是最常见的策略。它的核心思想是:用户拥有角色,角色拥有权限。例如,一个用户可以被赋予“管理员”角色,而“管理员”角色拥有“创建文章”、“编辑文章”、“删除文章”等权限。这种方式的好处是管理起来比较方便,当权限需求变更时,你只需要修改角色的权限,所有拥有该角色的用户都会自动继承这些变更。

实现RBAC通常需要几个数据库表:

users

表:存储用户基本信息。

roles

表:存储角色名称(如 ‘admin’, ‘editor’, ‘viewer’)。

permissions

表:存储具体的权限名称(如 ‘post.create’, ‘post.edit’, ‘post.delete’)。

user_roles

关联表:连接

users

和

roles

,表示哪个用户拥有哪个角色。

role_permissions

关联表:连接

roles

和

permissions

,表示哪个角色拥有哪个权限。

在PHP代码中,你会有一个中心化的权限检查函数,比如

can($permission)

:

function can($permission) {    // 假设 $_SESSION['user_id'] 已经存在    if (!isset($_SESSION['user_id'])) {        return false;    }    // 从数据库查询当前用户的角色,以及这些角色拥有的权限    // 缓存这些权限以提高性能    $userPermissions = getUserPermissionsFromDatabase($_SESSION['user_id']);     return in_array($permission, $userPermissions);}// 在代码中检查权限if (can('post.edit')) {    // 用户有编辑文章的权限    // ...} else {    // 无权操作    http_response_code(403); // Forbidden    echo "您没有权限执行此操作。";    exit();}

基于权限的访问控制(PBAC):这种方式更直接,权限直接分配给用户,而不是通过角色。它提供了更高的灵活性,但管理起来可能更复杂,特别是当用户量和权限数量都很大时。通常适用于权限结构非常扁平或高度定制化的场景。

无论选择哪种策略,关键都在于将权限检查逻辑内聚到一个或少数几个地方,而不是散落在整个应用中。这样可以确保一致性,也方便未来的维护和审计。有时候,我们还需要考虑基于资源的权限,比如“用户A只能编辑他自己创建的文章”。这需要在权限检查时加入额外的业务逻辑,比如

can('post.edit', $postId, $_SESSION['user_id'])

,在函数内部再判断当前用户是否是该文章的作者。这种细致入微的控制,才能真正构建一个安全且灵活的PHP应用。

以上就是如何为PHP代码设置访问限制?通过加密实现用户授权访问的配置方法是什么?的详细内容,更多请关注php中文网其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1293399.html

赞 (0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
如何在PHP中将字符串按动态分隔符转为数组?实现技巧分享
上一篇 2025年12月11日 09:03:51
PHP处理JavaScript fetch发送JSON数据的正确姿势
下一篇 2025年12月11日 09:04:06

相关推荐

  • sublime怎么配置golang build system_sublime Golang Build System配置

    sublime怎么配置golang build system_sublime Golang Build System配置sublime怎么配置golang build system_sublime Golang Build System配置sublime怎么配置golang build system_sublime Golang Build System配置sublime怎么配置golang build system_sublime Golang Build System配置

    首先确保Go环境已安装并可用,然后在Sublime Text中创建自定义构建系统:通过Tools → Build System → New Build System添加支持go run、go build和gofmt的JSON配置,保存为Go.sublime-build至User目录;之后在.go文件…

    2026年9月26日 • 用户投稿
    100
  • 谈谈你对Spring AOP的理解,它有哪些实现方式?

    谈谈你对Spring AOP的理解,它有哪些实现方式?谈谈你对Spring AOP的理解,它有哪些实现方式?谈谈你对Spring AOP的理解,它有哪些实现方式?谈谈你对Spring AOP的理解,它有哪些实现方式?

    Spring AOP通过代理机制实现横切关注点的分离,提升代码模块化与可维护性。它基于JDK动态代理或CGLIB生成代理对象,在运行时织入增强逻辑,适用于方法拦截场景;而AspectJ支持更广泛的织入方式和连接点,适合复杂需求。两者可结合使用,Spring AOP常用且易用,AspectJ强大但复杂…

    2026年9月26日 • 用户投稿
    000
  • 格子达查重入口官网地址—格子达学位论文检测入口

    格子达查重入口官网地址—格子达学位论文检测入口格子达查重入口官网地址—格子达学位论文检测入口格子达查重入口官网地址—格子达学位论文检测入口格子达查重入口官网地址—格子达学位论文检测入口

    格子达查重入口官网地址是www.gezida.com,用户可通过该网站登录格子达Gocheck系统进行论文重复率检测,支持多格式上传、智能比对与报告生成。 格子达查重入口官网地址在哪里?这是不少网友都关注的,接下来由PHP小编为大家带来格子达学位论文检测入口官网地址,感兴趣的网友一起随小编来瞧瞧吧!…

    2026年9月26日 • 用户投稿
    000
  • 如何通过Debian Context提高用户粘性

    如何通过Debian Context提高用户粘性如何通过Debian Context提高用户粘性如何通过Debian Context提高用户粘性如何通过Debian Context提高用户粘性

    Debian以其稳定性和安全性而闻名,是广受欢迎的开源操作系统。虽然“Debian Context”并非Debian的正式术语或功能,但我们可以将其理解为Debian生态系统。本文将探讨如何提升Debian用户粘性,增强用户对Debian的忠诚度和参与度。 提升用户体验的关键策略: 一、完善信息支持…

    2026年9月26日 • 用户投稿
    000
  • 利好!TikTokShop欧洲市场入驻标准更新

    利好!TikTokShop欧洲市场入驻标准更新利好!TikTokShop欧洲市场入驻标准更新利好!TikTokShop欧洲市场入驻标准更新利好!TikTokShop欧洲市场入驻标准更新

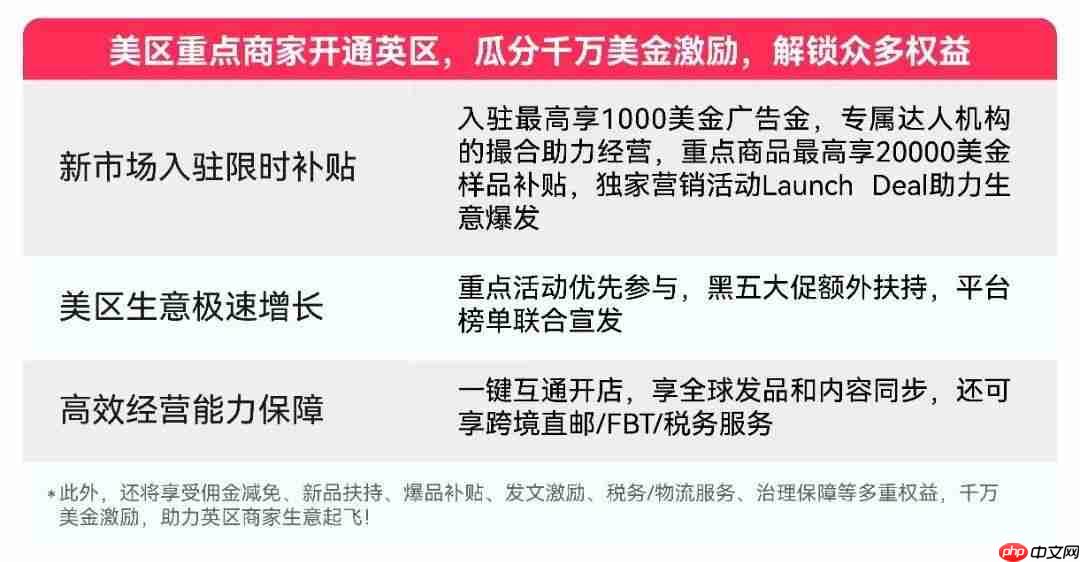
    近日,tiktokshop跨境电商针对欧洲市场释放利好信号!英国、西班牙、德国、意大利、法国欧洲五国跨境自运营(pop)模式,入驻标准更新及商家扶持新政策迎来官宣。 最新招商政策中,新商的调整核心在于,商家的第三方电商平台运营经验由【必填】调整为【选填】。同时,TikTokShop美区重点商家、有亚…

    2026年9月26日 • 用户投稿
    000
  • sublime怎么在windows下实现免安装绿色版_Windows便携版制作与使用

    sublime怎么在windows下实现免安装绿色版_Windows便携版制作与使用sublime怎么在windows下实现免安装绿色版_Windows便携版制作与使用sublime怎么在windows下实现免安装绿色版_Windows便携版制作与使用sublime怎么在windows下实现免安装绿色版_Windows便携版制作与使用

    制作Sublime Text绿色版只需下载zip包并解压,然后在安装目录内创建“Data”文件夹,启动后所有配置和插件将自动存入该文件夹,实现便携化。 在Windows下制作Sublime Text的免安装绿色版,其实比你想象的要简单直接得多。核心思路就是让Sublime Text把它的所有配置、插…

    2026年9月26日 • 用户投稿
    100
  • VS Code工作台定制:活动栏与面板可见性配置指南

    隐藏活动栏可通过命令面板执行“View: Toggle Activity Bar Visibility”或设置”workbench.activityBar.visible”: false;2. 面板可用Ctrl+J切换显示,通过”workbench.panel.d…

    2026年9月26日
    000
  • 怎么让豆包AI生成Python数据可视化代码

    怎么让豆包AI生成Python数据可视化代码怎么让豆包AI生成Python数据可视化代码怎么让豆包AI生成Python数据可视化代码怎么让豆包AI生成Python数据可视化代码

    明确需求、指定图表类型和库、提供数据结构或示例,能高效让豆包ai生成python可视化代码。1. 先说明要画什么图,如“柱状图”;2. 指定用哪个库,如matplotlib或seaborn;3. 提供数据结构或部分数据;4. 检查生成代码是否完整,必要时补充导入语句或显示命令。 ☞☞☞AI 智能聊天…

    2026年9月26日 • 用户投稿
    000
  • 京东新卡支付安全吗?信用卡支付安全吗?全面解析支付安全机制

    京东新卡支付安全吗?信用卡支付安全吗?全面解析支付安全机制京东新卡支付安全吗?信用卡支付安全吗?全面解析支付安全机制京东新卡支付安全吗?信用卡支付安全吗?全面解析支付安全机制京东新卡支付安全吗?信用卡支付安全吗?全面解析支付安全机制

    “网购时绑定新银行卡会不会被盗刷?””信用卡在平台消费是否存在风险?”随着京东等电商平台支付场景的不断拓展,用户对支付安全的关注度持续攀升。本文深入剖析京东新卡支付与信用卡支付的安全机制,用技术逻辑和平台规则消除你的顾虑。 一、京东新卡支付安全机制解析 1. 什么是京东新卡支付? 当用户首次在京东使…

    2026年9月26日 • 用户投稿
    000
  • Tomcat日志中常见的性能瓶颈是什么

    在tomcat日志中,常见的性能瓶颈主要包括以下几个方面: 线程数配置不当: 问题描述:Tomcat的线程数配置不合理可能导致请求堆积或线程资源浪费。如果线程数过少,可能无法处理高并发请求,导致请求延迟增加。相反,线程数过多可能导致频繁的上下文切换和资源竞争,影响性能。解决方法:根据服务器的硬件资源…

    2026年9月26日
    000
  • 《少林vs武当:传奇》上架Steam 暂不支持中文

    《少林vs武当:传奇》上架Steam 暂不支持中文《少林vs武当:传奇》上架Steam 暂不支持中文《少林vs武当:传奇》上架Steam 暂不支持中文《少林vs武当:传奇》上架Steam 暂不支持中文

    近日,格斗游戏新作《少林vs武当:传奇》(shaolin vs wutang legends)正式登陆steam平台,目前尚未公布具体发售时间,且暂未提供中文支持。 Steam商店页面:[点击前往](https://www.php.cn/link/b1a5a84a3388b3f37634445bd1…

    2026年9月26日 • 用户投稿
    000
  • 如何在Java中使用protected修饰符

    protected成员可在同类、同包及其他包的子类中访问,主要用于继承;子类不能通过父类实例访问其protected成员,只能继承访问。 在Java中,protected 是一种访问修饰符,用于控制类成员(字段、方法、构造器或内部类)的可见性。它比 private 更宽松,但比 public 更严格…

    2026年9月26日
    100
  • 360极速浏览器下载任务中断或失败怎么办_下载失败问题排查与解决方法

    360极速浏览器下载任务中断或失败怎么办_下载失败问题排查与解决方法360极速浏览器下载任务中断或失败怎么办_下载失败问题排查与解决方法360极速浏览器下载任务中断或失败怎么办_下载失败问题排查与解决方法360极速浏览器下载任务中断或失败怎么办_下载失败问题排查与解决方法

    360极速浏览器下载失败可尝试关闭下载加速模块、调整IE安全设置、切换默认下载工具、更新浏览器或使用IDM等第三方工具解决。 如果您在使用360极速浏览器下载文件时,发现下载任务频繁中断或直接失败,可能是由于浏览器设置、网络环境或安全策略限制所致。以下是针对此问题的详细排查与解决方法。 本文运行环境…

    2026年9月26日 • 用户投稿
    200
  • 怎样制作wps文档

    怎样制作wps文档怎样制作wps文档怎样制作wps文档怎样制作wps文档

    首先打开WPS Office,可新建空白文档自由编辑,或选择预设模板快速生成简历、报告等标准文件,也可导入.doc、.docx等格式的外部文件进行修改与保存。 如果您想要创建一份专业的文档,但不确定如何开始,WPS Office 提供了简单直观的方式来帮助您完成。通过其丰富的编辑功能和模板资源,您可…

    2026年9月26日 • 用户投稿
    000
  • windows怎么查看ip地址_Windows查看本地IP地址详细教程

    windows怎么查看ip地址_Windows查看本地IP地址详细教程windows怎么查看ip地址_Windows查看本地IP地址详细教程windows怎么查看ip地址_Windows查看本地IP地址详细教程windows怎么查看ip地址_Windows查看本地IP地址详细教程

    首先通过命令提示符输入ipconfig可查看IP地址,其次在设置应用的网络属性、网络和共享中心详细信息及任务管理器性能选项卡中均可找到IPv4地址。 如果您需要在Windows电脑上查找网络配置信息,但不确定如何获取设备的IP地址,则可以通过多种系统自带的功能来实现。以下是几种常用的查看方法: 本文…

    2026年9月26日 • 用户投稿
    000
  • 雷神 911 主机如何测试 M.2 接口?带宽性能评估​

    雷神 911 主机如何测试 M.2 接口?带宽性能评估​雷神 911 主机如何测试 M.2 接口?带宽性能评估​雷神 911 主机如何测试 M.2 接口?带宽性能评估​雷神 911 主机如何测试 M.2 接口?带宽性能评估​

    要测试雷神 911 主机 m.2 接口的带宽性能,首先确认其支持的协议(pcie 或 sata)及规格,可查阅主板说明书或使用硬件检测工具;准备 m.2 ssd、最新驱动、windows 10/11 系统及测试软件如 crystaldiskmark 和 as ssd benchmark;运行测试并记…

    2026年9月26日 • 用户投稿
    000
  • 如何在Java方法中正确传递和使用数组参数

    如何在Java方法中正确传递和使用数组参数如何在Java方法中正确传递和使用数组参数如何在Java方法中正确传递和使用数组参数如何在Java方法中正确传递和使用数组参数

    本文旨在帮助Java初学者理解如何在方法中正确传递和使用数组作为参数。通过一个实际的代码示例,详细讲解了如何创建、传递和访问数组,以及如何在方法内部对数组进行操作,最终返回期望的结果。掌握这些技巧对于编写高效且功能完善的Java程序至关重要。 在Java编程中,方法经常需要接收数组作为参数,以便对一…

    2026年9月26日 • 用户投稿
    500
  • 抖音任务接单平台微信小程序是什么

    抖音任务接单平台微信小程序是什么抖音任务接单平台微信小程序是什么抖音任务接单平台微信小程序是什么抖音任务接单平台微信小程序是什么

    抖音任务接单平台微信小程序是一款专为抖音内容创作者打造的高效变现工具。 该小程序集成了任务获取、进度管理、收入统计、智能提醒等多项实用功能,帮助用户更便捷地完成商业合作,提升在抖音平台的内容变现能力。 抖音任务接单平台微信小程序的核心功能 任务接单:高效匹配 通过抖音任务接单平台微信小程序,用户可以…

    2026年9月26日 • 用户投稿
    000
  • 货拉拉司机版如何使用AI推荐最佳订单_货拉拉司机版AI推荐的智能匹配详解

    货拉拉司机版如何使用AI推荐最佳订单_货拉拉司机版AI推荐的智能匹配详解货拉拉司机版如何使用AI推荐最佳订单_货拉拉司机版AI推荐的智能匹配详解货拉拉司机版如何使用AI推荐最佳订单_货拉拉司机版AI推荐的智能匹配详解货拉拉司机版如何使用AI推荐最佳订单_货拉拉司机版AI推荐的智能匹配详解

    货拉拉司机版通过AI智能匹配系统,基于位置、车辆类型、货运需求与历史行为等数据筛选高匹配订单,并结合AR识货、智能导航与安全预警功能,提升接单效率与运输安全。 如果您在货拉拉司机版中希望获得更高效的接单体验,但不清楚如何利用系统内的AI功能来获取最适合的订单,则可能是由于尚未了解智能匹配机制的运作方…

    2026年9月26日 • 用户投稿
    200
  • 通过Intent将图片分享至Adobe Lightroom (Android)

    通过Intent将图片分享至Adobe Lightroom (Android)通过Intent将图片分享至Adobe Lightroom (Android)通过Intent将图片分享至Adobe Lightroom (Android)通过Intent将图片分享至Adobe Lightroom (Android)

    本文将介绍如何使用Kotlin代码,通过隐式Intent将Android应用中的图片直接分享至Adobe Lightroom移动版。通过设置Intent的Action、Extra和Type,并指定目标应用的包名,可以实现从自定义应用无缝跳转至Lightroom进行图片编辑的目的。本文将提供详细的代码…

    2026年9月26日 • 用户投稿
    100

发表回复

登录后才能评论
关注微信