Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $YECBGYFECGEAFWHA as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2

Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $BBWFDDBHHYHDXXAB as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2
PHP如何防止SQL注入_PHP防范SQL注入攻击的核心策略_创想鸟

PHP如何防止SQL注入_PHP防范SQL注入攻击的核心策略

防范SQL注入的核心是预处理语句,它通过将SQL逻辑与数据分离,确保用户输入始终作为数据处理;结合参数绑定,使用PDO或MySQLi扩展可有效阻止恶意SQL执行,从根本上避免注入风险。

php如何防止sql注入_php防范sql注入攻击的核心策略

PHP防范SQL注入的核心策略,毫无疑问是采用预处理语句(Prepared Statements)配合参数绑定(Parameterized Queries)。这就像在数据进入数据库之前,先给它设定好“座次”,确保数据永远是数据,指令永远是指令,它们之间泾渭分明,互不干扰。在我看来,这是目前最可靠、最应该成为开发习惯的防范手段。

当谈到PHP如何有效防止SQL注入时,我们首先要理解这种攻击的本质:攻击者通过在输入字段中插入恶意的SQL代码,来操纵或绕过应用程序预期的SQL查询,从而达到窃取数据、篡改数据甚至破坏数据库的目的。解决这个问题的核心在于,我们要确保用户输入的数据,无论它看起来多么像SQL指令,都只会被数据库当作普通的数据来处理,而不是可执行的SQL代码。

解决方案

预处理语句正是为此而生。它将SQL查询的结构和查询所需的数据分离开来。我们先向数据库发送一个带有占位符(比如

?

或命名占位符

:name

)的SQL模板,数据库收到后会预编译这个模板。随后,我们再将用户提供的数据作为参数发送给数据库,数据库会将这些参数安全地填充到预编译的模板中,此时,即使用户输入了恶意SQL代码,也会被当作普通字符串处理,失去了执行的效力。

在PHP中,实现预处理语句主要有两种方式:使用PDO (PHP Data Objects) 扩展或MySQLi 扩展。

立即学习“PHP免费学习笔记(深入)”;

使用PDO的示例:

 PDO::ERRMODE_EXCEPTION, // 错误模式设为异常        PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC, // 默认关联数组获取    ]);    // 用户输入,假设来自表单    $usernameInput = $_POST['username'] ?? '';    $passwordInput = $_POST['password'] ?? '';    // 1. 准备SQL语句,使用占位符    $stmt = $pdo->prepare("SELECT id, username FROM users WHERE username = :username AND password = :password");    // 2. 绑定参数,确保数据被安全处理    $stmt->bindParam(':username', $usernameInput, PDO::PARAM_STR);    $stmt->bindParam(':password', $passwordInput, PDO::PARAM_STR); // 密码通常应存储哈希值,这里仅作示例    // 3. 执行语句    $stmt->execute();    // 4. 获取结果    $user = $stmt->fetch();    if ($user) {        echo "用户 " . htmlspecialchars($user['username']) . " 登录成功!";    } else {        echo "用户名或密码错误。";    }} catch (PDOException $e) {    // 生产环境不应直接显示错误信息给用户    error_log("数据库错误: " . $e->getMessage());    echo "系统繁忙,请稍后再试。";}?>

使用MySQLi的示例:

connect_errno) {    error_log("连接数据库失败: " . $mysqli->connect_error);    die("系统繁忙,请稍后再试。");}// 用户输入$usernameInput = $_POST['username'] ?? '';$passwordInput = $_POST['password'] ?? '';// 1. 准备SQL语句$stmt = $mysqli->prepare("SELECT id, username FROM users WHERE username = ? AND password = ?");if ($stmt === false) {    error_log("准备语句失败: " . $mysqli->error);    die("系统繁忙,请稍后再试。");}// 2. 绑定参数。'ss' 表示两个参数都是字符串类型$stmt->bind_param("ss", $usernameInput, $passwordInput);// 3. 执行语句$stmt->execute();// 4. 获取结果$result = $stmt->get_result();$user = $result->fetch_assoc();if ($user) {    echo "用户 " . htmlspecialchars($user['username']) . " 登录成功!";} else {    echo "用户名或密码错误。";}$stmt->close();$mysqli->close();?>

这两种方法的核心思想都是一样的:将SQL逻辑和数据分离,让数据库引擎来负责参数的安全处理。

除了预处理语句,PHP应用中还有哪些不可或缺的SQL注入防护层?

仅仅依靠预处理语句,虽然已经能解决大部分问题,但在构建健壮、全面的安全防线时,我们还需要其他辅助策略。在我看来,这些策略共同构成了一个多层次的防御体系,缺一不可。

1. 严格的输入验证 (Input Validation):这应该成为任何用户输入处理的第一道防线。在数据到达数据库层之前,我们应该尽可能地验证、过滤和清理它。

类型检查: 比如,如果预期一个整数,就用

is_numeric()

或

filter_var($input, FILTER_VALIDATE_INT)

来检查。如果是邮箱,

filter_var($input, FILTER_VALIDATE_EMAIL)

。长度限制: 数据库字段有长度限制,前端和后端都应该强制执行,防止超长输入。白名单过滤: 针对特定输入(如排序字段、列名),只允许预定义好的安全值通过。例如,

ORDER BY

子句中的列名,不应直接使用用户输入,而应从一个白名单数组中选择。正则表达式: 对于复杂的字符串格式,使用正则表达式进行模式匹配。重要提示: 客户端(JavaScript)的验证只是为了用户体验,服务器端验证才是强制且不可或缺的。任何来自客户端的数据都应该被视为不可信的。

2. 最小权限原则 (Principle of Least Privilege):这是数据库安全的基本原则。为PHP应用程序连接数据库的用户,只授予它完成必要操作的最小权限。

例如,如果应用只需要从某个表中读取数据和插入数据,那么这个数据库用户就只应该有

SELECT

和

INSERT

权限,不应该有

DROP TABLE

、

ALTER TABLE

、

GRANT

等高危权限。考虑为不同的应用或服务创建不同的数据库用户,进一步隔离风险。即使某个应用被攻破,攻击者也无法通过它来控制整个数据库。

3. 妥善的错误信息管理 (Error Message Management):在生产环境中,绝不能向用户直接显示详细的数据库错误信息。这些错误信息往往包含数据库的结构、表名、列名,甚至是SQL查询语句本身,这些都是攻击者梦寐以求的“情报”。

应该将详细的错误信息记录到服务器日志中,供开发者和管理员排查问题。向用户显示一个通用、友好的错误提示,例如“系统繁忙,请稍后再试”或“发生了一个未知错误”。

4. Web应用防火墙 (WAF):WAF作为应用程序外部的一层防御,可以在网络边缘拦截常见的攻击模式,包括SQL注入尝试。它通过分析HTTP请求,识别并阻止恶意流量。虽然WAF不是万能的,也无法替代应用层面的安全编码,但它能提供额外的保护,尤其是在应对一些已知的、模式化的攻击时非常有效。

面对动态SQL构建与LIKE查询,预处理语句还能游刃有余吗?

在实际开发中,我们常常会遇到需要构建动态SQL查询,或者在

WHERE

子句中使用

LIKE

进行模糊匹配的场景。这时候,一些开发者可能会觉得预处理语句用起来“不那么直接”,甚至因此退回到字符串拼接的老路。但实际上,预处理语句在这些场景下依然是我们的首选,只是需要一些巧妙的处理。

处理动态SQL:

预处理语句的参数是用来绑定数据值的,而不是用来绑定SQL结构本身(如表名、列名、

ORDER BY

子句)。如果你的SQL查询结构是动态的,比如用户可以选择按哪个列排序,或者查询哪个表,你不能直接将用户输入绑定到这些结构上。

白名单验证是关键: 对于动态的表名或列名,你必须使用一个严格的白名单来验证用户输入。

$orderBy = $_GET['order_by'] ?? 'id'; // 默认排序$allowedColumns = ['id', 'name', 'created_at'];if (!in_array($orderBy, $allowedColumns)) {    $orderBy = 'id'; // 如果不在白名单中,使用默认值}// 拼接SQL时,动态部分来自白名单,而不是直接的用户输入$stmt = $pdo->prepare("SELECT * FROM products ORDER BY " . $orderBy . " DESC");$stmt->execute();

这里

$orderBy

是拼接进去的,但它已经经过了严格的白名单验证,确保了安全性。

构建动态WHERE子句: 当

WHERE

子句的条件数量不确定时,我们可以动态构建SQL和参数数组。

$conditions = [];$params = [];if (!empty($_GET['category_id'])) {    $conditions[] = "category_id = ?";    $params[] = $_GET['category_id'];}if (!empty($_GET['status'])) {    $conditions[] = "status = ?";    $params[] = $_GET['status'];}$sql = "SELECT * FROM items";if (!empty($conditions)) {    $sql .= " WHERE " . implode(' AND ', $conditions);}$stmt = $pdo->prepare($sql);$stmt->execute($params); // PDO的execute方法可以直接接受参数数组

处理

LIKE

查询:

LIKE

查询与预处理语句结合起来非常简单。你只需要将通配符(

%

或

_

)作为参数值的一部分进行绑定即可。

// 用户输入的搜索词$searchTerm = $_GET['search'] ?? '';// 将通配符添加到搜索词中$searchPattern = '%' . $searchTerm . '%';$stmt = $pdo->prepare("SELECT * FROM products WHERE name LIKE ?");$stmt->bindParam(1, $searchPattern, PDO::PARAM_STR);$stmt->execute();

这里的

$searchPattern

会被作为一个完整的字符串绑定到SQL查询中,数据库会将其视为一个普通的值进行匹配,而不是解析其中的

%

为SQL通配符指令。

处理

IN

子句:

IN

子句需要一个值列表,这在预处理语句中稍微复杂一些,因为占位符的数量是动态的。

$ids = $_GET['ids'] ?? []; // 假设 ids 是一个数组,例如 [1, 5, 10]if (!is_array($ids) || empty($ids)) {    // 处理错误或返回空结果    // ...}// 确保每个ID都是整数,防止非数字输入$safeIds = array_filter($ids, 'is_numeric');if (empty($safeIds)) {    // 处理错误或返回空结果    // ...}// 为每个ID生成一个占位符 '?'$placeholders = implode(',', array_fill(0, count($safeIds), '?'));$sql = "SELECT * FROM users WHERE id IN ($placeholders)";$stmt = $pdo->prepare($sql);// PDO的execute方法可以直接接受数组作为参数,非常方便$stmt->execute($safeIds);

通过这种方式,我们动态生成了正确数量的占位符,并将经过验证的ID数组安全地绑定到查询中。

PHP开发者在SQL注入防护中,有哪些容易忽视的陷阱和误区?

即使我们已经知道预处理语句的重要性,但在实际开发中,一些常见的误区和疏忽仍然可能让我们的应用暴露在风险之下。我觉得,理解这些“坑”和“雷区”与掌握正确的方法同样重要。

1. 误以为

addslashes()

或

mysql_real_escape_string()

是万能药:在PDO和MySQLi出现之前,

mysql_real_escape_string()

(以及更早的

addslashes()

)是防止SQL注入的主要手段。它们通过转义SQL语句中的特殊字符来防止注入。然而,它们存在诸多局限性:

编码问题: 如果字符编码处理不当,可能导致二次注入。上下文限制: 它们只对字符串上下文有效,对数字、列名、表名等无效。不一致性: 不同的数据库或PHP版本可能对这些函数有不同的行为。最重要的是,它们不如预处理语句安全和通用。 预处理语句是数据库层面的安全机制,而转义函数只是PHP层面的字符串处理。

2. 只在前端做输入验证,后端形同虚设:这是一个非常普遍且危险的错误。很多开发者依赖JavaScript在客户端进行表单验证,认为这样就足够了。然而,客户端的验证可以轻易被绕过(例如,通过浏览器开发者工具修改JS代码,或者直接发送HTTP请求)。所有的输入验证都必须在服务器端执行,作为强制性的安全检查。

3. 数据库连接用户权限过高:应用程序连接数据库所使用的用户账号,拥有了远超其所需的高级权限(比如

DROP

、

ALTER

、

GRANT

等)。一旦应用被注入,攻击者就可以利用这些高权限对数据库进行毁灭性的操作。严格遵循最小权限原则至关重要。

4. 忽略预处理语句的错误处理:虽然预处理语句本身很安全,但如果

prepare()

或

execute()

方法失败,而你没有捕获并处理这些错误,那么潜在的问题就可能被掩盖。比如,SQL语法错误可能导致语句无法执行,这本身不是注入,但如果错误信息被泄露,也可能给攻击者提供线索。

5. 过度信任ORM(对象关系映射)框架:现代PHP开发中,ORM框架(如Laravel的Eloquent、Doctrine)非常流行。它们通常内置了对SQL注入的防护,因为它们在底层使用了预处理语句。但这并不意味着你就可以高枕无忧。如果开发者在使用ORM时,仍然直接拼接用户输入到原生SQL查询中(例如,使用

DB::raw()

或构建原始表达式),那么ORM的防护机制就可能被绕过。始终记住,任何时候你手动构建SQL,都必须警惕注入风险。

6. 忽视日志和监控:没有对数据库的异常行为(如大量失败的登录尝试、异常的SQL查询模式)进行日志记录和监控,意味着你可能无法及时发现和响应潜在的攻击。安全不仅仅是预防,也包括检测和响应。

7. 安全意识的缺失:“我的应用很小,不会有人攻击”——这种心态是最大的陷阱。任何暴露在互联网上的应用都可能成为攻击目标,无论其规模大小。安全应该从项目一开始就融入到开发流程中,而不是事后补救。

总而言之,防范SQL注入是一个系统性的工程,预处理语句是核心,但它不是孤立存在的。它需要与严格的输入验证、最小权限原则、合理的错误处理以及持续的安全意识共同作用,才能真正构建起一道坚固的防线。

以上就是PHP如何防止SQL注入_PHP防范SQL注入攻击的核心策略的详细内容,更多请关注php中文网其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1294595.html

赞 (0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
使用 PHP 优化 Google Classroom 课程列表数据检索
上一篇 2025年12月11日 10:21:58
Symfony Query Builder 中多对多关系实现“与”条件查询教程
下一篇 2025年12月11日 10:22:16

相关推荐

  • 如何使用 SSHGUARD 阻止 SSH 暴力攻击

    如何使用 SSHGUARD 阻止 SSH 暴力攻击如何使用 SSHGUARD 阻止 SSH 暴力攻击如何使用 SSHGUARD 阻止 SSH 暴力攻击如何使用 SSHGUARD 阻止 SSH 暴力攻击

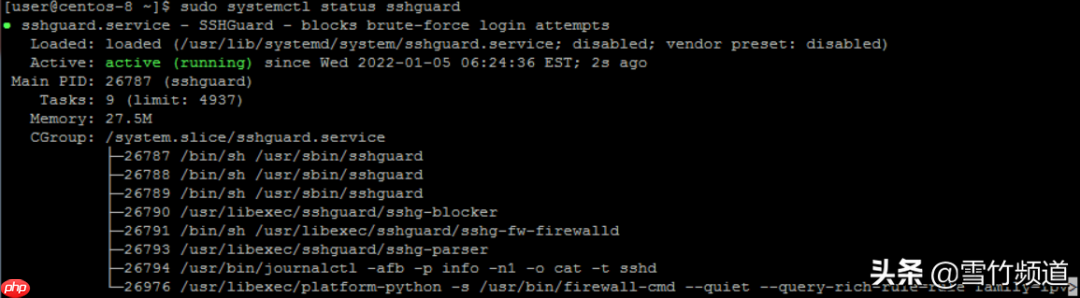
    ◆ 概述 sshguard是一个入侵防御实用程序,它可以解析日志并使用系统防火墙自动阻止行为不端的 ip 地址(或其子网)。最初旨在为 openssh 服务提供额外的保护层,sshguard 还保护范围广泛的服务,例如 vsftpd 和 postfix。它可以识别多种日志格式,包括 syslog、s…

    2026年9月28日 • 用户投稿
    100
  • MySQL 实现点餐系统的退款管理功能

    MySQL 实现点餐系统的退款管理功能MySQL 实现点餐系统的退款管理功能MySQL 实现点餐系统的退款管理功能MySQL 实现点餐系统的退款管理功能

    MySQL 实现点餐系统的退款管理功能 随着互联网技术的迅速发展,点餐系统已经逐渐成为餐饮行业的标配。在点餐系统中,退款管理功能是一个非常关键的环节,对于消费者的体验和餐厅经营的效率有着重要的影响。本文将详细介绍如何使用MySQL实现点餐系统的退款管理功能,并提供具体的代码示例。 一、数据库设计在实…

    2026年9月28日 • 用户投稿
    000
  • MySQL数据库性能监控与调优的项目经验解析

    MySQL数据库性能监控与调优的项目经验解析MySQL数据库性能监控与调优的项目经验解析MySQL数据库性能监控与调优的项目经验解析MySQL数据库性能监控与调优的项目经验解析

    MySQL数据库性能监控与调优的项目经验解析 摘要:随着互联网技术的发展,大数据时代的到来,数据库在应用中扮演着至关重要的角色。本文通过一个实际项目经验,分享了在MySQL数据库性能监控与调优上的一些经验与心得,并提出了一些实用的解决方案。主要内容包括:数据库性能监控的重要性、监控指标以及常用工具、…

    2026年9月28日 • 用户投稿
    000
  • 骁龙X2 Elite正式发布:共3个版本 最高配达18核

    骁龙X2 Elite正式发布:共3个版本 最高配达18核骁龙X2 Elite正式发布:共3个版本 最高配达18核骁龙X2 Elite正式发布:共3个版本 最高配达18核骁龙X2 Elite正式发布:共3个版本 最高配达18核

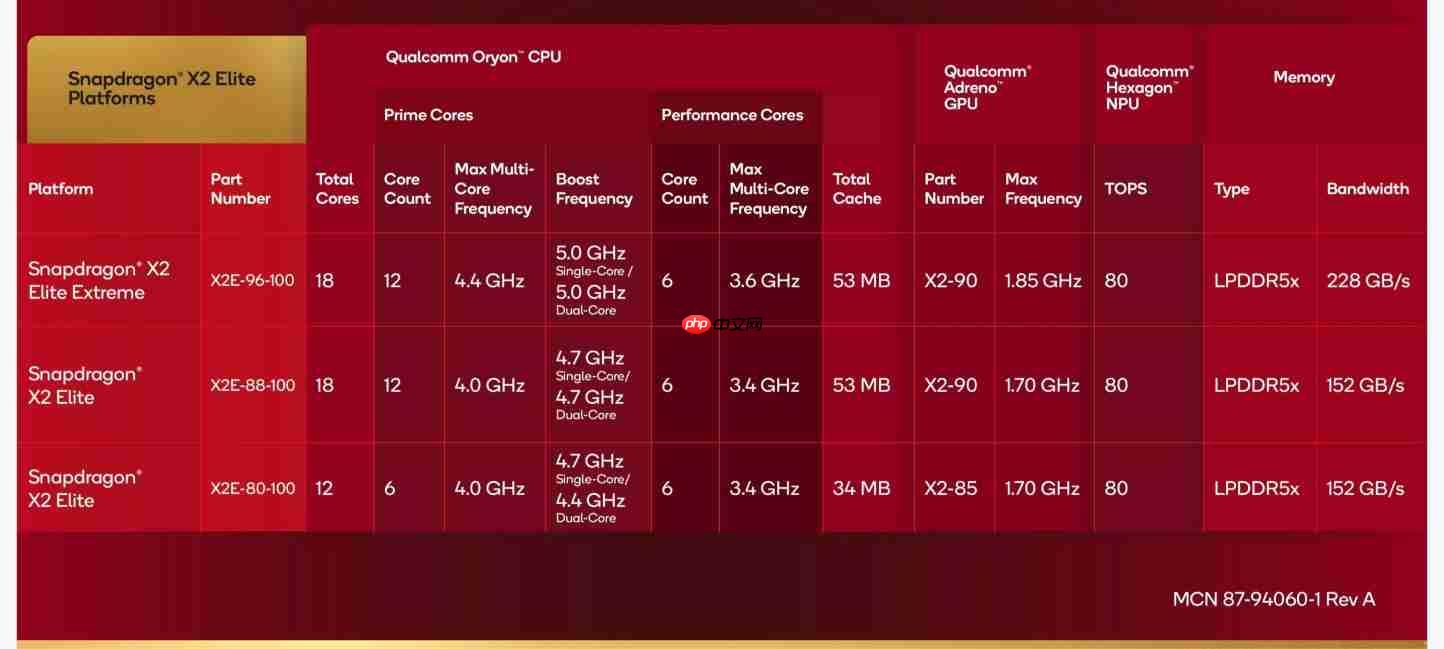
    在今日的骁龙峰会上,高通不仅推出了第五代骁龙8至尊版移动平台,还正式发布了全新的pc处理器——骁龙x2 elite。该芯片延续了基于arm架构的第三代oryon cpu设计,旨在进一步拓展其在windows笔记本市场中的竞争力。 此次发布的骁龙X2 Elite共包含三个型号:X2E-80-100、X…

    2026年9月28日 • 用户投稿
    100
  • 重装系统win10怎么设置不了u盘启动?正确设置u盘启动步骤

    重装系统win10怎么设置不了u盘启动?正确设置u盘启动步骤重装系统win10怎么设置不了u盘启动?正确设置u盘启动步骤重装系统win10怎么设置不了u盘启动?正确设置u盘启动步骤重装系统win10怎么设置不了u盘启动?正确设置u盘启动步骤

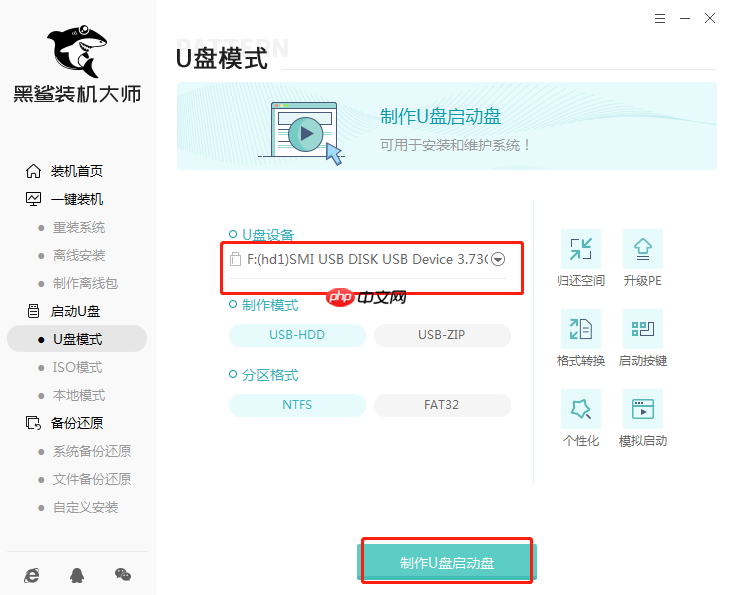
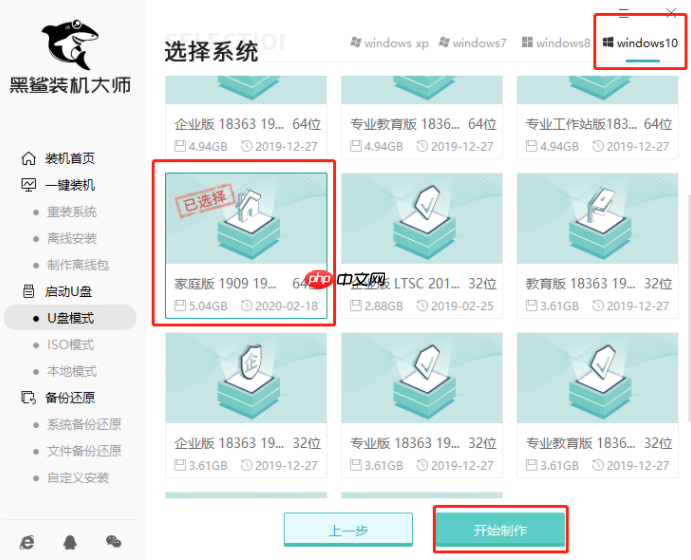
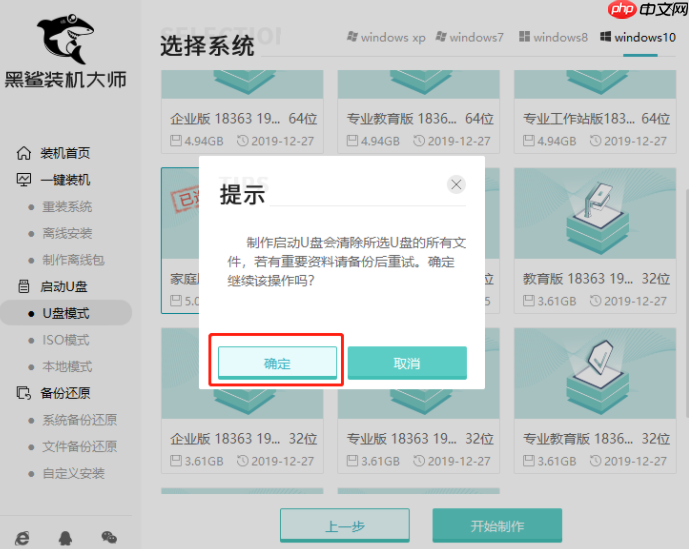
    有用户反映在重装系统win10时,无法成功设置u盘启动。出现这种情况,可能有两个原因:一是u盘启动盘未制作成功,二是电脑没有正确设置从u盘启动。接下来,小编将为大家详细介绍解决重装系统win10无法设置u盘启动的方法。 第一步:确认u盘启动盘是否制作成功 1、首先确保电脑能够识别u盘,然后依次点击“…

    2026年9月28日 • 用户投稿
    300
  • sublime怎么记住上次打开的文件和窗口_Sublime恢复上次会话与打开文件的设置方法

    sublime怎么记住上次打开的文件和窗口_Sublime恢复上次会话与打开文件的设置方法sublime怎么记住上次打开的文件和窗口_Sublime恢复上次会话与打开文件的设置方法sublime怎么记住上次打开的文件和窗口_Sublime恢复上次会话与打开文件的设置方法sublime怎么记住上次打开的文件和窗口_Sublime恢复上次会话与打开文件的设置方法

    Sublime Text通过hot_exit和remember_open_files设置实现会话恢复,关闭时将打开文件、未保存修改、光标位置等信息存入会话文件,重启时自动读取恢复状态。用户需在Preferences → Settings的用户配置中确保{“hot_exit”:…

    2026年9月28日 • 用户投稿
    100
  • 深入理解RESTful API的无状态性与数据持久化实践

    深入理解RESTful API的无状态性与数据持久化实践深入理解RESTful API的无状态性与数据持久化实践深入理解RESTful API的无状态性与数据持久化实践深入理解RESTful API的无状态性与数据持久化实践

    本教程深入探讨RESTful API的无状态性核心原则,阐明为何不应在服务器内存中维护跨API调用的数据状态。我们将详细介绍RESTful架构的无状态约束,分析在服务器端存储会话或资源状态的弊端,并推荐使用数据库等外部持久化机制来可靠地管理数据,确保API的可伸缩性、可靠性和一致性。 理解RESTf…

    2026年9月28日 • 用户投稿
    100
  • sublime怎么安装markdown预览插件_Sublime Markdown实时预览插件安装教程

    sublime怎么安装markdown预览插件_Sublime Markdown实时预览插件安装教程sublime怎么安装markdown预览插件_Sublime Markdown实时预览插件安装教程sublime怎么安装markdown预览插件_Sublime Markdown实时预览插件安装教程sublime怎么安装markdown预览插件_Sublime Markdown实时预览插件安装教程

    最直接的方式是通过Package Control安装MarkdownPreview或OmniMarkupPreviewer插件,先确保安装Package Control,再通过命令面板搜索并安装插件,最后使用快捷命令在浏览器中实时预览Markdown渲染效果。 在Sublime Text里安装Mar…

    2026年9月28日 • 用户投稿
    100
  • 立即登录Kook官网 _ 体验Kook网页版高清语音

    立即登录Kook官网 _ 体验Kook网页版高清语音立即登录Kook官网 _ 体验Kook网页版高清语音立即登录Kook官网 _ 体验Kook网页版高清语音立即登录Kook官网 _ 体验Kook网页版高清语音

    答案:Kook官网为https://kook.top/,支持多端同步登录、高清语音通话、频道管理及文字聊天;提供机器人接入、主题更换、表情贴纸和API扩展;基于WebSocket协议与Swoole技术保障低延迟稳定运行。 立即登录Kook官网体验Kook网页版高清语音?这是不少网友都关注的,接下来由…

    2026年9月28日 • 用户投稿
    200
  • MySQL 实现点餐系统的优惠活动管理功能

    MySQL 实现点餐系统的优惠活动管理功能MySQL 实现点餐系统的优惠活动管理功能MySQL 实现点餐系统的优惠活动管理功能MySQL 实现点餐系统的优惠活动管理功能

    MySQL 实现点餐系统的优惠活动管理功能 引言: 随着互联网的发展,餐饮行业也逐渐迈入了数字化的时代。点餐系统的出现,极大地方便了餐厅的经营和顾客的用餐体验。而在点餐系统中,优惠活动是吸引和留存顾客的重要手段之一。本文将介绍如何使用MySQL数据库实现点餐系统的优惠活动管理功能,并提供具体的代码示…

    2026年9月28日 • 用户投稿
    100
  • DLL攻击漫谈

    DLL攻击漫谈DLL攻击漫谈DLL攻击漫谈DLL攻击漫谈

    动态链接库(dll)可以作为执行任意代码的接口,并帮助恶意行为者实现其目标。dll是microsoft共享库的实现方式,通常以dll为文件扩展名,并且它们也是pe文件,与exe文件结构相同。 DLL可以包含PE文件支持的任何类型的内容,这些内容可能包括代码、资源或数据的任意组合。DLL的主要用途是在…

    2026年9月28日 • 用户投稿
    100
  • REST API设计原则:理解无状态性与持久化数据管理

    REST API设计原则:理解无状态性与持久化数据管理REST API设计原则:理解无状态性与持久化数据管理REST API设计原则:理解无状态性与持久化数据管理REST API设计原则:理解无状态性与持久化数据管理

    在REST API设计中,跨不同API调用维护服务器端变量(如用户列表)的内存状态与REST的无状态原则相悖。RESTful服务应将每个请求视为独立的事务,不依赖服务器端会话状态。对于需要持久化的数据,应采用数据库、文件系统等外部存储机制,而非在内存中直接维护,以确保系统的可伸缩性、可靠性和一致性。…

    2026年9月28日 • 用户投稿
    200
  • sublime怎么在侧边栏中隐藏特定的文件类型_侧边栏文件过滤设置

    sublime怎么在侧边栏中隐藏特定的文件类型_侧边栏文件过滤设置sublime怎么在侧边栏中隐藏特定的文件类型_侧边栏文件过滤设置sublime怎么在侧边栏中隐藏特定的文件类型_侧边栏文件过滤设置sublime怎么在侧边栏中隐藏特定的文件类型_侧边栏文件过滤设置

    要隐藏Sublime Text侧边栏中的特定文件类型,需修改用户或项目设置中的”folder_exclude_patterns”和”file_exclude_patterns”数组。首先在全局设置中添加如”.git”、&#822…

    2026年9月28日 • 用户投稿
    100
  • 使用单个循环优化 Java 代码:替代多个循环的策略

    使用单个循环优化 Java 代码:替代多个循环的策略使用单个循环优化 Java 代码:替代多个循环的策略使用单个循环优化 Java 代码:替代多个循环的策略使用单个循环优化 Java 代码:替代多个循环的策略

    本文旨在帮助开发者优化 Java 代码,特别是当遇到需要多次遍历同一数据集以查找不同类型数据时。我们将探讨如何使用单个循环和标志变量来替代多个循环,从而提高代码的效率和可读性,并提供多种优化策略,包括使用布尔标志、数组和辅助类,以及性能考量。 在处理数据时,经常会遇到需要从同一数据集中提取不同类型的…

    2026年9月28日 • 用户投稿
    100
  • 拷贝漫画官方正版在线观看网址 拷贝漫画官网入口地址2025版

    拷贝漫画官方正版在线观看网址 拷贝漫画官网入口地址2025版拷贝漫画官方正版在线观看网址 拷贝漫画官网入口地址2025版拷贝漫画官方正版在线观看网址 拷贝漫画官网入口地址2025版拷贝漫画官方正版在线观看网址 拷贝漫画官网入口地址2025版

    拷贝漫画官方正版在线观看网址为https://www.copymanga.tv/、https://www.copymanga.site/、https://copymanga.org/,平台汇聚海量日韩、国产漫画资源,涵盖热血、恋爱、悬疑等多种题材,支持在线流畅观看与离线缓存,提供智能推荐、横竖屏切换…

    2026年9月28日 • 用户投稿
    200
  • sublime怎么设置字体大小和样式_Sublime字体大小及样式配置方法

    sublime怎么设置字体大小和样式_Sublime字体大小及样式配置方法sublime怎么设置字体大小和样式_Sublime字体大小及样式配置方法sublime怎么设置字体大小和样式_Sublime字体大小及样式配置方法sublime怎么设置字体大小和样式_Sublime字体大小及样式配置方法

    调整Sublime Text字体大小和样式需修改用户设置文件,通过添加或修改font_size和font_face实现个性化配置,保存后实时生效。1. 打开Preferences -> Settings,编辑右侧用户设置;2. 添加”font_size”: 14、&#8…

    2026年9月28日 • 用户投稿
    200
  • Laravel Artisan 命令执行机制与自定义命令的最佳实践

    本文深入探讨Laravel Artisan命令的执行机制,重点指出在运行任意Artisan命令时,所有自定义命令的__construct方法都会被初始化。为避免潜在的意外行为,如不必要的数据库操作,教程强调应将所有业务逻辑和操作放置在命令的handle()方法中,以确保命令的按需执行和应用程序的稳定…

    2026年9月28日
    100
  • 如何在mysql中创建外键索引

    创建表时定义外键会自动创建索引,如CREATE TABLE orders含FOREIGN KEY(user_id)则user_id自动索引;2. 已有表添加外键前需先手动建索引,如CREATE INDEX idx_user_id ON orders(user_id),再ALTER TABLE加外键约…

    2026年9月28日
    400
  • 夸克AI最新官方主页地址 夸克AI人工智能助手直达入口链接

    夸克AI最新官方主页地址是https://www.quark.cn/,提供AI搜索、文档处理、云端存储及多端协同服务,支持格式转换、内容生成与智能摘要功能。 ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 DeepSeek R1 模型☜☜☜ 夸克AI最新官方主页地址在哪里?这是…

    2026年9月28日
    100
  • 小红书网页版怎么设置通知_小红书网页版消息通知管理教程

    小红书网页版怎么设置通知_小红书网页版消息通知管理教程小红书网页版怎么设置通知_小红书网页版消息通知管理教程小红书网页版怎么设置通知_小红书网页版消息通知管理教程小红书网页版怎么设置通知_小红书网页版消息通知管理教程

    小红书网页版可通过个人头像进入设置页面,选择“通知管理”调节内容推荐、互动提醒、粉丝动态等通知类型,支持个性化推送与免打扰时段设置,并实现跨设备同步。 小红书网页版怎么设置通知?这是不少网友都关注的,接下来由PHP小编为大家带来小红书网页版消息通知管理教程,感兴趣的网友一起随小编来瞧瞧吧! http…

    2026年9月28日 • 用户投稿
    200

发表回复

登录后才能评论
关注微信