优化Laravel API测试中的认证问题:解决PHPUnit 401错误

优化laravel api测试中的认证问题:解决phpunit 401错误

在Laravel API测试中,当PHPUnit返回401未认证错误,尤其是在POST请求中,通常是由于HTTP头信息处理不当或测试认证策略效率低下所致。本文将深入探讨两种核心解决方案:正确使用`withHeaders()`方法分离请求头和请求体数据,以及利用`actingAs()`方法高效模拟用户登录状态,从而提升API测试的准确性和性能。

1. 正确处理HTTP请求头:使用 withHeaders()

在进行API测试时,一个常见的错误是将HTTP请求头(例如Authorization)与请求体数据混淆。Laravel的HTTP测试工具提供了专门的方法来处理这种情况。当您尝试发送一个POST请求并需要包含认证令牌或其他自定义头信息时,应使用withHeaders()方法来明确地设置这些头信息,而不是将它们作为请求体的一部分传递。

错误示例(将Authorization混入请求体):

// 错误的做法:将Authorization作为POST数据的一部分$response = $this->post('/api/deleteAccount', [    'Authorization' => "Bearer ".$auth, // 这会被视为请求体数据    'password' => $DeletedPassword]);

这种做法会导致服务器无法正确解析认证信息,因为Authorization头并不在HTTP请求头中,而是在请求体中,从而引发401未认证错误。

立即学习“PHP免费学习笔记(深入)”;

正确做法:使用 withHeaders()

withHeaders()方法允许您以数组形式传递所有需要设置的HTTP头。它会确保这些头信息被正确地添加到请求的HTTP头部分。

use TestsTestCase;use AppModelsUser; // 假设您的用户模型是AppModelsUserclass ApiAuthenticationTest extends TestCase{    /**     * 示例:正确使用withHeaders进行认证的POST请求     *     * @return void     */    public function test_delete_account_correctly_authenticated()    {        // 1. 模拟用户登录获取令牌 (如果您的API确实需要通过登录获取)        // 或者更推荐的方式是使用 actingAs,如下一节所述        $testEmail = getenv('TEST_EMAIL_API_DELETE'); // 假设有测试邮箱        $testPassword = getenv('TEST_PASSWORD_API_DELETE'); // 假设有测试密码        $loginResponse = $this->post('/api/login', [            'email' => $testEmail,            'password' => $testPassword        ]);        $token = $loginResponse->assertStatus(201)->json('token'); // 获取认证令牌        // 2. 使用 withHeaders 设置 Authorization 头        $response = $this->withHeaders([            'Authorization' => 'Bearer ' . $token,            'Accept' => 'application/json', // 通常API测试需要此头        ])->post('/api/deleteAccount', [            'password' => $testPassword, // 请求体数据        ]);        $response->assertSuccessful(); // 或 assertStatus(200) / assertStatus(204)    }    /**     * 示例:正确使用withHeaders进行认证的POST请求 (status更新)     *     * @return void     */    public function test_post_status_correctly_authenticated()    {        $testEmail = getenv('TEST_EMAIL_API2');        $testPassword = getenv('TEST_PASSWORD_API');        $loginResponse = $this->post('/api/login', [            'email' => $testEmail,            'password' => $testPassword        ]);        $token = $loginResponse->assertStatus(201)->json('token');        // 获取正确的日期时间,假设此API也需要认证        $dataResponse = $this->withHeaders([            'Authorization' => 'Bearer ' . $token,            'Accept' => 'application/json',        ])->get('/api/getData');        $date = $dataResponse->assertStatus(200)->json('date');        // 提交POST请求,将Authorization放在withHeaders中        $response = $this->withHeaders([            'Authorization' => 'Bearer ' . $token,            'Accept' => 'application/json',        ])->post('/api/status', [            'status' => "secure",            'date' => $date        ]);        $response->assertCreated(); // 假定成功创建返回201    }}

注意事项:

始终将HTTP头信息与请求体数据分开。Accept: application/json头对于API测试通常是必需的,因为它告诉服务器客户端期望JSON响应。对于需要认证的请求,Authorization头是关键。

2. 提升测试效率:使用 actingAs() 模拟认证

在进行大量需要认证的API测试时,每次测试都通过API路由进行登录来获取认证令牌是非常低效的。这不仅增加了测试的运行时间,也使得测试代码更加复杂。Laravel提供了一个更简洁、更高效的方法来模拟用户认证状态:actingAs()。

actingAs()方法允许您直接指定一个用户实例,使其在当前测试请求中被视为已认证用户。这绕过了实际的登录流程,使得测试能够专注于业务逻辑,而不是认证机制本身。

如何使用 actingAs()

创建用户实例: 您可以通过Eloquent模型工厂(Factory)或直接创建模型实例来获取一个用户对象。调用 actingAs(): 在发送HTTP请求之前调用$this->actingAs($user)。

use TestsTestCase;use AppModelsUser; // 假设您的用户模型是AppModelsUseruse IlluminateFoundationTestingRefreshDatabase; // 如果需要刷新数据库class ApiFeatureTest extends TestCase{    use RefreshDatabase; // 确保每次测试都有干净的数据库状态    /**     * 示例:使用actingAs模拟认证用户     *     * @return void     */    public function test_authenticated_user_can_access_protected_route()    {        // 1. 创建一个用户实例 (推荐使用工厂)        $user = User::factory()->create(); // Laravel 8+ 语法        // 如果是旧版本Laravel:        // $user = factory(User::class)->create();        // 2. 模拟该用户已登录        $this->actingAs($user, 'sanctum'); // 第二个参数是守卫名称,对于API通常是'sanctum'        // 3. 发送需要认证的请求        $response = $this->withHeaders([            'Accept' => 'application/json',        ])->get('/api/getData'); // 假设这是一个需要认证的GET请求        $response->assertStatus(200)                 ->assertJsonStructure(['date']);    }    /**     * 示例:使用actingAs进行POST请求     *     * @return void     */    public function test_authenticated_user_can_post_status()    {        $user = User::factory()->create();        $this->actingAs($user, 'sanctum');        // 获取日期,这里不需要再次登录        $dataResponse = $this->withHeaders([            'Accept' => 'application/json',        ])->get('/api/getData');        $date = $dataResponse->assertStatus(200)->json('date');        // 提交POST请求        $response = $this->withHeaders([            'Accept' => 'application/json',        ])->post('/api/status', [            'status' => "secure",            'date' => $date        ]);        $response->assertCreated();    }}

actingAs()的优势:

效率高: 避免了实际的HTTP请求和数据库查询,直接设置认证状态。代码简洁: 减少了重复的登录逻辑,使测试代码更易读、更易维护。专注于业务逻辑: 让测试更专注于验证API的功能,而不是认证流程。守卫(Guard)支持: actingAs()的第二个参数允许您指定用于认证的守卫(例如web、api或sanctum),这对于多守卫应用非常有用。

总结与最佳实践

解决PHPUnit API测试中的401未认证错误,关键在于理解和正确应用Laravel的HTTP测试辅助方法。

分离请求头和请求体: 始终使用withHeaders()方法来设置HTTP头信息(如Authorization和Accept),确保它们不会与请求体数据混淆。高效模拟认证: 对于绝大多数需要认证的API功能测试,优先使用actingAs()方法来模拟用户登录状态。这能显著提高测试效率和代码可读性独立认证测试: 仅为您的登录(或注册)API路由编写专门的测试,以确保认证机制本身正常工作。其他依赖认证的功能测试则应利用actingAs()。利用模型工厂: 结合Laravel的模型工厂来快速创建测试用户,确保测试数据的可控性和一致性。清除数据库: 在功能测试中使用RefreshDatabase trait,确保每次测试都在一个干净、独立的环境中运行,避免测试间的相互影响。

通过遵循这些最佳实践,您将能够编写出更健壮、更高效、更易于维护的Laravel API测试。

以上就是优化Laravel API测试中的认证问题:解决PHPUnit 401错误的详细内容,更多请关注php中文网其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1339694.html

(0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
iapp怎么导入php源码_iapp导入php源码接口与调用法【教程】
上一篇 2025年12月13日 03:10:34
在Laravel中,从深层嵌套函数直接返回验证失败响应的教程
下一篇 2025年12月13日 03:10:42

相关推荐

  • 用慢思考提升模型安全性,北交大、鹏城实验室提出系统2对齐

    用慢思考提升模型安全性,北交大、鹏城实验室提出系统2对齐用慢思考提升模型安全性,北交大、鹏城实验室提出系统2对齐用慢思考提升模型安全性,北交大、鹏城实验室提出系统2对齐用慢思考提升模型安全性,北交大、鹏城实验室提出系统2对齐

    aixiv专栏:北京交通大学adam团队探索系统2对齐,提升大模型安全性 ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 DeepSeek R1 模型☜☜☜ 北京交通大学ADaM团队长期关注AI安全领域,此前已开源o1复现项目o1-Coder (https://www.php.…

    2026年9月7日 用户投稿
    000
  • Java中有哪几种基本数据类型?

    Java 基本数据类型包括数值型(整数型:byte、short、int、long;浮点型:float、double)、字符型(char)和布尔型(boolean)。选择类型时考虑内存占用、精度需求和性能优化。隐式类型转换和类型转换陷阱需要注意。深入理解这些类型对于编写健壮、高效的代码至关重要。 Ja…

    2026年9月7日
    000
  • Java中public, private, protected, 默认的区别?

    Java访问修饰符定义了类成员的可见性:public:任何地方可见private:仅限该类内部可见protected:包内和子类可见默认(包访问权限):仅限包内可见 Java访问修饰符:权限的艺术 你可能在Java代码里见过public、private、protected以及那个啥也不写的默认修饰符…

    2026年9月7日
    000
  • 怎样设置无线路由器

    怎样设置无线路由器怎样设置无线路由器怎样设置无线路由器怎样设置无线路由器

    随着无线设备的普及,如今手机和笔记本电脑几乎都支持wifi功能,如何配置无线路由器以实现设备间的无线联网呢?接下来将详细介绍无线路由器的设置步骤。 配置无线路由器的步骤如下: 第一步:访问路由器管理页面。连接好无线路由器后,在浏览器地址栏输入路由器背面标注的默认地址,通常是192.168.1.1或1…

    2026年9月7日 用户投稿
    000
  • 夸克AI如何注册账号_夸克AI账号注册方法与手机号绑定

    无法登录或创建夸克AI账户通常因未完成注册或手机号绑定;2. 可通过中国大陆手机号获取验证码并设置密码完成注册;3. 也可使用邮箱注册,查收验证邮件后设置密码;4. 已有账号用户应登录后在安全设置中绑定手机号,输入验证码完成关联,提升安全性并解锁功能。 ☞☞☞AI 智能聊天, 问答助手, AI 智能…

    2026年9月7日
    100
  • 使用XAMPP打开PHP后缀文件的完整流程_搭建PHP后缀文件运行环境的技巧

    首先安装并启动XAMPP,将PHP文件放入htdocs目录,通过浏览器访问localhost路径即可运行。 要在本地运行PHP文件,使用XAMPP是最简单高效的方式之一。它集成了Apache、MySQL、PHP和phpMyAdmin,适合开发和测试PHP项目。下面详细介绍如何通过XAMPP正确打开和…

    2026年9月7日
    000
  • 消息称软银系深化与 OpenAI 合作,Arm 将为后者开发 CPU

    10 月 14 日消息,据外媒 the information 最新报道,openai 正在深化与软银系的合作关系,不仅与博通联手打造定制 ai xpu,同时也正与 arm 展开定制 cpu 的联合开发。 Arm 所提供的专属 CPU 将与博通供应的 AI XPU 协同工作,共同构建 OpenAI …

    2026年9月7日
    000
  • Laravel开发:如何使用Laravel Passport实现APIOAuth2身份验证?

    laravel是一款非常流行的php框架,它具有简单易用、可扩展性强、代码可读性高等特点。laravel还提供了许多附加包(package)来实现各种不同的功能,其中就包括laravel passport,这是一个用于实现oauth2身份验证的api包。 OAuth2是一种流行的授权框架,它简化了授…

    用户投稿 2026年9月7日
    000
  • 新windows提权之WerTrigger

    用法: 代码语言:javascript代码运行次数:0运行复制 As an administrator, copy phoneinfo.dll to C:WindowsSystem32Place Report.wer file and WerTrigger.exe in a same directo…

    2026年9月7日
    000
  • Laravel开发:如何使用Laravel Passport实现OAuth2身份验证?

    laravel开发:如何使用laravel passport实现oauth2身份验证? Laravel是一个流行的PHP Web开发框架,使用它可以轻松构建高效、可伸缩且易于维护的Web应用程序。Laravel有许多功能和组件,包括Laravel Passport。 Laravel Passport…

    用户投稿 2026年9月7日
    000
  • 鲁大师2024年两轮电动车行业调研报告

    鲁大师2024年两轮电动车行业调研报告鲁大师2024年两轮电动车行业调研报告鲁大师2024年两轮电动车行业调研报告鲁大师2024年两轮电动车行业调研报告

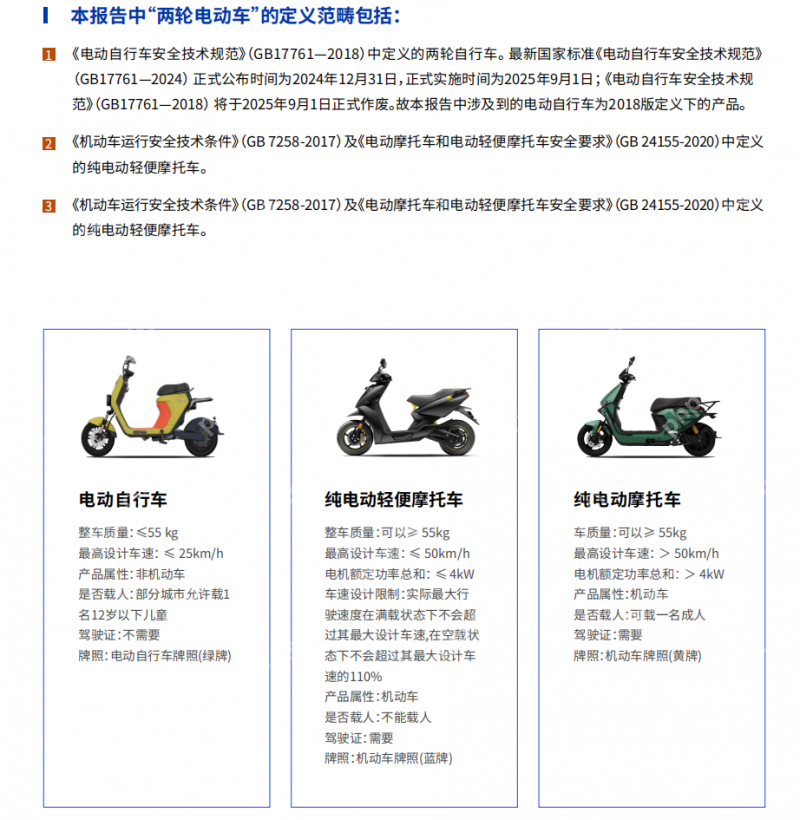
    以中国在全球化大趋势下的发展与竞争环境为大背景,本报告立足两轮电动车行业,解读中国智造、新能源和未来全球化的科技竞争等趋势推动下两轮电动车行业可以预见的发展方向,以及宏观政策的驱动和影响在当下和未来产生的深刻、深远影响。 时间节点来到十四五末年,2024年12月31日正式发布的两轮电动车新国标,将于…

    2026年9月7日 用户投稿
    200
  • 驱动人生怎样优化系统性能?使用驱动人生优化系统性能的方法

    驱动人生通过更新驱动、清理垃圾、优化启动项等方式提升系统性能,但需谨慎使用;其核心是更新驱动程序,建议更新前备份旧驱动以防不稳定;清理系统垃圾可释放硬盘空间,但windows自带工具同样有效;优化启动项能加快开机速度,但避免禁用关键系统服务;硬件检测有助于了解配置以便升级;一键优化功能便捷但建议手动…

    2026年9月7日
    300
  • 大智慧app怎么注册新用户_大智慧app新用户注册流程

    1、大智慧App新用户可通过手机号快速注册,输入手机号获取验证码并设置密码,同意协议后完成注册;2、也可通过微信或QQ授权登录,确认授权后绑定手机号即注册成功;3、还可使用邮箱注册,输入邮箱并点击验证邮件中的链接,设置账号信息后提交完成注册。 如果您想使用大智慧App进行股票行情查看、投资分析等操作…

    2026年9月7日
    000
  • Java中如何跳出多层嵌套循环?

    Java 提供了 labeled break 用于优雅地跳出多层嵌套循环,该标签让开发者能够精确指定跳出的循环层级。通过使用标签,开发者可以避免使用标志位管理的混乱,从而提高代码可读性和可维护性。 Java跳出多层嵌套循环的艺术 很多Java初学者(甚至一些老鸟)都会被多层嵌套循环的跳出问题困扰。简…

    2026年9月7日
    000
  • MySQL多表连接查询教程_内连接、外连接及交叉连接实例分析

    MySQL多表连接查询教程_内连接、外连接及交叉连接实例分析MySQL多表连接查询教程_内连接、外连接及交叉连接实例分析MySQL多表连接查询教程_内连接、外连接及交叉连接实例分析MySQL多表连接查询教程_内连接、外连接及交叉连接实例分析

    mysql多表连接查询是将多个表根据关联条件组合成一个结果集的操作,主要包括①内连接(inner join)返回两表匹配行;②左外连接(left join)保留左表所有行,右表无匹配则为null;③右外连接(right join)保留右表所有行,左表无匹配则为null;④交叉连接(cross joi…

    2026年9月7日 用户投稿
    100
  • 电脑主机频繁死机故障排查,系统日志分析与修复技巧

    电脑主机频繁死机故障排查,系统日志分析与修复技巧电脑主机频繁死机故障排查,系统日志分析与修复技巧电脑主机频繁死机故障排查,系统日志分析与修复技巧电脑主机频繁死机故障排查,系统日志分析与修复技巧

    电脑主机频繁死机通常由硬件、软件或两者共同导致,可按步骤排查解决。1.检查内存条,擦拭金手指并逐一测试;2.扫描硬盘坏道;3.清理散热器灰尘并确保风扇正常运转;4.检测电源电压稳定性;5.排查显卡、主板故障;6.全盘杀毒;7.更新或回滚驱动程序;8.修复或重装系统;9.卸载冲突软件;10.通过事件查…

    2026年9月7日 用户投稿
    200
  • 利用Swoole提升PHP的并发能力

    随着互联网应用的不断发展,对于高并发和快速响应的需求越来越迫切。而 php 语言一直被认为是不太擅长处理高并发的请求,因为传统的 php 应用程序通常采用阻塞式的 i/o 模型,在等待一个请求响应的时候会阻塞进程,导致服务器的性能无法充分发挥。然而,随着 php 技术的发展,出现了一种高性能服务器框…

    用户投稿 2026年9月7日
    000
  • 2分钟完成论文调研!ByteDance Research推出论文检索智能体PaSa,远超主流检索工具

    2分钟完成论文调研!ByteDance Research推出论文检索智能体PaSa,远超主流检索工具2分钟完成论文调研!ByteDance Research推出论文检索智能体PaSa,远超主流检索工具2分钟完成论文调研!ByteDance Research推出论文检索智能体PaSa,远超主流检索工具2分钟完成论文调研!ByteDance Research推出论文检索智能体PaSa,远超主流检索工具

    2025年被誉为agent元年,字节跳动研究团队率先推出了一款基于强化学习的论文检索智能体——pasa。它能够模拟人类研究人员的行为,高效地完成搜索引擎查询、论文阅读和参考文献查找等任务,将原本耗时冗长的文献调研过程压缩至短短两分钟。 ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量…

    2026年9月7日 用户投稿
    000
  • Java中2 * 8 最有效率的计算方法是什么?

    对于 Java 中 2 8 的高效计算,JVM 的 JIT 编译器将常量表达式优化为直接结果,因此代码层面上的写法(2 8、16 或位运算)在效率上没有明显差异。真正的性能提升应关注整个程序的性能瓶颈,包括算法复杂度、I/O 操作和数据库访问等因素。 Java中2 * 8最有效率的计算方法是什么? …

    2026年9月7日
    100
  • 自动定时增量备份设置

    自动定时增量备份设置自动定时增量备份设置自动定时增量备份设置自动定时增量备份设置

    如何高效保护电脑文件?传统全量备份不仅速度慢,还占用大量存储空间。相比之下,增量备份只保存新增或修改过的文件内容,大幅提升备份效率,节省磁盘资源,尤其适合需要频繁备份的场景。以下是几种实用的增量备份方案,操作简便,能有效保障数据安全,同时降低系统负担。 1、可使用Windows系统内置的RoboCo…

    2026年9月7日 用户投稿
    500

发表回复

登录后才能评论
关注微信