Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $YECBGYFECGEAFWHA as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2

Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $BBWFDDBHHYHDXXAB as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2
Golang的crypto库如何实现数据加密 演示AES和RSA最佳实践_创想鸟

Golang的crypto库如何实现数据加密 演示AES和RSA最佳实践

golang的crypto库为数据加密提供了坚实的基础,它不是一个单一的“加密”功能,而是一系列密码学原语的集合。在实际应用中,aes(高级加密标准)凭借其对称加密的高效性,成为处理大量数据的首选,尤其是在gcm模式下,它能同时提供数据的机密性、完整性和认证。而rsa(rivest-shamir-adleman)则作为非对称加密的基石,主要用于密钥交换、数字签名以及少量数据的加密,其公钥加密私钥解密的特性,在分发密钥和身份验证场景中不可或缺。理解并正确运用这两者,是构建安全系统的关键。1. aes-gcm之所以被广泛推荐,是因为它结合了加密与认证,提供了机密性、完整性与认证性,避免了传统模式如cbc需额外使用hmac带来的复杂性;2. 在golang中实现aes-gcm加密时,需注意唯一nonce的生成,以防止安全风险;3. rsa加密应使用oaep填充模式,因其提供了更强的安全保障,避免bleichenbacher攻击等已知漏洞;4. 密钥管理方面,不应硬编码密钥,推荐使用环境变量、kms或hsm进行安全存储与访问控制。
Golang的crypto库如何实现数据加密 演示AES和RSA最佳实践

Golang的

crypto

库为数据加密提供了坚实的基础,它不是一个单一的“加密”功能,而是一系列密码学原语的集合。在实际应用中,AES(高级加密标准)凭借其对称加密的高效性,成为处理大量数据的首选,尤其是在GCM模式下,它能同时提供数据的机密性、完整性和认证。而RSA(Rivest-Shamir-Adleman)则作为非对称加密的基石,主要用于密钥交换、数字签名以及少量数据的加密,其公钥加密私钥解密的特性,在分发密钥和身份验证场景中不可或缺。理解并正确运用这两者,是构建安全系统的关键。
Golang的crypto库如何实现数据加密 演示AES和RSA最佳实践

在Golang中实现数据加密,特别是AES和RSA,并遵循最佳实践,需要关注几个核心点。

首先是AES对称加密。我个人在做一些内部服务间通信加密时,倾向于使用AES-GCM模式。它不仅仅是加密,更重要的是提供了认证加密(Authenticated Encryption),这意味着除了数据保密,你还能验证数据在传输过程中是否被篡改。

立即学习“go语言免费学习笔记(深入)”;
Golang的crypto库如何实现数据加密 演示AES和RSA最佳实践

package mainimport (    "crypto/aes"    "crypto/cipher"    "crypto/rand"    "fmt"    "io"    "log")// AesGCMEncrypt 使用AES-GCM模式加密数据func AesGCMEncrypt(key, plaintext []byte) ([]byte, error) {    block, err := aes.NewCipher(key)    if err != nil {        return nil, fmt.Errorf("创建AES cipher失败: %w", err)    }    gcm, err := cipher.NewGCM(block)    if err != nil {        return nil, fmt.Errorf("创建GCM模式失败: %w", err)    }    // Nonce必须是唯一的,但不需要保密。对于GCM,推荐使用随机生成的nonce。    nonce := make([]byte, gcm.NonceSize())    if _, err = io.ReadFull(rand.Reader, nonce); err != nil {        return nil, fmt.Errorf("生成nonce失败: %w", err)    }    // Seal函数将nonce、加密后的数据和认证标签拼接在一起    // additionalData可以用于认证额外的非加密数据,这里我们不使用    ciphertext := gcm.Seal(nonce, nonce, plaintext, nil)    return ciphertext, nil}// AesGCMDecrypt 使用AES-GCM模式解密数据func AesGCMDecrypt(key, ciphertext []byte) ([]byte, error) {    block, err := aes.NewCipher(key)    if err != nil {        return nil, fmt.Errorf("创建AES cipher失败: %w", err)    }    gcm, err := cipher.NewGCM(block)    if err != nil {        return nil, fmt.Errorf("创建GCM模式失败: %w", err)    }    nonceSize := gcm.NonceSize()    if len(ciphertext) < nonceSize {        return nil, fmt.Errorf("密文太短,无法包含nonce")    }    nonce, encryptedMessage := ciphertext[:nonceSize], ciphertext[nonceSize:]    // Open函数验证并解密数据    plaintext, err := gcm.Open(nil, nonce, encryptedMessage, nil)    if err != nil {        return nil, fmt.Errorf("解密失败或认证失败: %w", err)    }    return plaintext, nil}// 示例用法// func main() {//  key := make([]byte, 32) // AES-256密钥//  if _, err := io.ReadFull(rand.Reader, key); err != nil {//      log.Fatalf("生成密钥失败: %v", err)//  }//  plaintext := []byte("这是一段需要加密的敏感信息。")//  encrypted, err := AesGCMEncrypt(key, plaintext)//  if err != nil {//      log.Fatalf("加密失败: %v", err)//  }//  fmt.Printf("加密后: %xn", encrypted)//  decrypted, err := AesGCMDecrypt(key, encrypted)//  if err != nil {//      log.Fatalf("解密失败: %v", err)//  }//  fmt.Printf("解密后: %sn", decrypted)//  // 尝试篡改密文//  // tamperedCiphertext := make([]byte, len(encrypted))//  // copy(tamperedCiphertext, encrypted)//  // tamperedCiphertext[len(tamperedCiphertext)-1] ^= 0x01 // 篡改最后一个字节//  // _, err = AesGCMDecrypt(key, tamperedCiphertext)//  // if err != nil {//  //  fmt.Printf("篡改检测成功: %vn", err) // 预期会报错//  // }// }

然后是RSA非对称加密。RSA通常用于加密会话密钥(比如AES的密钥),而不是直接加密大量数据,因为它的性能开销远高于对称加密。另一个主要用途是数字签名。

package mainimport (    "crypto/rand"    "crypto/rsa"    "crypto/sha256"    "fmt"    "log")// GenerateRSAKeyPair 生成RSA公钥和私钥对func GenerateRSAKeyPair(bits int) (*rsa.PrivateKey, *rsa.PublicKey, error) {    privateKey, err := rsa.GenerateKey(rand.Reader, bits)    if err != nil {        return nil, nil, fmt.Errorf("生成RSA私钥失败: %w", err)    }    return privateKey, &privateKey.PublicKey, nil}// RSAEncryptOAEP 使用RSA公钥加密数据(OAEP填充)func RSAEncryptOAEP(publicKey *rsa.PublicKey, plaintext []byte) ([]byte, error) {    // OAEP填充模式需要一个哈希函数。SHA256是常见的选择。    ciphertext, err := rsa.EncryptOAEP(sha256.New(), rand.Reader, publicKey, plaintext, nil)    if err != nil {        return nil, fmt.Errorf("RSA OAEP加密失败: %w", err)    }    return ciphertext, nil}// RSADecryptOAEP 使用RSA私钥解密数据(OAEP填充)func RSADecryptOAEP(privateKey *rsa.PrivateKey, ciphertext []byte) ([]byte, error) {    plaintext, err := rsa.DecryptOAEP(sha256.New(), rand.Reader, privateKey, ciphertext, nil)    if err != nil {        return nil, fmt.Errorf("RSA OAEP解密失败: %w", err)    }    return plaintext, nil}// 示例用法// func main() {//  privateKey, publicKey, err := GenerateRSAKeyPair(2048) // 推荐2048位或更高//  if err != nil {//      log.Fatalf("生成RSA密钥对失败: %v", err)//  }//  message := []byte("这是RSA加密的少量数据,比如一个AES密钥。")//  if len(message) > (publicKey.N.BitLen()/8 - 2*sha256.New().Size() - 2) {//      log.Fatalf("消息长度超出RSA OAEP加密限制")//  }//  encrypted, err := RSAEncryptOAEP(publicKey, message)//  if err != nil {//      log.Fatalf("RSA加密失败: %v", err)//  }//  fmt.Printf("RSA加密后: %xn", encrypted)//  decrypted, err := RSADecryptOAEP(privateKey, encrypted)//  if err != nil {//      log.Fatalf("RSA解密失败: %v", err)//  }//  fmt.Printf("RSA解密后: %sn", decrypted)// }

在实际部署中,RSA私钥的保护至关重要,它通常存储在安全的环境中,比如硬件安全模块(HSM)或密钥管理服务(KMS),而不是直接放在应用服务器上。
Golang的crypto库如何实现数据加密 演示AES和RSA最佳实践

为什么AES-GCM是现代加密的首选模式?

我经常看到有人还在用AES-CBC或者甚至更老的模式,这让我有些担忧。AES-GCM之所以被广泛推荐,甚至可以说是现代加密的首选,核心在于它提供了一种“认证加密”的能力。这不仅仅是把数据加密了,更重要的是,它能确保数据在传输或存储过程中没有被未经授权的第三方篡改。

想象一下,你发了一封加密邮件,如果仅仅是加密,攻击者可能无法看到内容,但他们可以悄悄修改邮件的某个部分,然后你解密后,看到的是被篡改过的内容,而你浑然不觉。GCM模式通过一个内置的认证标签(Authentication Tag)解决了这个问题。当数据被解密时,这个标签会被重新计算并与原始标签进行比较。如果两者不匹配,GCM会立刻告诉你:“嘿,数据被动过了!”这就像给你的加密邮件加了一个防伪封条,一旦封条破损,你就知道邮件不安全了。

具体来说,GCM提供了:

机密性 (Confidentiality):这是最基本的,确保只有拥有正确密钥的人才能读取数据。完整性 (Integrity):确保数据在传输或存储过程中没有被意外或恶意修改。认证性 (Authenticity):确保数据确实来自预期的发送方,而不是伪造的。

相比之下,像AES-CBC这样的模式,虽然提供了机密性,但它本身不提供完整性检查。你可能需要额外添加一个HMAC(Hash-based Message Authentication Code)来弥补,但这增加了复杂性,而且容易出错。而AES-GCM把这两者优雅地结合在了一起,大大简化了安全实现的难度,也降低了引入漏洞的风险。当然,GCM模式对Nonce(随机数)的要求非常严格:每次加密必须使用一个唯一的Nonce。如果重复使用Nonce,安全性会受到严重威胁,这是使用GCM时一个常见的,也是非常危险的陷阱。

在Golang中如何安全地管理加密密钥?

这是个老生常谈但又极其重要的问题,很多安全事故的根源都在于密钥管理不当。在Golang应用中,密钥的生命周期管理、存储和分发是需要深思熟虑的。

我见过最常见的问题就是把密钥硬编码在代码里,或者直接放在版本控制系统(如Git)中。这简直是灾难!一旦代码泄露,密钥就直接暴露了。即便是放在配置文件里,如果配置文件没有得到妥善保护,风险依然存在。

那么,最佳实践是什么呢?

绝不硬编码密钥:这是底线。使用环境变量或外部配置:对于开发和测试环境,可以通过环境变量传递密钥。但这仍然不是最安全的,因为环境变量可能被其他进程读取或在日志中意外暴露。密钥管理系统 (KMS):在生产环境中,强烈推荐使用专业的KMS服务,如AWS KMS、Google Cloud KMS、Azure Key Vault或HashiCorp Vault。这些系统专门设计用于安全地存储、管理和审计加密密钥。你的Golang应用只需要通过API调用KMS来获取或使用密钥,而不需要直接接触密钥本身。这大大降低了密钥泄露的风险。硬件安全模块 (HSM):对于极高安全要求的场景,HSM是物理级的安全设备,用于存储和执行加密操作,密钥永远不会离开硬件边界。密钥派生函数 (KDFs):如果你需要从用户密码或其他低熵输入中派生出加密密钥,请务必使用强大的KDF,如

scrypt

、

bcrypt

或

PBKDF2

。这些函数通过增加计算成本来减缓暴力破解,即使攻击者获得了哈希值,也难以快速还原出原始密码或密钥。密钥轮换:定期更换加密密钥是一种重要的安全实践。即使某个密钥不幸泄露,其影响范围也会被限制在特定时间段内的数据。这通常需要应用支持多密钥解密,即在解密时能够尝试使用旧密钥。权限最小化:确保只有需要访问密钥的服务或用户才拥有相应的权限。遵循最小权限原则。

在Golang代码中,你通常会从环境变量、配置文件或者通过KMS客户端库来加载密钥。例如,从环境变量获取AES密钥:

os.Getenv("AES_KEY")

。但请记住,这只是获取方式,密钥的真正安全存储和管理应该在应用外部完成。

使用RSA加密时,填充模式的选择为何至关重要?

RSA加密并不是简单地把明文喂给数学算法就能得到安全密文的。它需要一个“填充模式”(Padding Scheme),而这个选择对RSA的安全性有着决定性的影响。我见过一些初学者直接使用原始的RSA算法,或者选择了不安全的填充模式,这简直是为攻击者敞开大门。

为什么需要填充?RSA算法本身有一些固有的数学特性,如果直接对明文进行加密,可能会导致一些攻击,比如:

确定性加密:如果相同的明文被加密两次,会产生相同的密文。这泄露了信息,因为攻击者可以通过观察密文是否重复来推断明文内容。小明文攻击:如果明文数值很小,攻击者可能通过穷举或特定数学方法恢复明文。选择密文攻击 (Chosen-Ciphertext Attacks):攻击者可以向解密 oracle 提交自己构造的密文,并观察解密结果,从而推断出原始密文的明文。

填充模式就是为了对抗这些攻击而设计的。它会在明文加密前,向明文添加一些随机的、结构化的数据。这样,即使相同的明文,每次加密也会产生不同的密文,并且能够有效阻止上述攻击。

在Golang的

crypto/rsa

库中,最推荐的填充模式是OAEP (Optimal Asymmetric Encryption Padding)。这是目前公认最安全的RSA填充模式,因为它提供了“语义安全”(Semantic Security),这意味着攻击者即使能够访问解密oracle,也无法从密文中获取任何关于明文的信息。

rsa.EncryptOAEP

和

rsa.DecryptOAEP

函数默认使用这种模式。它内部会使用一个哈希函数(如SHA256)和一个掩码生成函数来构造填充。

相比之下,你可能会在一些老旧代码中看到PKCS#1 v1.5填充。虽然Golang也提供了

rsa.EncryptPKCS1v15

和

rsa.DecryptPKCS1v15

,但强烈建议在新项目中避免使用它进行加密。PKCS#1 v1.5填充存在已知的漏洞,特别是Bleichenbacher’s attack(一种选择密文攻击),可以用于恢复会话密钥。尽管它在数字签名中仍然是安全的,但作为加密填充,它已经不再被认为是安全的。

因此,在Golang中使用RSA进行加密时,请务必选择

rsa.EncryptOAEP

和

rsa.DecryptOAEP

,并确保你理解其工作原理,尤其是填充过程对安全性的重要贡献。这不仅是遵循最佳实践,更是保护数据安全的基石。

以上就是Golang的crypto库如何实现数据加密 演示AES和RSA最佳实践的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1398524.html

赞 (0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
Golang测试如何生成黄金文件 验证复杂输出的参考方法
上一篇 2025年12月15日 15:29:37
Golang如何实现高效的日志轮转 结合lumberjack与自定义策略
下一篇 2025年12月15日 15:29:49

相关推荐

  • Notion AI新用户必看:5分钟上手基础写作与总结

    Notion AI新用户必看:5分钟上手基础写作与总结Notion AI新用户必看:5分钟上手基础写作与总结Notion AI新用户必看:5分钟上手基础写作与总结Notion AI新用户必看:5分钟上手基础写作与总结

    notion ai可通过掌握指令系统、使用模板、迭代优化、善用总结功能及认识局限性来快速生成高质量内容。首先熟悉基础指令并自定义以适应不同写作风格;其次从预设模板入手了解应用场景;随后对ai生成内容进行多次修改优化;利用ai总结功能提取关键信息;同时注意核实事实避免错误。针对博客写作,需结合选题研究…

    2026年10月3日 • 用户投稿
    000
  • Java字符串压缩算法优化:处理末尾字符序列的策略

    本文深入探讨了字符串压缩算法,旨在将连续重复字符替换为字符加计数。我们将分析在实现此类算法时常见的末尾字符序列处理遗漏问题,并提供一个优化后的Java解决方案,确保所有字符序列都能被正确压缩,从而实现如“abbbccccc”到“ab3c4”的准确转换。 理解字符串压缩需求 字符串压缩是一种常见的数据…

    2026年10月3日
    300
  • composer的config命令常用配置项详解

    composer的config命令常用配置项详解composer的config命令常用配置项详解composer的config命令常用配置项详解composer的config命令常用配置项详解

    Composer config 命令用于管理项目配置,如仓库源、缓存路径、认证信息等。1. repositories 可添加私有仓库或镜像源;2. home 设置全局存储目录;3. cache-dir 指定缓存路径;4. http-basic 配置私有仓库认证;5. autoloader-suffi…

    2026年10月3日 • 用户投稿
    100
  • Skyeye 云智能制造办公系统 – Saas v3.17.4 发布

    Skyeye 云智能制造办公系统 – Saas v3.17.4 发布Skyeye 云智能制造办公系统 – Saas v3.17.4 发布Skyeye 云智能制造办公系统 – Saas v3.17.4 发布Skyeye 云智能制造办公系统 – Saas v3.17.4 发布

    skyeye 云智能制造,智能制造一体化,采用 springboot+ uni-app + ant design vue 的低代码平台开发模式。包含 50 多种电子流程,crm、pm、erp、mes、adm、oa、ehr、ai、项目、商城、财务、多班次考勤、薪资、招聘、云售后、论坛、问卷、报表设计、…

    2026年10月3日 • 用户投稿
    000
  • 如何在Android中替换已弃用的LocalBroadcastManager

    如何在Android中替换已弃用的LocalBroadcastManager如何在Android中替换已弃用的LocalBroadcastManager如何在Android中替换已弃用的LocalBroadcastManager如何在Android中替换已弃用的LocalBroadcastManager

    本文档旨在指导开发者如何在Android应用中替换已弃用的 LocalBroadcastManager。LocalBroadcastManager 由于其全局事件总线的特性,导致应用层级之间的耦合,已被官方弃用。本文将介绍两种替代方案:使用 LiveData 和 RxJava,并提供详细的代码示例和…

    2026年10月3日 • 用户投稿
    000
  • 中国移动、中兴通讯5G 云化核心网荣获AMO“亚洲最佳气候行动移动创新奖”

    中国移动、中兴通讯5G 云化核心网荣获AMO“亚洲最佳气候行动移动创新奖”中国移动、中兴通讯5G 云化核心网荣获AMO“亚洲最佳气候行动移动创新奖”中国移动、中兴通讯5G 云化核心网荣获AMO“亚洲最佳气候行动移动创新奖”中国移动、中兴通讯5G 云化核心网荣获AMO“亚洲最佳气候行动移动创新奖”

    【上海,6月19日】近日,2025年亚洲移动大奖(amo大奖)揭晓,中国移动联合中兴通讯打造的基于ai驱动的绿色节能5g云化核心网创新项目荣获gsma颁发的“亚洲最佳气候行动移动创新奖”。 ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 DeepSeek R1 模型☜☜☜ 在全…

    2026年10月3日 • 用户投稿
    200
  • composer插件(plugin)的开发入门_介绍开发composer插件的基本步骤

    composer插件(plugin)的开发入门_介绍开发composer插件的基本步骤composer插件(plugin)的开发入门_介绍开发composer插件的基本步骤composer插件(plugin)的开发入门_介绍开发composer插件的基本步骤composer插件(plugin)的开发入门_介绍开发composer插件的基本步骤

    开发Composer插件需创建type为composer-plugin的包,实现PluginInterface接口,并通过extra.class指定入口类,在activate方法中注册事件或命令。示例中插件监听post-install-cmd事件,执行自定义逻辑,可通过path仓库本地测试,使用co…

    2026年10月3日 • 用户投稿
    200
  • Java Stream API:高效扁平化嵌套Map并收集数据

    Java Stream API:高效扁平化嵌套Map并收集数据Java Stream API:高效扁平化嵌套Map并收集数据Java Stream API:高效扁平化嵌套Map并收集数据Java Stream API:高效扁平化嵌套Map并收集数据

    本文探讨如何利用Java Stream API将一个包含嵌套Map的复杂数据结构(Map<String, Map>)扁平化为一个简单的Map。文章详细介绍了在没有重复键和存在重复键两种场景下,如何使用flatMap和Collectors.toMap的不同重载方法进行高效的数据转换,并提供…

    2026年10月3日 • 用户投稿
    700
  • Yii框架中的Gii代码生成器:快速创建代码

    yii框架是一种开源的php框架,它提供了丰富的功能和特性,旨在提高开发者的工作效率和代码质量。其中一个值得一提的功能是gii代码生成器,它可以帮助开发者快速创建代码并减少手工编写冗长、重复的代码的时间和精力,本篇文章就为大家介绍一下yii框架中的gii代码生成器。 什么是Gii代码生成器 Gii(…

    用户投稿 2026年10月3日
    100
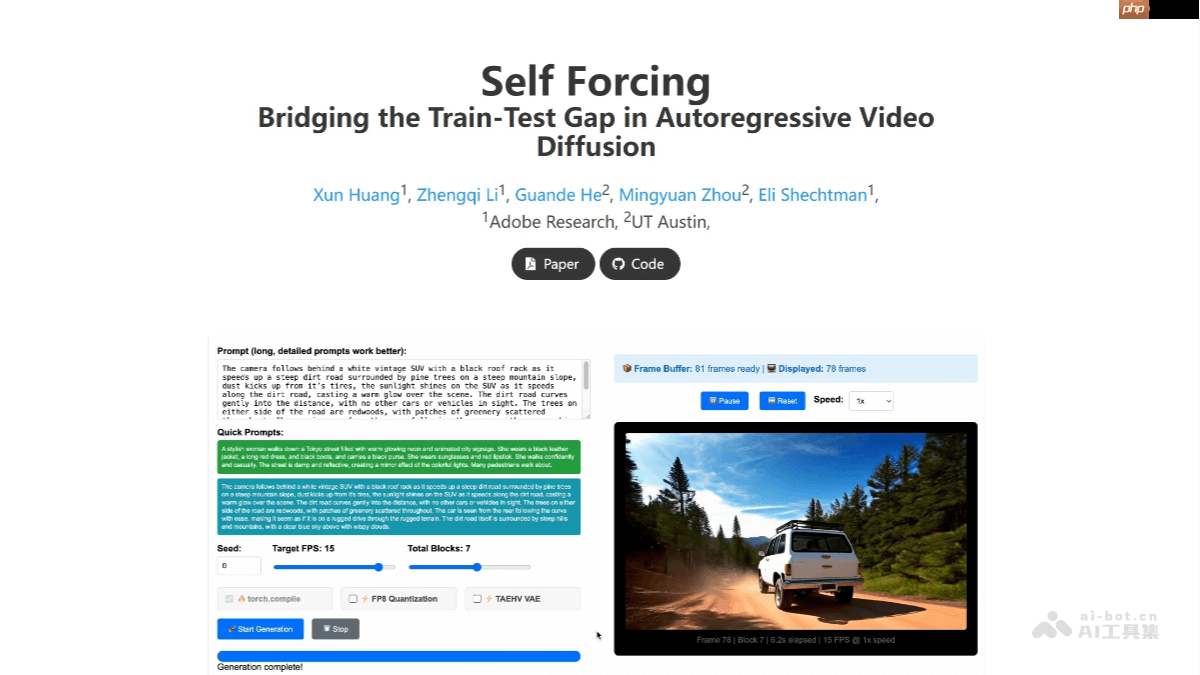
  • Self Forcing— Adobe联合德克萨斯大学推出的视频生成模型

    Self Forcing— Adobe联合德克萨斯大学推出的视频生成模型Self Forcing— Adobe联合德克萨斯大学推出的视频生成模型Self Forcing— Adobe联合德克萨斯大学推出的视频生成模型Self Forcing— Adobe联合德克萨斯大学推出的视频生成模型

    self forcing 是由 adobe research 联合德克萨斯大学奥斯汀分校推出的全新自回归视频生成算法,旨在解决传统生成模型在训练与测试阶段存在的暴露偏差问题。该方法通过在训练过程中模拟自生成机制,以先前生成的帧作为条件生成后续帧,而非依赖真实帧,从而有效缩小了训练与测试分布之间的差异…

    2026年10月3日 • 用户投稿
    100
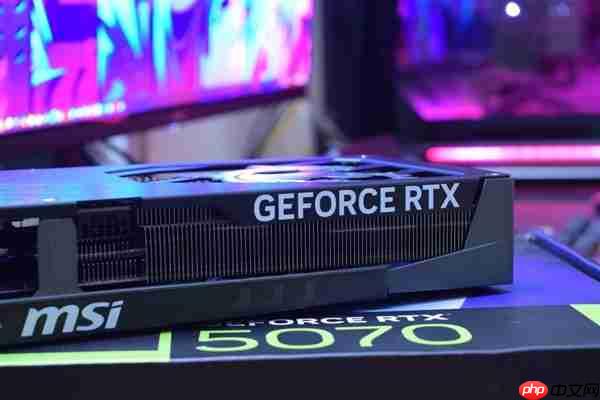
  • 显存差了4GB 玩家为何仍选择RTX 5070而非RX 9070:老外分析四大原因

    显存差了4GB 玩家为何仍选择RTX 5070而非RX 9070:老外分析四大原因显存差了4GB 玩家为何仍选择RTX 5070而非RX 9070:老外分析四大原因显存差了4GB 玩家为何仍选择RTX 5070而非RX 9070:老外分析四大原因显存差了4GB 玩家为何仍选择RTX 5070而非RX 9070:老外分析四大原因

    9月14日消息,amd的rx 9070虽然与nvidia rtx 5070定价相近,并拥有更大的显存容量和略微领先的游戏性能,但rtx 5070的市场销量依然大幅领先于rx 9070。 针对此现象,wccftech总结了四个关键原因。 DLSS 4生态更成熟,图像增强技术普及率更高 如今,图像超分技…

    2026年10月3日 • 用户投稿
    1700
  • 初代《深海迷航》与“冰点之下”获更新档与大幅折扣

    初代《深海迷航》与“冰点之下”获更新档与大幅折扣初代《深海迷航》与“冰点之下”获更新档与大幅折扣初代《深海迷航》与“冰点之下”获更新档与大幅折扣初代《深海迷航》与“冰点之下”获更新档与大幅折扣

    《深海迷航2》无疑是今年最受关注的游戏之一,尽管这种关注度并非开发团队所期望的。在发行商krafton突然解雇unknown worlds entertainment整个核心管理团队后,一场重大的法律争端随之爆发。 被解职的前领导层包括联合创始人查理·克利夫兰和马克斯·麦圭尔,他们随后对Krafto…

    2026年10月3日 • 用户投稿
    200
  • 使用递归方法展平嵌套的Java对象为字符串数组

    使用递归方法展平嵌套的Java对象为字符串数组使用递归方法展平嵌套的Java对象为字符串数组使用递归方法展平嵌套的Java对象为字符串数组使用递归方法展平嵌套的Java对象为字符串数组

    本文介绍如何使用递归方法将一个嵌套的Java对象(表示树形结构的类别)转换为一个字符串数组,其中每个字符串代表从根节点到叶子节点的完整路径。这种方法避免了使用Java 8 Stream API的复杂性,提供了一种更简洁易懂的解决方案。 递归展平嵌套对象 在处理具有父子关系的嵌套数据结构时,递归是一种…

    2026年10月3日 • 用户投稿
    1100
  • Java中处理空字符串和数值输入的异常

    Java中处理空字符串和数值输入的异常Java中处理空字符串和数值输入的异常Java中处理空字符串和数值输入的异常Java中处理空字符串和数值输入的异常

    本文旨在解决Java程序中读取用户输入时,如何优雅地处理空字符串和数值转换异常的问题。通过使用try-catch块,我们可以捕获NumberFormatException,从而避免程序崩溃,并允许程序在接收到无效输入时执行特定的处理逻辑,例如提示用户重新输入或采取默认行为。本文提供了一个具体的代码示…

    2026年10月3日 • 用户投稿
    400
  • Java程序处理空白输入和数值符号的正确姿势

    Java程序处理空白输入和数值符号的正确姿势Java程序处理空白输入和数值符号的正确姿势Java程序处理空白输入和数值符号的正确姿势Java程序处理空白输入和数值符号的正确姿势

    本文旨在指导开发者如何编写Java程序,使其能够正确读取并处理包含空白字符的输入,并判断数值的正负号。通过使用try-catch块捕获NumberFormatException,程序可以优雅地处理空白输入或无法转换为数字的输入,避免程序崩溃,并给出友好的提示信息。同时,本文还展示了如何使用Float…

    2026年10月3日 • 用户投稿
    900
  • 深入理解ISO8601日期格式及其PHP DateTime 类转换指南

    本文旨在解析常见的2021-10-04T08:19:54.000+04:00日期格式为ISO8601标准,并提供在PHP中将其高效转换为d.m.Y H:i:s格式的专业教程。我们将重点介绍如何利用PHP内置的DateTime类进行日期解析和格式化,避免直接使用gmdate可能遇到的问题,确保日期时间…

    2026年10月3日
    400
  • composer如何在一个laravel项目中安全地升级依赖_说明安全升级Laravel项目依赖的方法

    composer如何在一个laravel项目中安全地升级依赖_说明安全升级Laravel项目依赖的方法composer如何在一个laravel项目中安全地升级依赖_说明安全升级Laravel项目依赖的方法composer如何在一个laravel项目中安全地升级依赖_说明安全升级Laravel项目依赖的方法composer如何在一个laravel项目中安全地升级依赖_说明安全升级Laravel项目依赖的方法

    答案:升级Laravel依赖需先检查当前依赖状态,遵循官方升级路径逐步迁移,优先在隔离环境测试,采用渐进式更新策略,分批更新并提交composer.lock,确保兼容性与稳定性,最后清理缓存。 在Laravel项目中使用Composer升级依赖时,安全是首要考虑的因素。盲目执行composer up…

    2026年10月3日 • 用户投稿
    100
  • EX-4D— 字节跳动Pico团队推出的4D视频生成框架

    EX-4D— 字节跳动Pico团队推出的4D视频生成框架EX-4D— 字节跳动Pico团队推出的4D视频生成框架EX-4D— 字节跳动Pico团队推出的4D视频生成框架EX-4D— 字节跳动Pico团队推出的4D视频生成框架

    ex-4d是由字节跳动(bytedance)旗下pico团队研发的一种新型4d视频生成框架,能够从单一视角的视频输入中生成极端视角下的高质量4d视频。该框架采用创新的深度防水网格(dw-mesh)表示方法,显式建模可见区域和被遮挡区域,从而在极端相机姿态下依然保持几何结构的一致性。此外,ex-4d通…

    2026年10月3日 • 用户投稿
    200
  • 初代《辐射》原定是《废土》系列的续作 制作组拼尽全力避免被EA起诉

    初代《辐射》原定是《废土》系列的续作 制作组拼尽全力避免被EA起诉初代《辐射》原定是《废土》系列的续作 制作组拼尽全力避免被EA起诉初代《辐射》原定是《废土》系列的续作 制作组拼尽全力避免被EA起诉初代《辐射》原定是《废土》系列的续作 制作组拼尽全力避免被EA起诉

    近日,interplay前联合创始人brian fargo在一次采访中透露,初代《辐射》最初其实是作为ea于1988年发行的游戏《废土》的续作来开发的。为了防止被ea提起诉讼,开发团队当时竭尽全力调整设计,规避法律风险。 《辐射》初代作品发布于1997年,距离首部《废土》问世已过去近十年。尽管两款游…

    2026年10月3日 • 用户投稿
    1100
  • 解决composer更新时因”abandoned”包引发的警告

    解决composer更新时因”abandoned”包引发的警告解决composer更新时因”abandoned”包引发的警告解决composer更新时因”abandoned”包引发的警告解决composer更新时因”abandoned”包引发的警告

    应尽快替换已废弃的PHP依赖包以确保项目安全。首先通过composer show –tree检查废弃包是否为核心依赖,并查看其官方页面是否有推荐替代方案;优先迁移到活跃的fork版本或社区推荐包,如guzzle/guzzle应替换为guzzlehttp/guzzle;若暂无法替换,可临时…

    2026年10月3日 • 用户投稿
    100

发表回复

登录后才能评论
关注微信