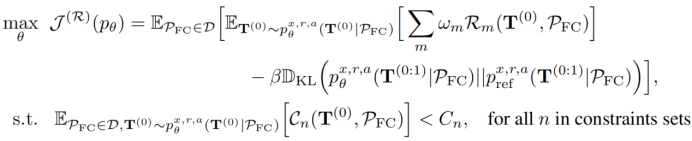
NextAuth会话中存储访问令牌:安全考量与最佳实践

NextAuth会话中存储访问令牌:安全考量与最佳实践

本文深入探讨了在nextauth会话中存储访问令牌的安全性与实践。通过利用nextauth强大的jwt会话策略,访问令牌能够被加密并安全地管理。文章将详细指导如何在nextauth配置中集成自定义认证逻辑、扩展会话数据,以及在客户端安全地访问这些令牌。同时,强调了令牌轮换等关键安全最佳实践,以确保生产级应用的健壮性和安全性。

NextAuth会话与访问令牌的安全性

在现代Web应用中,用户认证和授权是核心组成部分。Next.js应用常结合NextAuth库来处理认证流程。当与自定义后端API集成时,一个常见且高效的模式是在NextAuth会话中存储由后端签发的访问令牌(Access Token)。这种做法在生产环境中通常被认为是安全的,主要得益于NextAuth对会话的管理机制。

NextAuth默认采用JSON Web Tokens (JWT) 作为会话策略(session: { strategy: “jwt” })。这意味着用户的会话信息不会直接存储在服务器内存中,而是以加密和签名的JWT形式存储在客户端的HTTP-only cookie中。当客户端发起请求时,这个cookie会自动发送到服务器,NextAuth会验证并解析JWT,从而重建用户会话。由于JWT是签名的,可以防止篡改;而NextAuth对会话cookie的加密处理,则进一步保障了数据的机密性。

在NextAuth中集成自定义认证与令牌管理

为了将自定义API的访问令牌集成到NextAuth会话中,我们需要配置CredentialsProvider以及jwt和session回调函数

1. 配置CredentialsProvider

CredentialsProvider允许您使用自定义的凭据(如用户名和密码)进行认证。在此Provider中,您将调用您的后端登录API,获取访问令牌和刷新令牌。

import NextAuth, { NextAuthOptions } from "next-auth";import CredentialsProvider from "next-auth/providers/credentials";import axios from "axios";import jwt_decode from "jwt-decode"; // 假设您使用此库解析JWT// 定义一个接口来匹配解码后的JWT结构interface jwtDecodedAttributes {  userId: string;  username: string;  email: string;  role: string;  profilepicture?: string;  iat: number; // Issued At  exp: number; // Expiration Time}const authOptions: NextAuthOptions = {  session: {    strategy: "jwt", // 明确使用JWT会话策略  },  providers: [    CredentialsProvider({      type: "credentials",      credentials: {        username: { label: "Username", type: "text" },        password: { label: "Password", type: "password" },      },      async authorize(credentials, req) {        const { username, password } = credentials as {          username: string;          password: string;        };        if (!credentials) {          return null;        }        try {          // 调用您的后端登录API          const response = await axios.post(`${process.env.NEXT_PUBLIC_API_BASE_URL}/login`, {            username,            password,          });          if (response?.data) {            const userToken = response.data.userToken;            const userRefreshToken = response.data.userRefreshToken;            // 解码访问令牌以获取用户信息            const user: jwtDecodedAttributes = jwt_decode(userToken);            // 返回一个用户对象,其中包含访问令牌和刷新令牌            // 这些信息将传递给jwt回调            return {              id: user.userId, // NextAuth要求id字段              name: user.username,              role: user.role,              profilepicture: user.profilepicture,              iat: user.iat,              exp: user.exp,              username: user.username,              token: userToken, // 存储访问令牌              email: user.email,              userId: user.userId,              refresh: userRefreshToken, // 存储刷新令牌            };          }        } catch (error) {          console.error("认证失败:", error);          // 在生产环境中,应避免将详细错误信息暴露给客户端        }        return null; // 认证失败      },    }),  ],  pages: {    signIn: "/login", // 自定义登录页面路径  },  // ... 其他配置};export default NextAuth(authOptions);

在authorize函数中,成功认证后返回的用户对象会包含从后端获取的token(访问令牌)和refresh(刷新令牌)。这些数据将作为user参数传递给jwt回调。

2. 扩展JWT会话数据(jwt回调)

jwt回调在每次会话JWT被创建或更新时执行。在这里,您可以将authorize函数返回的用户数据合并到JWT令牌对象中。

// ... authOptions 配置继续callbacks: {  async jwt({ token, user }) {    // 首次登录时 (user 对象存在)    if (user) {      // 将authorize函数返回的用户数据合并到token中      // token对象将包含id, name, role, token, refresh等      return { ...token, ...user };    }    // 后续请求,user对象不存在,直接返回现有token    return token;  },  // ... 其他回调}// ... authOptions 配置结束

通过这一步,您的访问令牌和刷新令牌现在已安全地存储在NextAuth的内部JWT中。

3. 暴露会话数据到客户端(session回调)

session回调在每次客户端请求会话时执行,它负责构建最终暴露给useSession Hook的session对象。在这里,您可以将JWT令牌中的数据映射到session.user对象,使其在客户端可访问。

// ... authOptions 配置继续callbacks: {  // ... jwt 回调  async session({ session, token }) {    // 将JWT token中的所有数据赋值给session.user    // 这样客户端就可以通过session.user.token访问访问令牌    session.user = token as any; // 类型断言以避免TS错误,实际应定义更精确的类型    return session;  },}// ... authOptions 配置结束

4. 在客户端访问令牌

完成上述配置后,您就可以在Next.js应用的客户端组件中使用useSession Hook来获取并使用访问令牌了。

import { useSession } from "next-auth/react";function ProtectedComponent() {  const { status, data } = useSession();  if (status === "loading") {    return 

加载会话中...

Quicktools Background Remover

Picsart推出的图片背景移除工具

Quicktools Background Remover 31
查看详情 Quicktools Background Remover
; } if (status === "authenticated") { // 访问令牌现在可以通过data?.user?.token获取 const accessToken = data?.user?.token; console.log("访问令牌:", accessToken); // 您可以使用此令牌发起受保护的API请求 // 例如: axios.get('/api/protected', { headers: { Authorization: `Bearer ${accessToken}` } }) return

欢迎,{data?.user?.name}!您已登录。

; } return

请登录。

;}export default ProtectedComponent;
安全注意事项与最佳实践

尽管在NextAuth会话中存储访问令牌是安全的,但仍需遵循以下最佳实践以增强应用的安全性:

令牌轮换(Token Rotation):定期更新访问令牌和刷新令牌是至关重要的安全措施。即使令牌被泄露,其有效性也会在短时间内失效。您应在后端API中实现令牌过期机制,并在NextAuth中处理刷新令牌的逻辑(例如,在访问令牌过期前使用刷新令牌获取新的访问令牌)。

访问令牌的用途限制:访问令牌应仅用于认证受保护的API请求。避免将其用于存储敏感的用户信息,因为令牌通常具有较短的有效期。

刷新令牌的处理:虽然本教程主要关注访问令牌在NextAuth会话中的存储,但刷新令牌通常具有更长的有效期。为了最大程度地提高安全性,刷新令牌应存储在HTTP-only且安全的cookie中,而不是客户端可访问的localStorage或NextAuth会话中(如果NextAuth会话的JWT也暴露给客户端JS)。HTTP-only cookie可以有效抵御跨站脚本(XSS)攻击。如果您的刷新令牌也存储在NextAuth的JWT中并通过useSession暴露,请确保其安全性与访问令牌同等对待,并考虑其较长的有效期带来的风险。

服务器端验证:所有受保护的API路由都必须在服务器端严格验证传入的访问令牌。仅仅依赖客户端的认证状态是不够的。

HTTPS强制使用:确保您的整个应用始终通过HTTPS协议进行通信,以防止中间人攻击窃取会话cookie和令牌。

总结

将访问令牌存储在NextAuth会话中是一种安全且推荐的做法,因为它利用了NextAuth内置的JWT会话管理机制,该机制通过加密和签名确保了数据的完整性和机密性。通过正确配置CredentialsProvider、jwt回调和session回调,您可以无缝地将自定义API的令牌集成到Next.js应用中。同时,结合令牌轮换、用途限制和安全的刷新令牌处理等最佳实践,能够进一步提升生产级应用的整体安全性。

以上就是NextAuth会话中存储访问令牌:安全考量与最佳实践的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1542267.html

(0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
如何全局定制 Tailwind CSS Forms 插件的默认样式
上一篇 2025年12月21日 14:03:00
在React-Leaflet中构建分层设色地图:GeoJSON数据加载与渲染实战
下一篇 2025年12月21日 14:03:16

相关推荐

  • PHP:高效检查多维数组中是否存在重复的嵌套项

    本文将探讨如何在 php 中有效检查一个多维数组是否已包含具有相同嵌套项的元素。针对 `in_array()` 函数在处理复杂数组时的局限性,我们将介绍通过迭代和直接比较嵌套子数组的方法,确保在添加新数据前避免重复,从而维护数据结构的唯一性和完整性。 在 PHP 开发中,我们经常需要处理包含复杂数据…

    2026年8月28日
    100
  • 如何在mysql中理解事务一致性和隔离性

    一致性要求事务前后数据保持完整约束,如转账必须同步更新;隔离性控制并发事务互不干扰,MySQL提供四种级别,通过MVCC等机制平衡一致性与性能。 在MySQL中,事务的一致性和隔离性是ACID特性的两个核心部分。它们共同保障数据在并发操作下依然准确、可靠。理解这两个概念,关键在于明白它们各自的作用以…

    2026年8月28日
    200
  • 耶鲁、剑桥等开发MindLLM,将脑成像直接转换为文本

    耶鲁、剑桥等开发MindLLM,将脑成像直接转换为文本耶鲁、剑桥等开发MindLLM,将脑成像直接转换为文本耶鲁、剑桥等开发MindLLM,将脑成像直接转换为文本耶鲁、剑桥等开发MindLLM,将脑成像直接转换为文本

    ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 DeepSeek R1 模型☜☜☜ 编辑 | 萝卜皮 将功能性磁共振成像 (fMRI) 信号解码为文本一直是神经科学界面临的一项重大挑战,它有望推动脑机接口的发展,并加深对大脑机制的了解。然而,现有的方法往往存在预测性能不佳、任务…

    2026年8月28日 用户投稿
    000
  • 首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025

    首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025

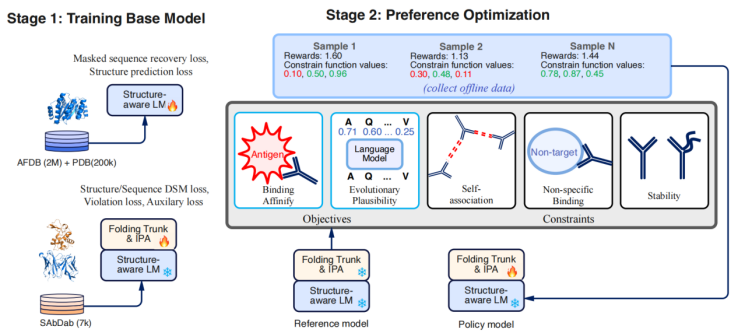
    上海交大医学院张海仓课题组联合中原人工智能产业技术研究院及中科院计算所,研发出一款名为abnovo的创新抗体设计工具。该工具巧妙地结合强化学习和深度扩散模型,能够在多重目标和约束条件下,高效完成抗体从头设计。这项研究成果已发表于国际顶级机器学习会议iclr 2025,论文标题为“multi-obje…

    2026年8月28日 用户投稿
    000
  • laravel表单请求(Form Request)如何使用_Laravel表单请求Form Request使用方法

    Laravel的Form Request用于分离验证与授权逻辑。1. 使用artisan命令生成请求类;2. 在authorize中设置权限,rules中定义规则;3. 可自定义messages错误信息;4. 控制器直接注入使用,自动验证;5. 可通过prepareForValidation预处理数…

    2026年8月28日
    000
  • 《要塞十字军东征:决定版》现已登陆Steam 获特别好评

    《要塞十字军东征:决定版》现已登陆Steam 获特别好评《要塞十字军东征:决定版》现已登陆Steam 获特别好评《要塞十字军东征:决定版》现已登陆Steam 获特别好评《要塞十字军东征:决定版》现已登陆Steam 获特别好评

    经典城堡模拟rts作品《要塞十字军东征:决定版(stronghold crusader: definitive edition)》已于昨日正式登陆pc steam平台,目前正处于首发优惠期间。游戏原价76元,享受10%折扣后现价68.4元,支持简体中文语言,并已收获玩家“特别好评”。 准备好你的武器…

    2026年8月28日 用户投稿
    500
  • 日志切割(Log Rotation)与集中管理

    我们需要日志切割和集中管理,因为它们能有效管理和分析系统日志。1) 日志切割将大文件分割成小文件,解决磁盘空间问题并简化日志查找和分析。2) 集中管理将不同来源的日志汇总到一起,方便统一监控和分析,提升系统运维效率。 日志切割和集中管理是运维中非常重要的两个概念,它们帮助我们更好地管理和分析系统日志…

    2026年8月28日
    000
  • Word怎么把文本框和图片组合在一起_Word对象组合与层叠顺序调整

    可通过组合功能将文本框与图片合并为整体进行操作,依次选中后右键选择“组合”;若显示异常可调整层叠顺序或使用选择窗格管理对象层级,需要编辑时再取消组合。 如果您在Word文档中插入了文本框和图片,但无法将它们作为一个整体移动或调整位置,可能是由于对象未组合或层叠顺序不正确。以下是解决此问题的步骤: 本…

    2026年8月28日
    000
  • Laravel邮件服务(Mail Services)集成

    在laravel中集成邮件服务可以通过以下步骤实现:1) 配置邮件驱动,如smtp、mailgun或sendmail;2) 使用mail facade发送邮件,支持纯文本和html格式;3) 创建并使用邮件模板提高可维护性;4) 利用队列功能提高邮件发送的可靠性和效率;5) 设置速率限制和监控日志以…

    2026年8月28日
    100
  • 高通牵手诺基亚贝尔实验室,展示无线网络中可互操作的多厂商AI的价值

    高通牵手诺基亚贝尔实验室,展示无线网络中可互操作的多厂商AI的价值高通牵手诺基亚贝尔实验室,展示无线网络中可互操作的多厂商AI的价值高通牵手诺基亚贝尔实验室,展示无线网络中可互操作的多厂商AI的价值高通牵手诺基亚贝尔实验室,展示无线网络中可互操作的多厂商AI的价值

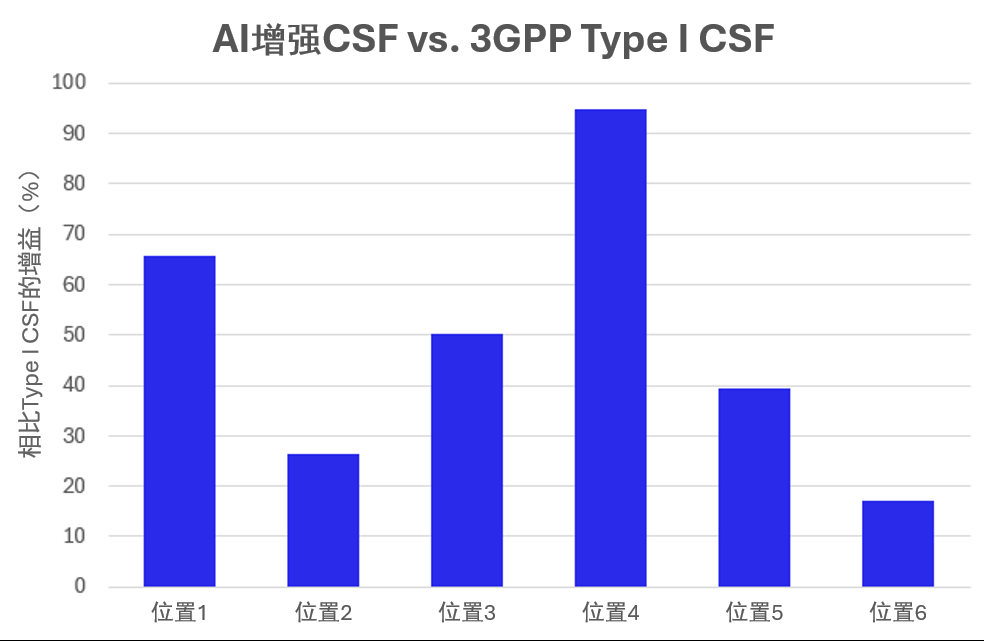
    ai赋能无线网络:高通与诺基亚联合展示多厂商ai互操作性 本文介绍高通和诺基亚在2024年世界移动通信大会(MWC 2024)上展示的成果:一个基于AI的、可互操作的多厂商无线网络系统。该系统显著提升了网络吞吐量,并在不同物理环境中展现出强大的鲁棒性。 关键发现: AI模型在各种物理环境(包括室内外…

    2026年8月28日 用户投稿
    100
  • MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战

    MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战

    mysql数据库版本升级需精密规划与执行,核心在于预见性与可控性。第一步明确升级动因与目标版本特性,如性能、安全、功能变化及兼容性问题。第二步构建高度相似的测试环境,导入生产数据并执行全面测试。第三步制定备份与回滚策略,结合逻辑与物理备份并验证其可用性。第四步执行升级,采用主从切换等策略最小化停机时…

    2026年8月28日 用户投稿
    100
  • 为什么高频率内存条在有些主板上无法达到标称速度?

    答案:高频内存无法达到标称速度是因CPU内存控制器体质、主板供电与布线设计、BIOS未开启XMP/DOCP及内存自身兼容性等多因素共同作用所致,需通过正确设置与调优解决。 你是不是也遇到过,满心欢喜地插上高频内存,结果BIOS里一看,还是那个熟悉的2133MHz或2400MHz?那种感觉,就像买了一…

    2026年8月28日
    200
  • 抖音否认入局外卖:聚焦在到店业务上,没有自建外卖的打算

    7 月 18 日消息,上个月有网友发现字节跳动的用户增长团队推出了一款名为「探饭」的美食推荐类 ai 产品,随后又对“随心团”业务进行了调整,引发了外界对抖音是否要进军外卖行业的猜测。 针对抖音上线团购版外卖的传闻,抖音方面回应 36 氪表示,抖音生活服务专注于到店业务,目前没有自建外卖的计划。 据…

    2026年8月28日
    100
  • 华硕灵耀 14 双屏评测:一台行走的 20 吋显示器!

    华硕灵耀 14 双屏评测:一台行走的 20 吋显示器!华硕灵耀 14 双屏评测:一台行走的 20 吋显示器!华硕灵耀 14 双屏评测:一台行走的 20 吋显示器!华硕灵耀 14 双屏评测:一台行走的 20 吋显示器!

    目前致力于探索笔记本电脑新形态的厂商寥寥无几,华硕便是其中之一。华硕近十年来一直在努力让用户顺利从传统笔记本过渡到双屏笔记本,他们不仅推出各种形态的双屏笔记本,还不断优化产品交互,深入挖掘多屏笔记本的实际价值。 2024年,华硕推出了华硕灵耀14双屏笔记本,配备全球首款双14英寸OLED 120Hz…

    2026年8月27日 用户投稿
    100
  • Word文档怎么调整图片透明度_Word文档图片透明度设置方法

    Word中可通过“设置图片格式”面板的“填充”选项调整图片透明度,适用于背景或水印场景。2. 选中图片后,在“图片格式”选项卡中使用“颜色”和“更正”功能可间接改变视觉透明感。3. 右键打开“设置图片格式”窗格,选择“图片或纹理填充”,通过拖动“透明度”滑块精确设置0%到100%的透明程度。4. 将…

    2026年8月27日
    100
  • 海棠书屋热门小说地址网_海棠书屋无广告免费言情小说入口

    海棠书屋热门小说地址网是https://www.haitangshuwu.com,该平台收录大量言情、玄幻、悬疑等类型小说,支持多种筛选方式与个性化阅读设置,提供流畅且无广告的阅读体验。 海棠书屋热门小说地址网在哪里?这是不少书迷朋友都关注的,接下来由PHP小编为大家带来海棠书屋无广告免费言情小说入…

    2026年8月27日
    200
  • Java数组高效生成所有组合排列:如何优化算法?

    高效生成java数组的组合排列 本文探讨如何高效地生成java数组中元素的两位以上的所有组合排列。假设我们有一个数组list1[11, 33, 22],目标是穷举出所有两位以上元素的组合,并且考虑元素顺序的不同,例如[11, 33]和[33, 11]被认为是不同的组合。 问题在于如何设计算法,以最优…

    用户投稿 2026年8月27日
    100
  • Swoole的未来发展趋势与社区生态

    swoole的未来发展趋势是朝着更高性能和更易用的方向前进,其社区生态将更加活跃和国际化。1.性能优化:swoole将继续在底层优化上投入精力,提升高并发场景下的表现。2.生态扩展:swoole的生态系统将更加丰富,支持更多第三方库和框架。3.跨语言支持:swoole可能会扩展到更多编程语言,形成跨…

    2026年8月27日
    200
  • Laravel应用常见安全威胁和防护措施

    laravel应用中常见的安全威胁包括sql注入、跨站脚本攻击(xss)、跨站请求伪造(csrf)和文件上传漏洞。防护措施包括:1. 使用eloquent orm和query builder进行参数化查询,避免sql注入。2. 对用户输入进行验证和过滤,确保输出安全,防止xss攻击。3. 在表单和a…

    2026年8月27日
    100
  • 如何解决与GoCardlessProAPI交互的问题?使用Composer可以轻松搞定!

    可以通过以下地址学习 Composer:学习地址 在开发需要与 gocardless pro api 进行交互的项目时,我遇到了几个主要的挑战: API 请求和响应的管理:每次请求都要手动处理参数、头信息和响应,这不仅繁琐而且容易出错。错误处理:当 API 请求失败时,如何优雅地捕获和处理错误是一个…

    用户投稿 2026年8月27日
    000

发表回复

登录后才能评论
关注微信