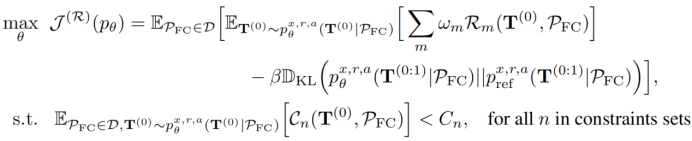
浏览器扩展中敏感数据的安全存储策略

浏览器扩展中敏感数据的安全存储策略

本文深入探讨了在浏览器扩展中安全存储用户感数据(尤其是密码)的最佳实践。我们将分析直接使用`localstorage`和`chrome.storage`存储密码的潜在风险,并强调这些方法因可被开发者工具访问而不适用于敏感信息。教程将推荐更安全的替代方案,如避免存储原始密码、使用认证令牌、利用浏览器内置功能以及在特定情况下考虑客户端加密,并提供示例代码以指导开发者实现更健壮的数据安全策略。

在开发浏览器扩展时,开发者常常面临一个挑战:如何持久化存储用户数据,尤其是像密码这样的敏感凭据,以避免用户重复输入。虽然浏览器扩展提供了多种本地存储机制,但并非所有都适用于存储敏感信息。本教程将详细阐述在浏览器扩展中安全处理用户密码的最佳实践。

为什么不应直接存储原始密码?

浏览器扩展通常可以使用两种主要的本地存储方式:localStorage和chrome.storage。

localStorage: 这是Web标准API,数据以键值对的形式存储,且没有过期时间。chrome.storage: 这是Chrome扩展API特有的存储机制,与localStorage类似,但提供了异步操作、更大的存储容量、以及在某些情况下更好的隔离性(例如chrome.storage.sync可以在不同设备间同步)。

然而,这两种存储机制都有一个关键的安全缺陷:它们的数据都可以通过浏览器的开发者工具(DevTools)轻松访问。任何用户或具有恶意意图的第三方,只要能够访问到用户的浏览器,就可以通过DevTools查看并提取存储在localStorage或chrome.storage.local中的明文数据。这意味着,如果直接将用户密码存储在这里,用户的账户安全将面临严重威胁。

浏览器扩展中存储敏感数据的最佳实践

鉴于上述安全风险,直接在浏览器扩展中存储原始用户密码是强烈不推荐的做法。以下是一些更安全、更专业的替代方案和最佳实践:

1. 避免存储原始密码

这是最根本的原则。浏览器扩展的主要目标通常是增强浏览体验或提供特定功能,而不是作为密码管理器。如果你的扩展需要用户身份验证,最佳做法是:

将认证过程委托给后端服务器:用户在扩展界面输入用户名和密码后,将这些凭据通过安全的HTTPS连接发送到你的后端服务器进行验证。存储认证令牌(Token)而不是密码:如果认证成功,后端服务器应返回一个短生命周期的认证令牌(例如JWT)。扩展应存储这个令牌,并在后续需要访问受保护资源时,将其包含在API请求头中。

认证令牌相比原始密码具有以下优势:

有限的生命周期:即使令牌被泄露,其有效时间也有限。可撤销性:后端可以随时使某个令牌失效。不直接暴露用户凭据:即使令牌被截获,攻击者也无法直接获取到用户的原始密码。

2. 利用浏览器内置的密码管理功能

鼓励用户使用浏览器自带的密码管理功能(如Chrome的密码管理器)或第三方密码管理器。这些工具通常提供更高级的加密和安全机制来保护用户的凭据,并且用户已经习惯了它们的工作方式。扩展不应试图重新实现一个功能更弱、安全性更低的密码管理器。

3. 如果必须存储敏感数据:考虑客户端加密(谨慎使用)

在极少数情况下,如果扩展需要存储一些敏感数据,并且没有后端服务器可以处理认证令牌,那么可以考虑在客户端进行加密。然而,这种方法存在固有的挑战:

密钥管理:这是最大的难题。加密密钥本身必须安全存储,否则加密就失去了意义。用户主密码:一种方法是要求用户在扩展中设置一个“主密码”,每次需要访问敏感数据时都输入此密码,并用它来派生加密密钥。这样,密钥永远不会持久存储。Web Crypto API:可以使用Web Crypto API来生成和管理加密密钥。然而,如何安全地持久化这些密钥或保护它们不被泄露仍然是一个复杂的问题。性能开销:加密和解密操作会带来额外的性能开销。

请注意:即使进行了客户端加密,如果攻击者能够篡改扩展代码,他们仍然可能在数据加密前或解密后捕获到明文数据。因此,这并非一个万无一失的解决方案,应作为最后的手段。

4. chrome.identity API 用于OAuth/OpenID Connect

如果你的扩展需要与Google、Facebook等大型身份提供商集成,chrome.identity API是更安全、更推荐的选择。它允许扩展通过OAuth 2.0或OpenID Connect协议获取用户的身份信息或访问令牌,而无需直接处理用户的密码。

示例代码:通过后端认证并存储令牌

以下是一个概念性的示例,展示了如何获取用户输入,发送到后端进行认证,并安全地存储返回的认证令牌,而不是原始密码。

// 假设在你的扩展的popup.html或某个内容脚本中document.getElementById("loginButton").addEventListener("click", async function () {    const usernameInput = document.getElementById("username");    const passwordInput = document.getElementById("password");    const username = usernameInput.value;    const password = passwordInput.value;    if (!username || !password) {        alert("请输入用户名和密码。");        return;    }    try {        // 1. 将用户名和密码发送到后端服务器进行认证        const response = await fetch("https://your-secure-backend.com/api/login", {            method: "POST",            headers: {                "Content-Type": "application/json",            },            body: JSON.stringify({ username, password }),        });        if (response.ok) {            const data = await response.json();            const authToken = data.token; // 假设后端返回一个认证令牌            // 2. 将认证令牌存储在 chrome.storage.local 中            // 注意:authToken 仍可通过 DevTools 访问,但它不是原始密码,且有生命周期            await chrome.storage.local.set({ userAuthToken: authToken });            console.log("认证成功,令牌已存储。");            // 登录成功后,可以更新UI或重定向用户            // chrome.tabs.update({ url: "https://www.your-app-dashboard.com" });            alert("登录成功!");            // 清除密码输入框,避免明文密码残留在DOM中            passwordInput.value = '';         } else {            const errorData = await response.json();            alert(`登录失败: ${errorData.message || '用户名或密码不正确。'}`);        }    } catch (error) {        console.error("登录请求出错:", error);        alert("登录过程中发生网络错误,请稍后再试。");    }});// 示例:如何在需要时从 chrome.storage.local 获取令牌并在后续请求中使用async function getStoredAuthToken() {    try {        const result = await chrome.storage.local.get("userAuthToken");        const token = result.userAuthToken;        if (token) {            console.log("获取到存储的认证令牌:", token);            // 可以在此处使用令牌进行其他受保护的API请求            // const protectedResponse = await fetch("https://your-secure-backend.com/api/protected-resource", {            //     headers: {            //         "Authorization": `Bearer ${token}`            //     }            // });            // ... 处理受保护的响应            return token;        } else {            console.log("未找到认证令牌,用户可能需要重新登录。");            return null;        }    } catch (error) {        console.error("获取认证令牌出错:", error);        return null;    }}// 假设在扩展初始化或需要认证的页面加载时调用getStoredAuthToken();

注意事项:

HTTPS:始终确保你的后端API使用HTTPS,以保护传输中的凭据和令牌。令牌有效期:后端应为令牌设置合理的过期时间,并提供刷新令牌的机制,以提高安全性。错误处理:在实际应用中,需要更完善的错误处理和用户反馈机制。UI/UX:在登录成功后,清除密码输入框的值是一个良好的安全习惯,防止密码长时间停留在DOM中。

总结

在浏览器扩展中存储用户密码是一个高风险的行为。最佳实践是避免直接存储原始密码。相反,应将认证职责委托给安全的后端服务器,并在扩展中存储由后端签发的、具有时效性的认证令牌。对于需要与第三方服务集成的场景,优先考虑使用chrome.identity API。如果确实存在无法避免的敏感数据存储需求,应谨慎考虑客户端加密,并充分理解其复杂性和潜在风险。始终将用户的数据安全放在首位,遵循行业标准的安全实践。

以上就是浏览器扩展中敏感数据的安全存储策略的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1597622.html

(0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
在HTML中实现多视频流同步播放与共享
上一篇 2025年12月23日 12:12:23
在Ionic/Angular应用中有效覆盖:host样式的指南
下一篇 2025年12月23日 12:12:37

相关推荐

  • 如何在Laravel中使用Twig模板引擎?rcrowe/twigbridge助你轻松集成!

    可以通过一下地址学习composer:学习地址 在开发 laravel 项目时,我遇到了一个有趣但棘手的问题:如何在项目中集成 twig 模板引擎。twig 以其简洁和强大著称,但直接在 laravel 中使用它却并不简单。幸运的是,我找到了 rcrowe/twigbridge 这个库,它让我能够在…

    用户投稿 2026年8月28日
    000
  • 首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025

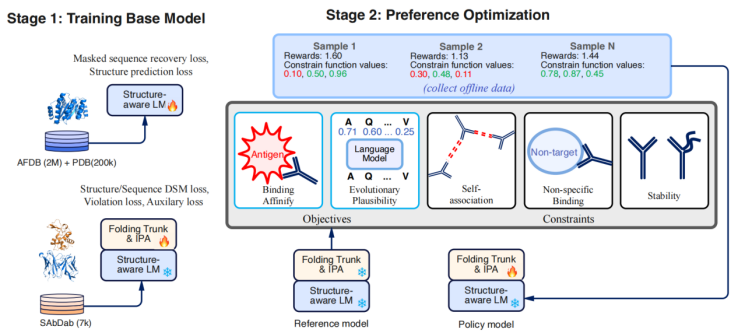
    首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025

    上海交大医学院张海仓课题组联合中原人工智能产业技术研究院及中科院计算所,研发出一款名为abnovo的创新抗体设计工具。该工具巧妙地结合强化学习和深度扩散模型,能够在多重目标和约束条件下,高效完成抗体从头设计。这项研究成果已发表于国际顶级机器学习会议iclr 2025,论文标题为“multi-obje…

    2026年8月28日 用户投稿
    000
  • 美团外卖午餐券领取入口_美团午餐优惠领取步骤

    首先打开美团APP,通过首页推荐的“领美食券”入口领取午间特惠券包,并检查消息中心内关注商家发放的粉丝群专属午餐券;随后进入“我的”页面,在成长中心领取任务奖励外卖券,并通过每日签到与积分商城兑换午市专享券;最后可在搜索框输入“午间特价”等关键词直达官方活动页抢券。 如果您在中午时段准备通过美团外卖…

    2026年8月28日
    100
  • 远程桌面怎么打开 远程桌面连接方法介绍

    远程桌面怎么打开 远程桌面连接方法介绍远程桌面怎么打开 远程桌面连接方法介绍远程桌面怎么打开 远程桌面连接方法介绍远程桌面怎么打开 远程桌面连接方法介绍

    远程桌面在现代办公与居家工作中扮演着重要角色,通过该功能,用户可以远程访问其他计算机,实现文件调用、程序运行或系统维护。那么,如何开启并连接远程桌面呢?接下来,小编将详细介绍远程桌面的开启方式及连接步骤。 一、远程桌面如何开启? 不同版本的Windows系统设置略有差异,以下是Windows 10与…

    2026年8月28日 用户投稿
    000
  • laravel表单请求(Form Request)如何使用_Laravel表单请求Form Request使用方法

    Laravel的Form Request用于分离验证与授权逻辑。1. 使用artisan命令生成请求类;2. 在authorize中设置权限,rules中定义规则;3. 可自定义messages错误信息;4. 控制器直接注入使用,自动验证;5. 可通过prepareForValidation预处理数…

    2026年8月28日
    000
  • 《要塞十字军东征:决定版》现已登陆Steam 获特别好评

    《要塞十字军东征:决定版》现已登陆Steam 获特别好评《要塞十字军东征:决定版》现已登陆Steam 获特别好评《要塞十字军东征:决定版》现已登陆Steam 获特别好评《要塞十字军东征:决定版》现已登陆Steam 获特别好评

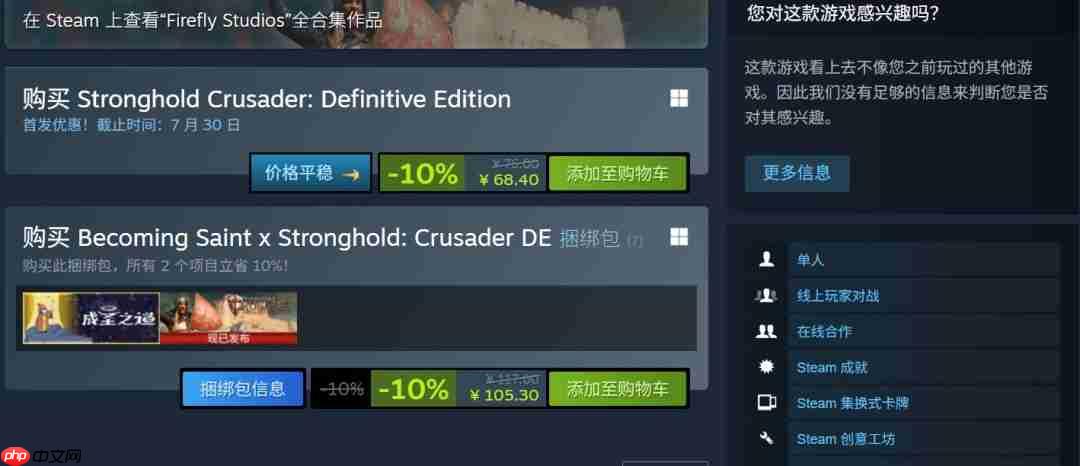
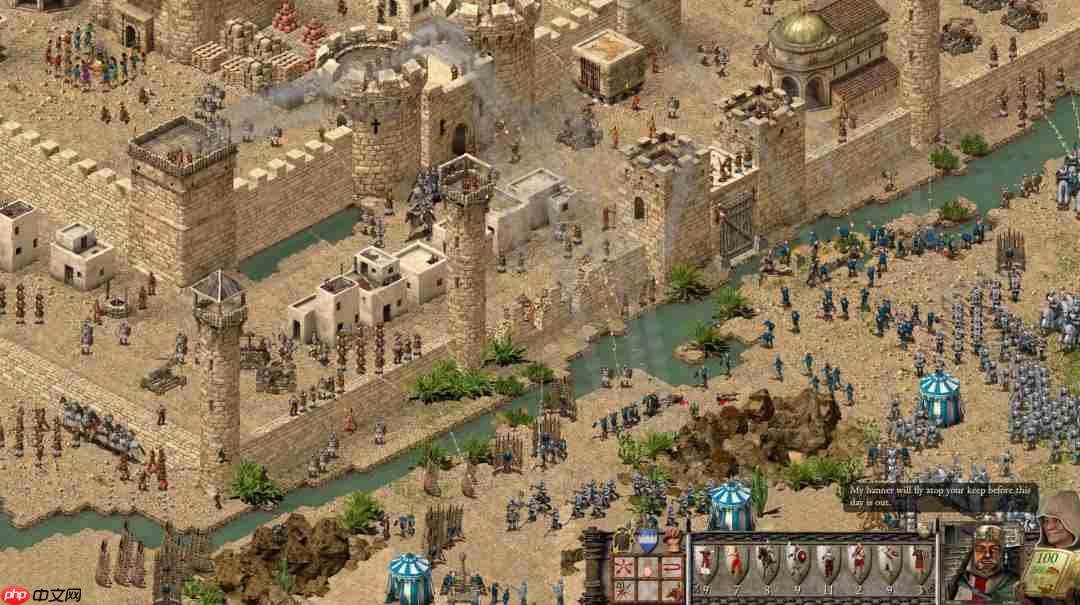
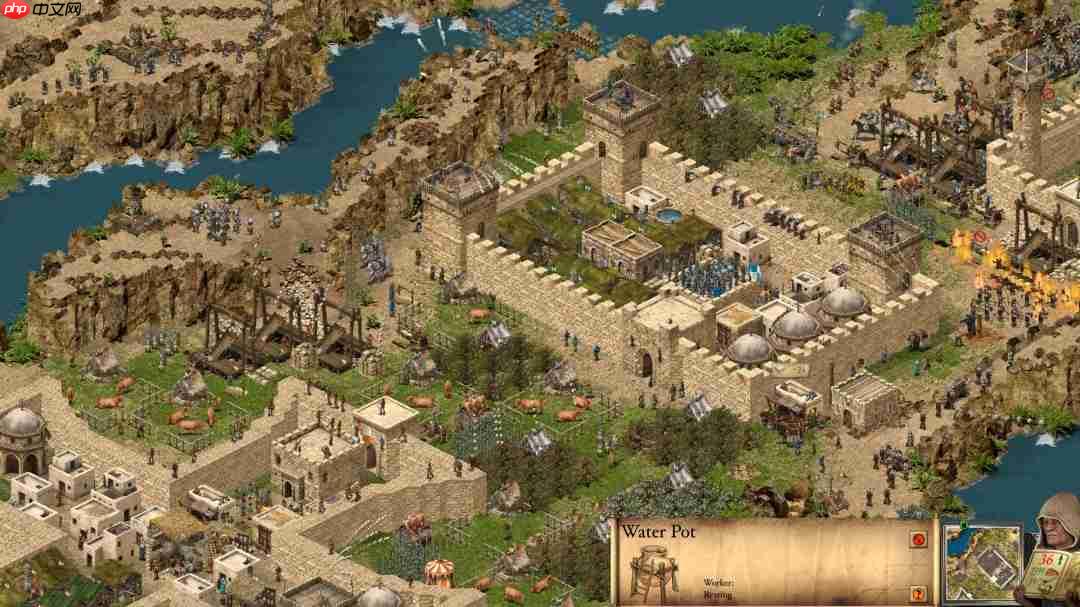
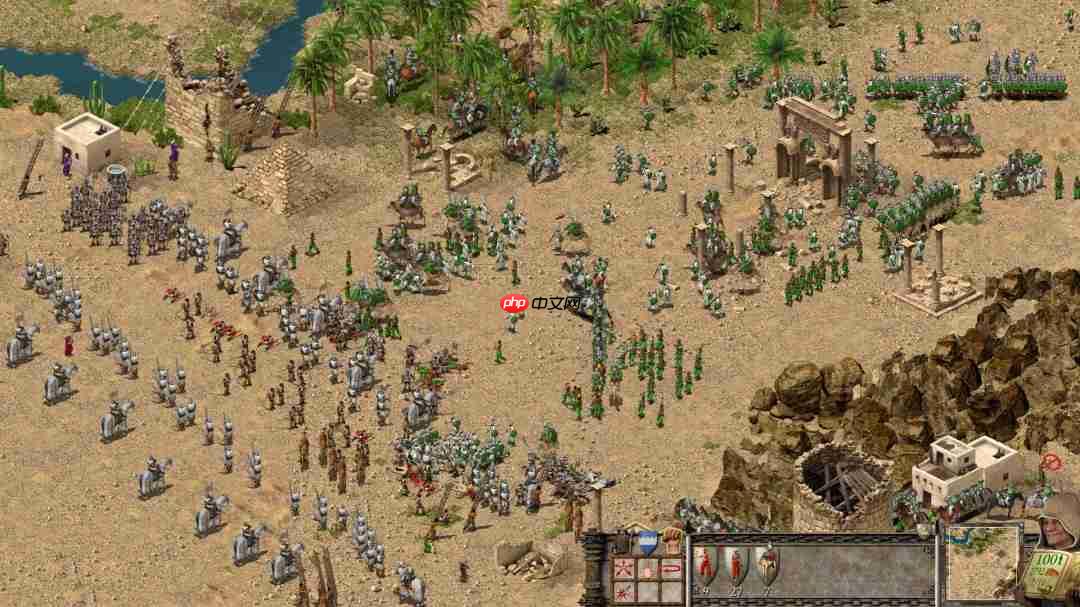
    经典城堡模拟rts作品《要塞十字军东征:决定版(stronghold crusader: definitive edition)》已于昨日正式登陆pc steam平台,目前正处于首发优惠期间。游戏原价76元,享受10%折扣后现价68.4元,支持简体中文语言,并已收获玩家“特别好评”。 准备好你的武器…

    2026年8月28日 用户投稿
    500
  • Seer文件预览怎么分享_Seer文件预览分享的详细流程

    Seer支持快速预览并分享文件,1、用Shift+Command+S调出共享菜单发送;2、复制文本内容手动粘贴;3、生成局域网链接供他人访问;4、结合云存储导出链接实现长期共享。 如果您希望在不打开文件的情况下快速查看内容,并将预览结果分享给他人,Seer 提供了便捷的文件预览与分享功能。通过该工具…

    2026年8月28日
    100
  • 日志切割(Log Rotation)与集中管理

    我们需要日志切割和集中管理,因为它们能有效管理和分析系统日志。1) 日志切割将大文件分割成小文件,解决磁盘空间问题并简化日志查找和分析。2) 集中管理将不同来源的日志汇总到一起,方便统一监控和分析,提升系统运维效率。 日志切割和集中管理是运维中非常重要的两个概念,它们帮助我们更好地管理和分析系统日志…

    2026年8月28日
    000
  • 如何解决PHP应用开发模式的快速切换问题?使用laminas/laminas-development-mode可以!

    可以通过以下地址学习 composer:学习地址 在 PHP 应用开发中,快速切换开发模式和生产模式是一个常见却容易出错的任务。最近,我在处理一个基于 laminas-mvc 和 Mezzio 的项目时,遇到了这个问题。我尝试了手动修改配置文件、使用不同的启动脚本等方法,但这些方法不仅耗时,还容易导…

    用户投稿 2026年8月28日
    000
  • Java Stream中的map()方法:如何高效转换和处理数据?

    Java Stream API中的map()方法详解 Java Stream API 提供了高效的数据处理机制,而map()方法是其中最常用的数据转换工具。本文将深入探讨map()方法的应用,并对比其与mapToInt()方法的差异。 map()方法的核心功能是:对Stream中的每个元素应用一个函…

    2026年8月28日
    000
  • 小米路由器192.168.31.1无线网络快速配置

    首次配置小米路由器时,需区分管理密码(登录后台)和wi-fi密码(设备联网),避免混淆;2. 建议将2.4ghz和5ghz频段的wi-fi名称分开命名,便于手动选择合适频段;3. 必须修改默认wi-fi密码,设置包含字母、数字、符号的强密码以保障网络安全;4. 若出现ip地址冲突(如光猫与路由器同为…

    2026年8月28日
    000
  • Word怎么把文本框和图片组合在一起_Word对象组合与层叠顺序调整

    可通过组合功能将文本框与图片合并为整体进行操作,依次选中后右键选择“组合”;若显示异常可调整层叠顺序或使用选择窗格管理对象层级,需要编辑时再取消组合。 如果您在Word文档中插入了文本框和图片,但无法将它们作为一个整体移动或调整位置,可能是由于对象未组合或层叠顺序不正确。以下是解决此问题的步骤: 本…

    2026年8月28日
    000
  • ThinkPHP6数据加密与解密:保护敏感数据安全

    ThinkPHP6数据加密与解密:保护敏感数据安全 概述:随着互联网的迅速发展,数据安全问题变得越来越重要。特别是在网络应用开发中,对于一些敏感数据的保护至关重要。ThinkPHP6框架提供了一套强大的数据加密与解密机制,通过对敏感数据进行加密处理,可以有效地提高数据的安全性。 使用ThinkPHP…

    2026年8月28日
    200
  • 悟空浏览器手机号码怎么改 账号换绑手机号操作流程

    更换悟空浏览器手机号需在“我的”—“账号与安全”中验证旧手机号并绑定新号;若旧号无法使用,需联系客服或申诉;换绑不影响数据同步,仅更新登录凭证,操作时需确保网络稳定、新号可接收验证码,并通过官方渠道进行。 悟空浏览器更换手机号通常需要在其应用内的“设置”或“个人中心”找到“账号与安全”或“绑定手机号…

    2026年8月28日
    100
  • Laravel邮件服务(Mail Services)集成

    在laravel中集成邮件服务可以通过以下步骤实现:1) 配置邮件驱动,如smtp、mailgun或sendmail;2) 使用mail facade发送邮件,支持纯文本和html格式;3) 创建并使用邮件模板提高可维护性;4) 利用队列功能提高邮件发送的可靠性和效率;5) 设置速率限制和监控日志以…

    2026年8月28日
    100
  • 如何解决AtlassianDocumentFormat文档处理问题?使用Composer可以!

    可以通过以下地址学习 Composer:学习地址 在处理 atlassian document format (adf) 文档时,我遇到了一个常见但棘手的问题:如何高效地解析和生成这些文档。adf 是一种由 atlassian 开发的文档格式,用于 confluence、jira 等平台。由于其结构…

    用户投稿 2026年8月28日
    200
  • 高通牵手诺基亚贝尔实验室,展示无线网络中可互操作的多厂商AI的价值

    高通牵手诺基亚贝尔实验室,展示无线网络中可互操作的多厂商AI的价值高通牵手诺基亚贝尔实验室,展示无线网络中可互操作的多厂商AI的价值高通牵手诺基亚贝尔实验室,展示无线网络中可互操作的多厂商AI的价值高通牵手诺基亚贝尔实验室,展示无线网络中可互操作的多厂商AI的价值

    ai赋能无线网络:高通与诺基亚联合展示多厂商ai互操作性 本文介绍高通和诺基亚在2024年世界移动通信大会(MWC 2024)上展示的成果:一个基于AI的、可互操作的多厂商无线网络系统。该系统显著提升了网络吞吐量,并在不同物理环境中展现出强大的鲁棒性。 关键发现: AI模型在各种物理环境(包括室内外…

    2026年8月28日 用户投稿
    100
  • 铁路12306电子发票可以开专票吗_铁路12306电子发票专票开具方法

    铁路12306开具的电子发票为全面数字化电子发票,具备抵扣功能,无需专票。1、发票号码20位,含年度、行政区划等编码。2、包含购买方、旅客身份、行程及票价信息。3、可通过App或车站窗口获取,扫码填写企业信息后提交生成。4、购票人或代办人可代为乘车人申请开票。 如果您需要为铁路出行费用进行增值税抵扣…

    2026年8月28日
    100
  • MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战

    MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战

    mysql数据库版本升级需精密规划与执行,核心在于预见性与可控性。第一步明确升级动因与目标版本特性,如性能、安全、功能变化及兼容性问题。第二步构建高度相似的测试环境,导入生产数据并执行全面测试。第三步制定备份与回滚策略,结合逻辑与物理备份并验证其可用性。第四步执行升级,采用主从切换等策略最小化停机时…

    2026年8月28日 用户投稿
    100
  • 为什么高频率内存条在有些主板上无法达到标称速度?

    答案:高频内存无法达到标称速度是因CPU内存控制器体质、主板供电与布线设计、BIOS未开启XMP/DOCP及内存自身兼容性等多因素共同作用所致,需通过正确设置与调优解决。 你是不是也遇到过,满心欢喜地插上高频内存,结果BIOS里一看,还是那个熟悉的2133MHz或2400MHz?那种感觉,就像买了一…

    2026年8月28日
    200

发表回复

登录后才能评论
关注微信