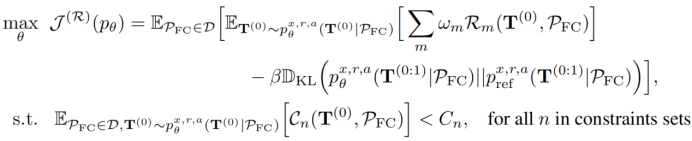
在React应用中实施内容安全策略(CSP)及处理内联样式与脚本冲突

在React应用中实施内容安全策略(CSP)及处理内联样式与脚本冲突

本教程旨在指导开发者如何在react应用中有效实施内容安全策略(csp),特别针对`create-react-app`等构建工具可能产生的内联样式和脚本与csp指令冲突的问题。文章将详细阐述csp的基本原理,分析常见冲突原因,并提供包括使用哈希、nonce以及重构代码等多种解决方案,以确保应用安全且符合csp规范。

1. 内容安全策略(CSP)概述

内容安全策略(Content Security Policy, CSP)是一个重要的浏览器安全机制,旨在帮助防御跨站脚本(XSS)攻击和数据注入攻击。通过CSP,网站开发者可以指定浏览器允许加载哪些资源(如脚本、样式、图片、字体等)的来源。这通过在HTTP响应头或HTML的标签中设置一系列指令来实现。

常见的CSP指令包括:

default-src:为所有未明确指定的资源类型设置默认策略。script-src:控制JavaScript的来源。style-src:控制CSS样式的来源。img-src:控制图片的来源。connect-src:控制通过XHR、WebSocket和EventSource发起的连接。

例如,一个基本的CSP策略可能如下所示,它只允许从当前域加载脚本、样式和连接:


这里的’self’关键字表示只允许加载来自与文档同源的资源。

2. React应用中CSP面临的挑战

在React应用中实施CSP时,尤其当使用create-react-app这类构建工具时,开发者常常会遇到一个核心挑战:内联样式和脚本与严格的CSP指令(如’self’)之间存在冲突。

2.1 create-react-app的构建特性

create-react-app默认会将一些运行时代码和样式注入到HTML文档中作为内联脚本(例如,webpack的运行时代码)或内联样式标签。这些内联内容通常是为了优化性能,减少HTTP请求,或者支持某些CSS-in-JS库的功能。

例如,在构建后的HTML文件中,你可能会看到类似以下的结构:

  
/* some inline javascript */ /*! some inline css */ .css1{color:red'}

2.2 冲突分析:’self’指令与内联内容的矛盾

当CSP策略中包含style-src ‘self’或script-src ‘self’时,它会严格限制样式和脚本的来源,只允许加载外部文件且源地址与当前文档同源。然而,内联样式和脚本并没有明确的外部源,它们直接嵌入在HTML文档中。因此,严格的’self’指令会默认拒绝这些内联内容,导致浏览器抛出CSP违规错误。

2.3 错误信息解读

当发生冲突时,浏览器通常会报告类似以下的错误信息:

Refused to apply inline style because it violates the following Content Security Policy directive: "style-src 'self'". Either the 'unsafe-inline' keyword, a hash ('sha256-aw/cuq+oNW2VmZeRKB38rTQ+6lr2Wol35x/gNAPQqbk='), or a nonce ('nonce-...') is required to enable inline execution.

这条错误清晰地指出了问题所在:内联样式被style-src ‘self’指令拒绝。同时,它也提供了三种解决方案:

‘unsafe-inline’:放宽策略,允许所有内联内容(不推荐)。哈希(Hash):为特定的内联内容计算一个加密哈希值,并将其添加到CSP指令中。Nonce(一次性随机数):为每个请求生成一个唯一的随机数,并将其同时添加到CSP指令和内联内容中。

3. 解决方案:处理内联样式与脚本

为了在React应用中有效实施CSP,我们需要采用策略来处理这些内联样式和脚本。

3.1 消除内联内容(推荐)

最理想的解决方案是尽可能地消除所有内联样式和脚本,将它们外部化。

样式:将所有CSS规则移至外部.css文件,并通过标签引用。避免直接在HTML中写入标签或在JavaScript中动态生成内联样式。脚本:确保所有JavaScript代码都通过外部.js文件加载。对于create-react-app,这可能意味着需要深入配置其Webpack构建过程,或者在某些情况下,可能需要eject出默认配置以进行更细粒度的控制。

注意事项:完全消除内联内容可能需要对现有代码库和构建流程进行较大改动,特别是对于依赖CSS-in-JS或特定运行时注入的库。

3.2 使用哈希(Hash)

当无法完全消除内联内容时,可以使用哈希值来允许特定的内联脚本或样式。

原理:浏览器会计算内联脚本或样式的SHA256、SHA384或SHA512哈希值。如果这个哈希值与CSP指令中指定的哈希值匹配,则允许该内联内容执行。实施:从CSP违规报告中获取浏览器提供的哈希值(如错误信息中所示)。将该哈希值添加到相应的CSP指令中。例如,对于内联样式:


对于内联脚本:


注意事项:哈希值是内容敏感的。即使一个空格或注释的变化也会导致哈希值失效,需要重新计算并更新CSP。不适用于动态生成的内联内容,因为其哈希值会不断变化。维护多个哈希值可能会变得复杂。

3.3 使用Nonce(一次性随机数)

Nonce(Number used once)是一种更灵活、更安全的解决方案,适用于动态生成的内联内容。

原理:服务器在每个请求中生成一个唯一的、加密安全的随机数(Nonce)。这个Nonce值会被同时添加到CSP指令和所有允许执行的内联脚本/样式标签的nonce属性中。浏览器只允许执行那些nonce属性值与CSP指令中匹配的内联内容。实施服务器端生成Nonce:在服务器端(例如ASP.NET Core后端)为每个请求生成一个唯一的Nonce。注入CSP指令:将生成的Nonce注入到HTML文档的CSP meta标签中。


这里的{{random_value}}是一个占位符,在服务器渲染时会被替换为实际的Nonce值。

注入内联标签:将相同的Nonce值添加到所有需要允许的内联脚本和样式标签的nonce属性中。

.css1{color:red'}/* inline script */

注意事项:Nonce必须是加密安全的、不可预测的,并且每个请求都必须是唯一的。需要服务器端配合生成和注入Nonce,这增加了后端逻辑的复杂性。对于静态站点生成(SSG)的React应用,实现Nonce可能需要额外的构建时处理或边缘函数。

3.4 放宽CSP规则(不推荐)

虽然CSP错误提示中提到了’unsafe-inline’,但强烈不建议使用此关键字。

使用 ‘unsafe-inline’


风险:’unsafe-inline’指令会允许所有内联脚本和样式执行,这极大地削弱了CSP的防御能力,使其容易遭受XSS攻击。这基本上是禁用了CSP对内联内容的保护,违背了实施CSP的初衷。

4. 针对React和create-react-app的特定建议

在React和create-react-app环境中,处理CSP冲突可能需要一些特定的策略:

构建配置调整:对于create-react-app,如果需要修改Webpack配置以更好地控制内联内容的生成(例如,将所有CSS提取到单独的文件中),可以考虑使用react-app-rewired或craco等工具,它们允许在不eject的情况下覆盖Webpack配置。检查构建工具是否有选项可以禁用内联脚本或样式注入。例如,对于Webpack的某些插件,可能可以通过配置来控制。CSS-in-JS库:如果项目中使用了Emotion、Styled Components等CSS-in-JS库,它们通常会在运行时将样式注入到DOM中。你需要查阅这些库的文档,看它们是否支持CSP Nonce集成,或者是否有配置选项可以改变其样式注入方式以符合CSP。运行时JS:对于像styleTagTransform.js这类由构建工具或第三方库在运行时生成的内联JavaScript,如果无法重构以避免内联,那么哈希或Nonce是必要的。如果其内容是静态的,可以使用哈希;如果内容动态变化或需要更灵活的控制,则应考虑Nonce。ASP.NET Core集成:在ASP.NET Core与React集成的项目中,Nonce的实现会相对容易,因为服务器端可以方便地生成Nonce并将其注入到Razor视图或HTML模板中,然后传递给React应用的入口HTML。

5. 总结与最佳实践

实施内容安全策略是现代Web应用安全的关键一环。在React应用中,尤其要关注内联样式和脚本与CSP指令的冲突。

优先消除内联内容:通过代码重构和构建配置,尽可能将所有样式和脚本外部化。这是最安全且最符合CSP原则的做法。首选Nonce:当无法完全消除内联内容时,Nonce是比哈希更灵活和安全的解决方案,尤其适用于动态内容。它提供了强大的防护,同时保持了灵活性。谨慎使用哈希:哈希适用于内容静态且不经常变化的内联内容,但维护成本较高。严格避免’unsafe-inline’:为了应用的安全性,绝不应在生产环境中使用’unsafe-inline’。利用CSP报告功能:配置report-uri或report-to指令,将CSP违规报告发送到服务器端进行分析。这有助于发现和解决潜在的CSP问题,并持续优化策略。

通过这些策略,开发者可以在React应用中有效实施CSP,显著提升应用的安全性,同时确保功能正常运行。

以上就是在React应用中实施内容安全策略(CSP)及处理内联样式与脚本冲突的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1600220.html

(0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
CSS Flexbox布局:实现Div元素横向并排显示指南
上一篇 2025年12月23日 14:27:50
掌握HTML Canvas绘图:解决线条不显示问题的教程
下一篇 2025年12月23日 14:28:03

相关推荐

  • 如何在Laravel中使用Twig模板引擎?rcrowe/twigbridge助你轻松集成!

    可以通过一下地址学习composer:学习地址 在开发 laravel 项目时,我遇到了一个有趣但棘手的问题:如何在项目中集成 twig 模板引擎。twig 以其简洁和强大著称,但直接在 laravel 中使用它却并不简单。幸运的是,我找到了 rcrowe/twigbridge 这个库,它让我能够在…

    用户投稿 2026年8月28日
    000
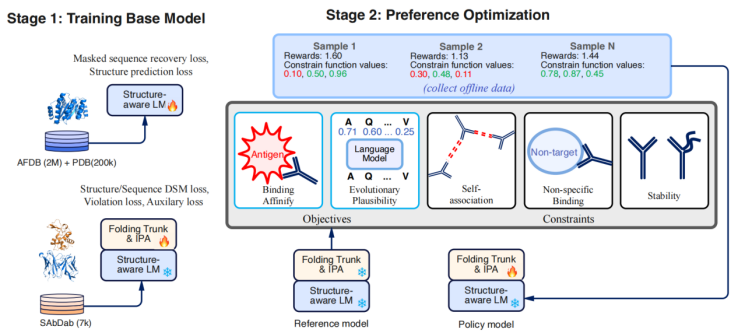
  • 首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025

    首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025首个强化生成模型AbNovo实现多目标、多约束抗体从头设计,发表于ICLR 2025

    上海交大医学院张海仓课题组联合中原人工智能产业技术研究院及中科院计算所,研发出一款名为abnovo的创新抗体设计工具。该工具巧妙地结合强化学习和深度扩散模型,能够在多重目标和约束条件下,高效完成抗体从头设计。这项研究成果已发表于国际顶级机器学习会议iclr 2025,论文标题为“multi-obje…

    2026年8月28日 用户投稿
    000
  • 美团外卖午餐券领取入口_美团午餐优惠领取步骤

    首先打开美团APP,通过首页推荐的“领美食券”入口领取午间特惠券包,并检查消息中心内关注商家发放的粉丝群专属午餐券;随后进入“我的”页面,在成长中心领取任务奖励外卖券,并通过每日签到与积分商城兑换午市专享券;最后可在搜索框输入“午间特价”等关键词直达官方活动页抢券。 如果您在中午时段准备通过美团外卖…

    2026年8月28日
    100
  • 远程桌面怎么打开 远程桌面连接方法介绍

    远程桌面怎么打开 远程桌面连接方法介绍远程桌面怎么打开 远程桌面连接方法介绍远程桌面怎么打开 远程桌面连接方法介绍远程桌面怎么打开 远程桌面连接方法介绍

    远程桌面在现代办公与居家工作中扮演着重要角色,通过该功能,用户可以远程访问其他计算机,实现文件调用、程序运行或系统维护。那么,如何开启并连接远程桌面呢?接下来,小编将详细介绍远程桌面的开启方式及连接步骤。 一、远程桌面如何开启? 不同版本的Windows系统设置略有差异,以下是Windows 10与…

    2026年8月28日 用户投稿
    000
  • laravel表单请求(Form Request)如何使用_Laravel表单请求Form Request使用方法

    Laravel的Form Request用于分离验证与授权逻辑。1. 使用artisan命令生成请求类;2. 在authorize中设置权限,rules中定义规则;3. 可自定义messages错误信息;4. 控制器直接注入使用,自动验证;5. 可通过prepareForValidation预处理数…

    2026年8月28日
    000
  • Seer文件预览怎么分享_Seer文件预览分享的详细流程

    Seer支持快速预览并分享文件,1、用Shift+Command+S调出共享菜单发送;2、复制文本内容手动粘贴;3、生成局域网链接供他人访问;4、结合云存储导出链接实现长期共享。 如果您希望在不打开文件的情况下快速查看内容,并将预览结果分享给他人,Seer 提供了便捷的文件预览与分享功能。通过该工具…

    2026年8月28日
    100
  • 日志切割(Log Rotation)与集中管理

    我们需要日志切割和集中管理,因为它们能有效管理和分析系统日志。1) 日志切割将大文件分割成小文件,解决磁盘空间问题并简化日志查找和分析。2) 集中管理将不同来源的日志汇总到一起,方便统一监控和分析,提升系统运维效率。 日志切割和集中管理是运维中非常重要的两个概念,它们帮助我们更好地管理和分析系统日志…

    2026年8月28日
    000
  • 如何解决PHP应用开发模式的快速切换问题?使用laminas/laminas-development-mode可以!

    可以通过以下地址学习 composer:学习地址 在 PHP 应用开发中,快速切换开发模式和生产模式是一个常见却容易出错的任务。最近,我在处理一个基于 laminas-mvc 和 Mezzio 的项目时,遇到了这个问题。我尝试了手动修改配置文件、使用不同的启动脚本等方法,但这些方法不仅耗时,还容易导…

    用户投稿 2026年8月28日
    000
  • Java Stream中的map()方法:如何高效转换和处理数据?

    Java Stream API中的map()方法详解 Java Stream API 提供了高效的数据处理机制,而map()方法是其中最常用的数据转换工具。本文将深入探讨map()方法的应用,并对比其与mapToInt()方法的差异。 map()方法的核心功能是:对Stream中的每个元素应用一个函…

    2026年8月28日
    000
  • 使用Workerman实现WebSocket服务

    使用workerman实现websocket服务的步骤包括:1) 使用简洁的api快速搭建websocket服务器,只需几行代码;2) 处理连接建立、消息接收和连接关闭的回调函数;3) 优化连接管理、消息处理和错误处理;4) 注意资源管理和垃圾回收,以提升性能。 你想知道如何使用Workerman实…

    2026年8月28日
    000
  • 小米路由器192.168.31.1无线网络快速配置

    首次配置小米路由器时,需区分管理密码(登录后台)和wi-fi密码(设备联网),避免混淆;2. 建议将2.4ghz和5ghz频段的wi-fi名称分开命名,便于手动选择合适频段;3. 必须修改默认wi-fi密码,设置包含字母、数字、符号的强密码以保障网络安全;4. 若出现ip地址冲突(如光猫与路由器同为…

    2026年8月28日
    000
  • Word怎么把文本框和图片组合在一起_Word对象组合与层叠顺序调整

    可通过组合功能将文本框与图片合并为整体进行操作,依次选中后右键选择“组合”;若显示异常可调整层叠顺序或使用选择窗格管理对象层级,需要编辑时再取消组合。 如果您在Word文档中插入了文本框和图片,但无法将它们作为一个整体移动或调整位置,可能是由于对象未组合或层叠顺序不正确。以下是解决此问题的步骤: 本…

    2026年8月28日
    000
  • 悟空浏览器手机号码怎么改 账号换绑手机号操作流程

    更换悟空浏览器手机号需在“我的”—“账号与安全”中验证旧手机号并绑定新号;若旧号无法使用,需联系客服或申诉;换绑不影响数据同步,仅更新登录凭证,操作时需确保网络稳定、新号可接收验证码,并通过官方渠道进行。 悟空浏览器更换手机号通常需要在其应用内的“设置”或“个人中心”找到“账号与安全”或“绑定手机号…

    2026年8月28日
    100
  • 如何解决AtlassianDocumentFormat文档处理问题?使用Composer可以!

    可以通过以下地址学习 Composer:学习地址 在处理 atlassian document format (adf) 文档时,我遇到了一个常见但棘手的问题:如何高效地解析和生成这些文档。adf 是一种由 atlassian 开发的文档格式,用于 confluence、jira 等平台。由于其结构…

    用户投稿 2026年8月28日
    200
  • 铁路12306电子发票可以开专票吗_铁路12306电子发票专票开具方法

    铁路12306开具的电子发票为全面数字化电子发票,具备抵扣功能,无需专票。1、发票号码20位,含年度、行政区划等编码。2、包含购买方、旅客身份、行程及票价信息。3、可通过App或车站窗口获取,扫码填写企业信息后提交生成。4、购票人或代办人可代为乘车人申请开票。 如果您需要为铁路出行费用进行增值税抵扣…

    2026年8月28日
    100
  • MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战

    MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战MySQL数据库版本升级与兼容性处理_平滑过渡与风险规避实战

    mysql数据库版本升级需精密规划与执行,核心在于预见性与可控性。第一步明确升级动因与目标版本特性,如性能、安全、功能变化及兼容性问题。第二步构建高度相似的测试环境,导入生产数据并执行全面测试。第三步制定备份与回滚策略,结合逻辑与物理备份并验证其可用性。第四步执行升级,采用主从切换等策略最小化停机时…

    2026年8月28日 用户投稿
    100
  • 为什么高频率内存条在有些主板上无法达到标称速度?

    答案:高频内存无法达到标称速度是因CPU内存控制器体质、主板供电与布线设计、BIOS未开启XMP/DOCP及内存自身兼容性等多因素共同作用所致,需通过正确设置与调优解决。 你是不是也遇到过,满心欢喜地插上高频内存,结果BIOS里一看,还是那个熟悉的2133MHz或2400MHz?那种感觉,就像买了一…

    2026年8月28日
    200
  • VSCode怎么看Memory_VSCode内存使用分析与性能检测教程

    首先通过任务管理器或VSCode内置进程资源管理器查看内存占用情况,再结合Chrome DevTools进行性能分析,重点关注CPU时间、内存分配、垃圾回收、渲染时间和长任务等指标,排查插件问题并优化设置以降低内存消耗。 VSCode的内存占用确实是个问题,尤其是在打开大型项目或者安装了大量插件之后…

    2026年8月28日
    200
  • 如何使用Composer解决Moodle代码风格检查问题?moodlehq/moodle-cs可以帮你!

    可以通过以下地址学习 Composer:学习地址 在开发 moodle 项目时,保持代码风格的一致性是至关重要的。然而,在多人协作的环境下,确保所有开发者都遵循相同的代码规范常常是一个挑战。我曾经在项目中遇到过这个问题,团队成员的代码风格不统一,导致代码审查和维护变得异常困难。幸运的是,通过使用 m…

    用户投稿 2026年8月28日
    100
  • 抖音评论区互动技巧:如何通过留言提升账号活跃度?

    抖音评论区互动技巧:如何通过留言提升账号活跃度?抖音评论区互动技巧:如何通过留言提升账号活跃度?抖音评论区互动技巧:如何通过留言提升账号活跃度?抖音评论区互动技巧:如何通过留言提升账号活跃度?

    想要通过留言提升抖音账号活跃度,关键在于掌握实用技巧。第一,抢占黄金30秒回复时间,视频发布后前30分钟内快速回应评论,提高推荐权重,操作上保持在线、设置提醒、准备通用语句;第二,留言要有引导性,激发二次互动,可在视频中提问或置顶热门评论,带动更多用户参与讨论;第三,有效利用“神评”吸引流量,在高播…

    2026年8月28日 用户投稿
    100

发表回复

登录后才能评论
关注微信