Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $YECBGYFECGEAFWHA as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2

Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $BBWFDDBHHYHDXXAB as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2
CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析_创想鸟

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

0x00 前言

近期,国外研究员Nabeel Ahmed泄露了CVE-2019-0841漏洞的细节,该漏洞一旦被成功利用,低权限用户便可获得目标文件的“完全控制”权限。红队人员通过结合dll劫持等攻击技术,可以实现提升权限至NT Authority/SYSTEM并进行后门攻击。微软认为,该漏洞是由Windows AppX部署服务(AppXSVC)在处理硬链接时出现错误导致的,实际上是利用了Windows系统的三个特性组合而成的。绿盟科技M01N红队对该漏洞的原理和利用进行了详细分析。

0x01 相关概念

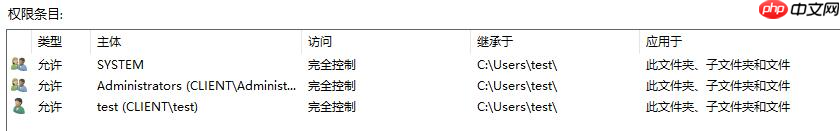
DACL(Discretionary Access Control List)是ACE(Access Control Entries)的集合。ACE访问控制条目定义了谁可以对某个对象执行何种操作(如读取/写入等):
CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

硬链接(Hard link)是一种特殊的文件快捷方式,不占用系统空间,但必须与目标文件位于同一驱动器内,且数据会同步(修改一个文件的内容,其他链接文件的内容也会被修改)。

0x02 漏洞原理

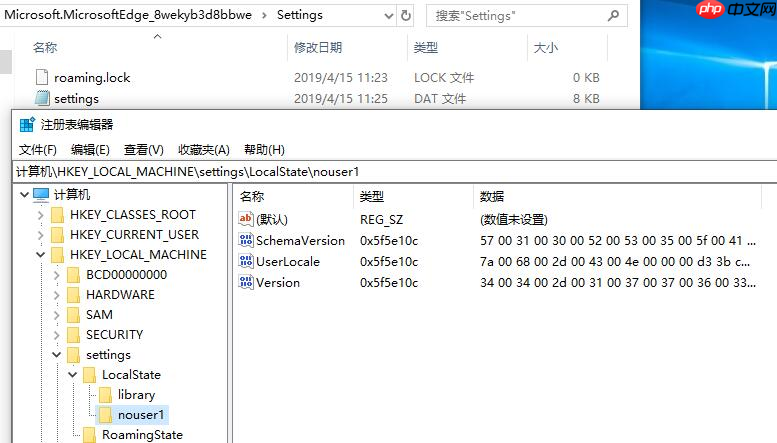
Windows应用的用户配置文件位于C:UsersAppDataLocalPackages目录下,每个应用都有一个名为settings.dat的注册表文件,通过加载配置单元可以查看配置内容:
CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

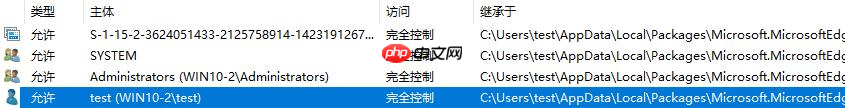
该文件用于追踪应用的注册表设置。NT Authority/SYSTEM使用该文件修改应用配置,而普通用户也拥有完全控制的访问权限:
CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

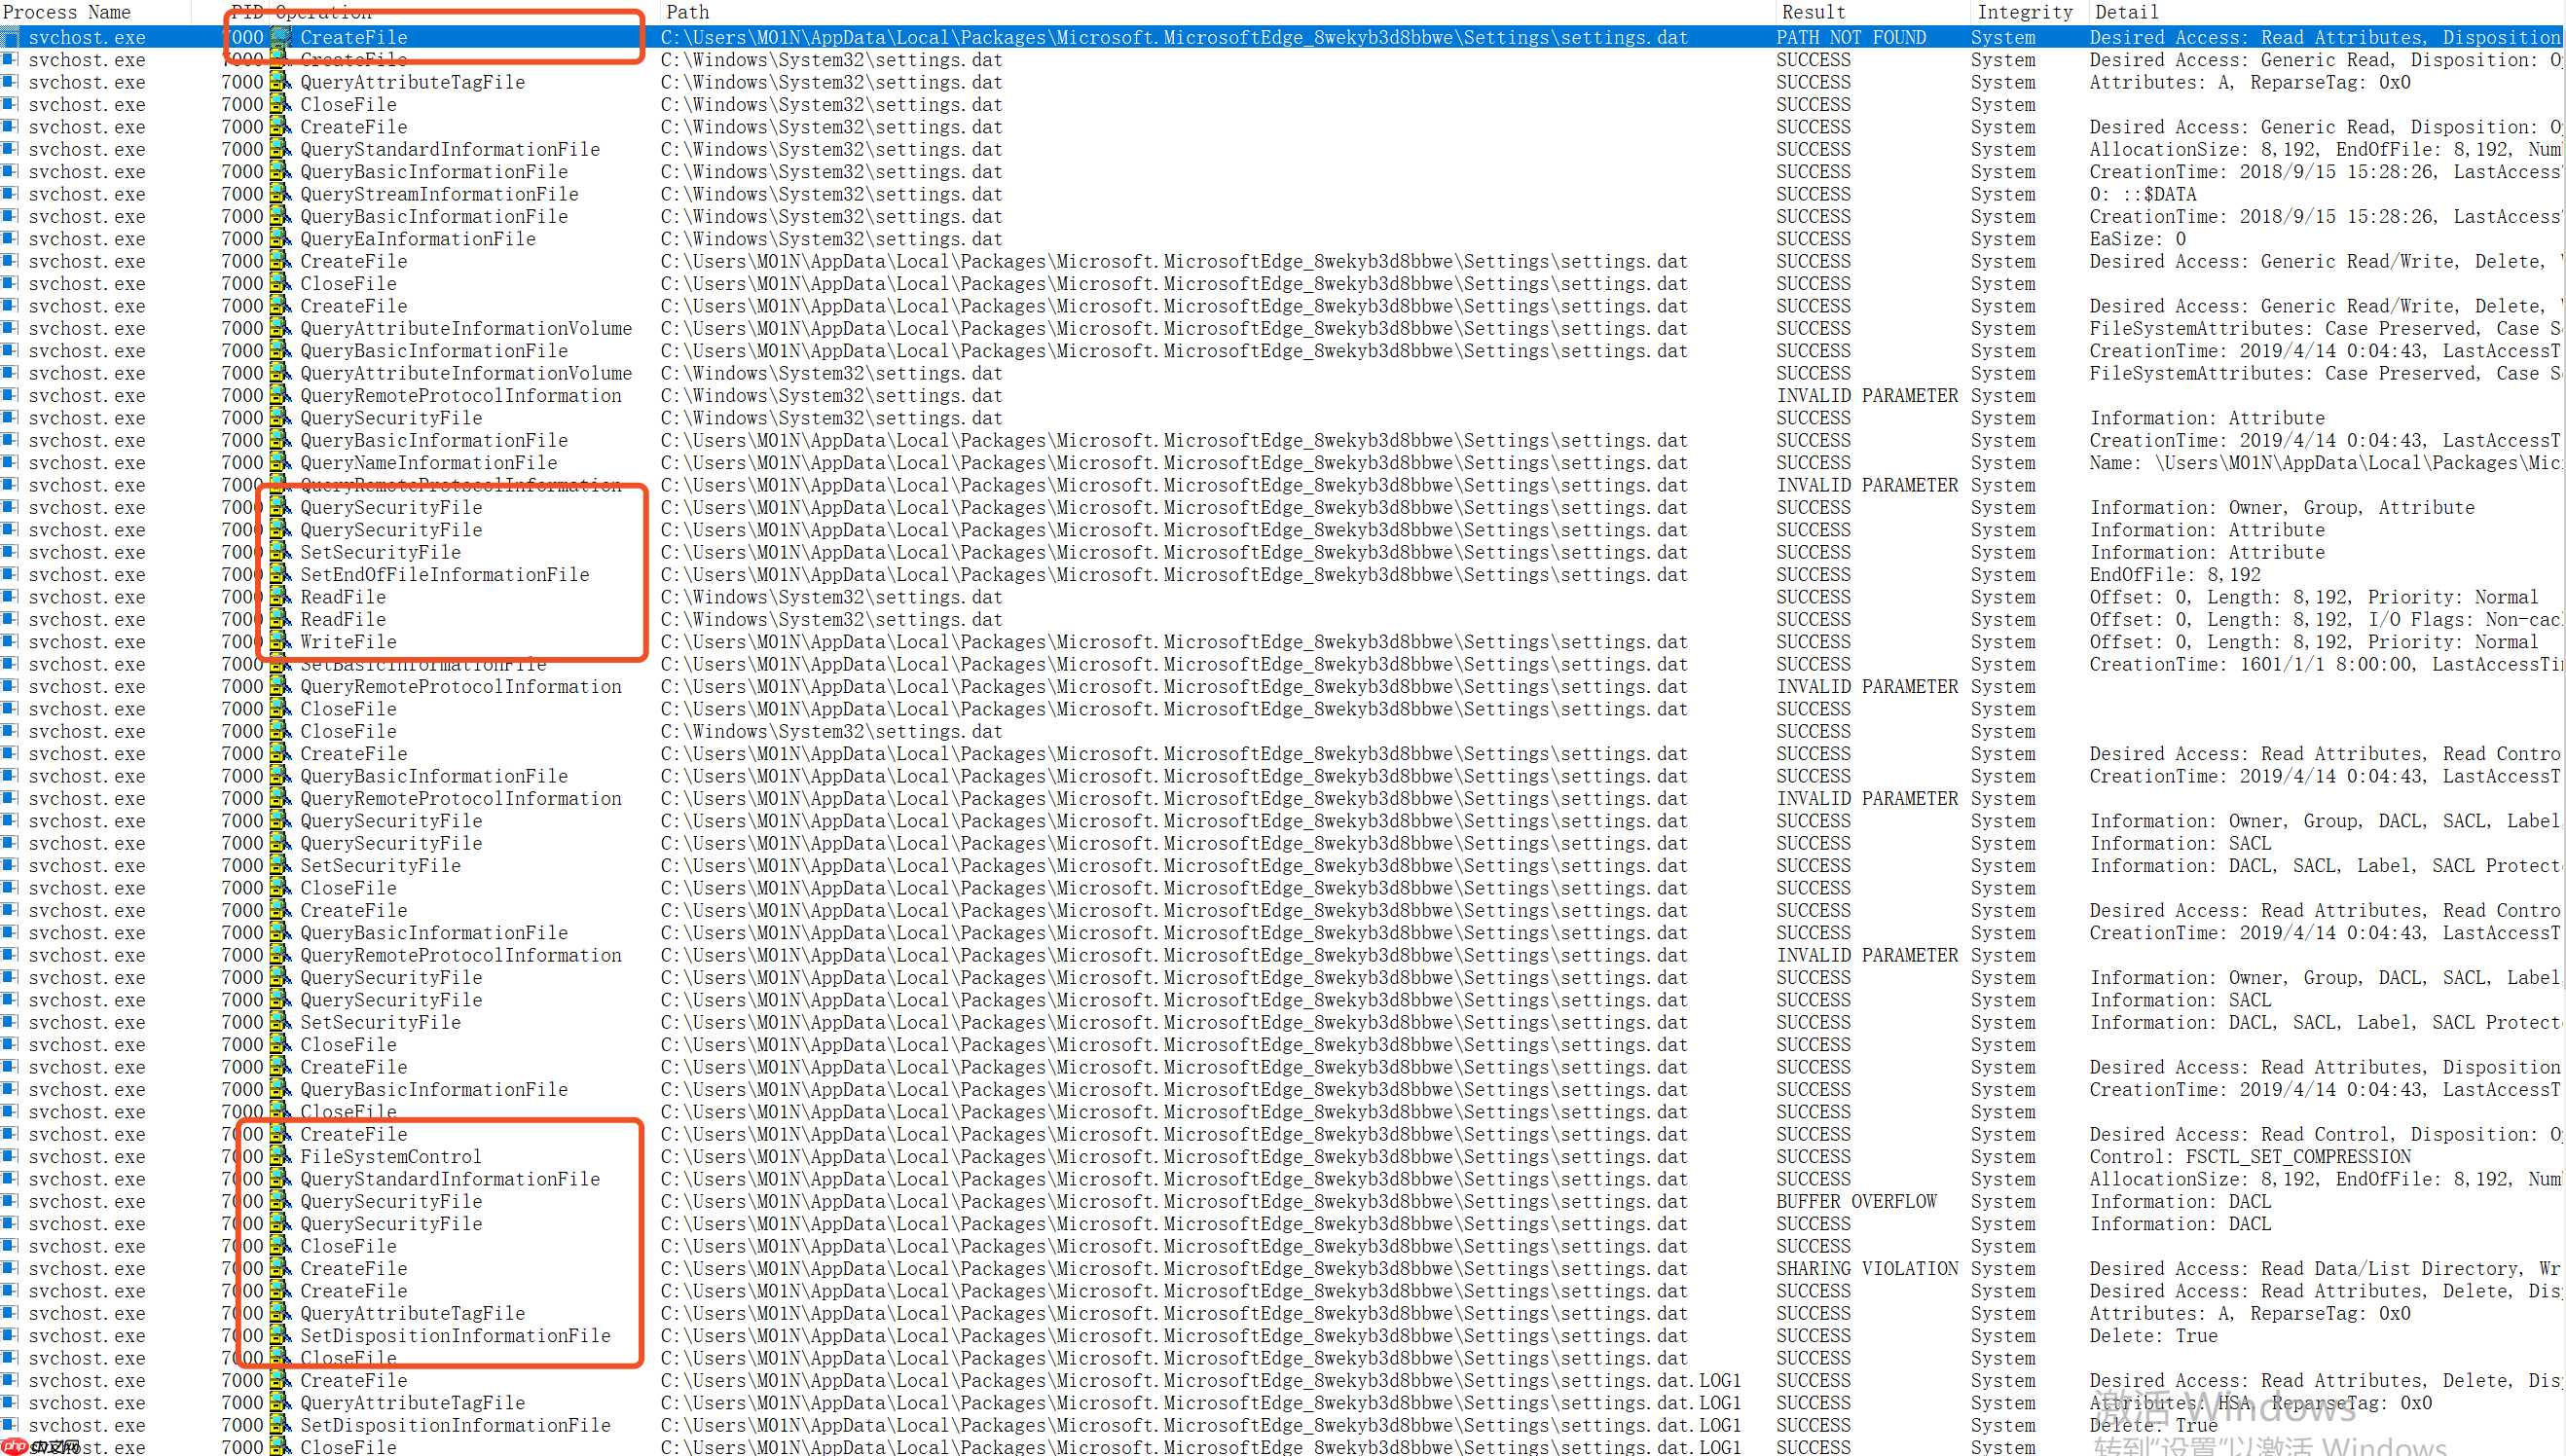
以系统默认安装的Edge浏览器为例,打开Edge浏览器后,settings.dat文件会被NT Authority/SYSTEM访问,首先会检查文件的权限,如果发现权限错误,就会修复文件权限。然后,SYSTEM会读取文件内容,若内容已损坏,则会删除该文件,同时通过复制位于C:WindowsSystem32目录下的settings.dat模板文件来重置应用配置。之后,获取新文件的排他锁(Exclusive lock)以防止其他进程在应用运行时访问该文件。
CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

这些行为大部分是以用户身份进行的,因为当前用户也拥有完全控制的访问权限。如果我们能够将该注册表文件设置为目标文件的硬链接,我们将不再拥有对该配置文件的完全控制权,因为此时该硬链接文件已经变成了目标文件的访问权限属性。SYSTEM在检查该文件权限时会修复当前的权限错误(给当前用户完全控制的访问权限),而对该配置文件的属性修改会传递到目标文件上,也就是说,SYSTEM为我们配置了对目标文件的完全控制权。

0x03 漏洞分析

下图为networks文件属性,当前普通用户只具有读取与执行的权限,而SYSTEM具有完全控制权:

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

使用系统内置命令mklink为networks文件设置硬链接,并将该链接文件设为Edge浏览器的注册表配置文件settings.dat:

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

可以看到,该操作被拒绝访问。在事件属性Desired Access中我们可以看到,程序希望获得对networks文件写属性(Write Attributes)和同步(Synchronize)的访问权限。

下面使用GoogleProjectZero的符号链接测试工具集中的硬链接创建文件进行操作:

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

同样在事件属性Desired Access中可以看到,这次程序希望获得对networks文件的最大可允许访问权限(Maximum Allowed),并成功通过SetLinkInformation操作设置了硬链接。

根据Project Zero博客中的描述,mklink进行创建硬链接操作时,请求的是FILE_WRITE_ATTRIBUTE权限:

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

而他们发现,在打开链接文件时即使不去请求写权限,仍然能完成硬链接的创建,因此可以自行调用系统API实现硬链接创建:

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

在创建硬链接后启动Edge浏览器。Edge可以读取settings.dat文件内容,但是当它请求进行写操作时,被拒绝访问了,因为此时该文件为hosts文件的硬链接,而当前低权限用户并不具有对networks文件的完全控制/修改权限。此时,SYSTEM为当前用户配置该文件的读写等权限(因为当前用户本应具有对该settings.dat文件的完全控制权):

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

SYSTEM读取该文件后发现内容已损坏(因为此时它的内容是hosts文件内容,而不是注册表文件的内容),删除文件并复制该文件的模板到该目录下以还原此配置。

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

此时可以发现SYSTEM对此前的硬链接文件的权限进行修改后,权限配置已经被传递到了networks文件,当前用户已经具有对该文件的完全控制权:

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

利用该思路,攻击者可以通过修改一些可被利用的dll文件的权限,从而篡改文件内容,当程序使用高权限调用该dll时便能执行攻击者的代码内容,从而完全提升权限。

0x04 利用条件

因为是使用SYSTEM身份对文件权限进行修改的,所以SYSTEM必须对目标文件具有完全控制的访问权限;低权限用户/组必须拥有读取/执行的权限,且该权限应该可以被继承。如果用户对目标文件的权限没有启用继承,系统配置settings.dat文件权限时则无法利用硬链接将权限传递/继承到目标文件上。如下图所示,test用户对networks文件的完全控制访问权限实际上是继承于对父对象即settings.dat文件的访问权限:

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

0x05 漏洞总结

该漏洞的核心思想总结为利用了以下三点Windows的相关特性:

系统默认安装应用在启动时,会使用SYSTEM权限检查应用的settings.bat配置文件,包括文件权限、完整性等,在文件权限错误时会对其进行权限修改。系统创建硬链接命令mklink需要对目标文件拥有写权限,但写权限是完成该操作的非必要条件,可以通过调用系统API自行实现代码完成硬链接创建。由于目标文件默认开启继承关系,当给创建的硬链接文件赋权时,父对象文件也同样会获得权限。

0x06 攻击利用

通过该漏洞我们可以获取系统可信目录文件的完全控制权限,通过对文件内容的篡改结合dll劫持等方式可完成提权或后门攻击的目的。比如我们可以通过该漏洞进行权限覆盖获取“完全控制”权限并篡改dll文件,Chrome浏览器升级功能googleupdate服务会以system权限运行并调用加载该dll文件,最终攻击者的恶意代码将被执行,完成提权后门攻击。

CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析

0x07 参考资料

https://www.php.cn/link/0853de1f652d3a206e18264d18eb3bb0

https://www.php.cn/link/3d07ea96868c61f951e614e15fd5994b

https://www.php.cn/link/be37636fec7514e291c13c1024c56a9b

https://www.php.cn/link/1721f00a322cee1c00c5703f21b6cf18

https://www.php.cn/link/d17c5e09fc9a4e0dcbea13cb36dd1c36

以上就是CVE-2019-0841 DACL权限覆盖本地提权漏洞攻击分析的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/189417.html

(0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
前后端分离项目中,如何高效存储和展示用户操作轨迹?
上一篇 2026年9月6日 15:15:50
《流放之路2》新DLC于6月14日推出 大量内容新增与优化
下一篇 2026年9月6日 15:20:40

相关推荐

  • 如何系统学习蝴蝶号无人直播运营的核心知识

    如何系统学习蝴蝶号无人直播运营的核心知识如何系统学习蝴蝶号无人直播运营的核心知识如何系统学习蝴蝶号无人直播运营的核心知识如何系统学习蝴蝶号无人直播运营的核心知识

    要系统学习蝴蝶号无人直播运营的核心知识,首先要理解平台逻辑、制定精细化内容策略、掌握自动化技术并持续进行数据分析与风险控制。具体包括:一是深入研究平台算法和规则边界,确保操作合规;二是构建高质量、多样化且合规的内容素材库,并进行标签化管理;三是选择安全可靠的自动化工具,避免使用违规软件;四是模拟真人…

    2026年9月21日 用户投稿
    200
  • 天眼查app怎么看一个公司的法院判决书_天眼查公司法院判决书查询

    通过天眼查App可查询公司法律纠纷详情。首先登录并搜索企业名称进入主页,再点击“法律诉讼”板块查看案件列表,最后筛选已结案案件并点击查看裁判文书获取判决书全文,部分敏感信息可能不予展示。 如果您想了解一家公司涉及的法律纠纷详情,查阅其法院判决书是重要的途径之一。天眼查App整合了公开的司法信息,可以…

    2026年9月21日
    000
  • OPPO官宣哈苏专业影像套装:为Find X9系列打造“口袋中的完全体哈苏”

    OPPO官宣哈苏专业影像套装:为Find X9系列打造“口袋中的完全体哈苏”OPPO官宣哈苏专业影像套装:为Find X9系列打造“口袋中的完全体哈苏”OPPO官宣哈苏专业影像套装:为Find X9系列打造“口袋中的完全体哈苏”OPPO官宣哈苏专业影像套装:为Find X9系列打造“口袋中的完全体哈苏”

    10月13日,oppo正式宣布将发布哈苏专业影像套装,涵盖哈苏专业增距镜、全新磁吸手柄、磁吸保护壳以及专业手机肩带等配件。该套装被官方誉为“口袋里的完整版哈苏”,主打“追星无需携带相机”的理念,将于10月16日随find x9系列一同亮相,并专为find x9 pro机型优化适配。 图片来源@OPP…

    2026年9月21日 用户投稿
    000
  • 如何通过tracert命令追踪数据包从本地到目标服务器的完整路径?

    打开命令提示符,输入cmd并回车;2. 执行tracert 目标地址命令追踪路径;3. 查看每跳响应时间与IP,分析延迟变化定位网络瓶颈;4. 注意部分节点可能因防火墙不响应导致超时。 使用 tracert(Windows 系统)命令可以追踪数据包从你的计算机到目标服务器所经过的每一跳网络节点,帮助…

    2026年9月21日
    900
  • windows怎么清除dns缓存_dns缓存刷新命令详解

    1、刷新DNS缓存可解决网页无法加载或域名解析错误问题。2、通过命令提示符执行ipconfig /flushdns清除系统DNS缓存。3、以管理员身份运行命令提示符并重启DNS Client服务(net stop dnscache和net start dnscache)恢复服务功能。4、在Chrom…

    2026年9月21日
    000
  • Linux interfaces 虚拟网络类型了解01

    Linux interfaces 虚拟网络类型了解01Linux interfaces 虚拟网络类型了解01Linux interfaces 虚拟网络类型了解01Linux interfaces 虚拟网络类型了解01

    在osi模型的定义中,数据链路层和物理层,以及传输层和网络层执行的任务在概念上相似:它们都提供了数据传输的方式,即沿着特定路径将数据从源点传输到目的地的方法。然而,数据链路层和物理层负责跨物理路径的通信服务,而传输层和网络层则提供由多个数据链路组成的逻辑路径或虚拟路径的通信服务。 Bridge操作指…

    2026年9月21日 用户投稿
    000
  • iPhone声音小如何解决

    确认音量是否被调低 第一步,检查iPhone的音量是否被误调至最低。可以通过按压手机左侧的音量加减键,观察屏幕上的音量条是否处于合理范围。同时留意是否启用了静音模式——手机左侧的静音开关若拨到静音位置(显示橙色),声音会明显变小甚至无声,将其拨回非静音状态即可恢复正常。 清洁扬声器孔 扬声器出声孔被…

    2026年9月21日
    000
  • 直面前作教训 《战地6》负责人称要打造”最完美战地”

    DICE总经理兼副总裁Rebecka Coutaz近日就《战地2042》首发遭遇的重大挫折发表看法,表示这一经历让团队肩负起一项使命——将即将推出的《战地6》打造成该系列有史以来最杰出的作品。Coutaz在《战地2042》上线后因诸多问题引发玩家强烈不满的时期接掌领导职务,而《战地6》将是她主导下的…

    2026年9月21日
    000
  • PHP简易路由框架构建:从URL解析到动态控制器加载的实践指南

    本文旨在指导读者构建一个基础的PHP路由系统,实现URL路径到控制器方法的高效映射。内容涵盖URL解析、控制器动态加载、方法调用以及关键的错误处理机制,特别强调如何避免常见的“未定义变量”错误和文件包含路径问题,确保路由系统稳定且易于维护。 一、路由系统核心原理 构建一个简单的php路由系统,其核心…

    2026年9月21日
    100
  • UC浏览器网页上的文字无法选中复制怎么办 UC浏览器解决网页文字禁止复制问题

    答案:可通过开发者工具、阅读模式、打印预览、OCR识别或自定义脚本解除UC浏览器网页复制限制。具体操作依次为:开启开发者工具并执行JavaScript代码解除限制;启用阅读模式净化页面内容;使用打印预览重新渲染页面以选中文字;对截图应用OCR技术提取文本;添加书签脚本自动移除禁用选择的代码,从而实现…

    2026年9月21日
    000
  • MySQL数据分库分表如何设计_避免性能瓶颈的方法?

    MySQL数据分库分表如何设计_避免性能瓶颈的方法?MySQL数据分库分表如何设计_避免性能瓶颈的方法?MySQL数据分库分表如何设计_避免性能瓶颈的方法?MySQL数据分库分表如何设计_避免性能瓶颈的方法?

    分库分表设计需注意分片键选择、分片数量控制、避免跨库查询及完善运维体系。一,优先选择高频查询字段作为分片键,如用户id,避免使用时间戳以防写热点;二,初期合理分片(如4~8库,每库4~8表),预留扩容空间并根据数据总量反推分片数;三,尽量避免跨库查询,可通过冗余数据、异步汇总或强制路由优化;四,配套…

    2026年9月21日 用户投稿
    000
  • 为什么iPhoneSE2022屏幕无响应如何强制重启?快速按音量键后长按电源键

    首先尝试强制重启,若无效则检查充电状态,最后可通过恢复模式重装系统。具体为:1. 按音量+、音量-后长按电源键10秒以上;2. 充电15分钟观察是否响应;3. 连电脑进入恢复模式恢复系统。 如果您尝试唤醒或操作您的iPhone SE(2022款),但屏幕无响应或显示黑屏,可能是系统临时卡死或软件冲突…

    2026年9月21日
    000
  • 抖音蝴蝶号无人直播带货操作流程及注意事项

    抖音蝴蝶号无人直播带货操作流程及注意事项抖音蝴蝶号无人直播带货操作流程及注意事项抖音蝴蝶号无人直播带货操作流程及注意事项抖音蝴蝶号无人直播带货操作流程及注意事项

    “抖音蝴蝶号无人直播带货”是一种通过自动化或半自动化技术实现的直播销售模式。①其核心在于摆脱真人主播限制,实现24小时不间断直播,提升效率与流量利用率;②关键步骤包括明确账号定位与商品选择、准备高质量且丰富的内容素材、利用虚拟人或预录内容实现直播推流、结合智能客服模拟评论区互动;③优势在于降低人力成…

    2026年9月21日 用户投稿
    500
  • VSCode侧边栏怎么去掉_VSCode侧边栏隐藏教程

    隐藏VSCode侧边栏可通过Ctrl + B(Windows/Linux)或Cmd + B(macOS)快捷键快速切换,也可通过菜单栏“视图 > 外观 > 切换侧边栏可见性”或命令面板执行“View: Toggle Sidebar Visibility”实现。推荐使用快捷键操作,效率最高…

    2026年9月21日
    000
  • win10连接打印机错误0x00000709怎么办_win10打印机连接错误修复方法

    错误代码0x00000709通常因权限不足、系统更新冲突或服务异常导致共享打印机连接失败。可使用专业工具一键修复,或通过修改注册表权限、卸载KB5005569等特定更新、重启Print Spooler及相关服务,以及添加Windows凭据(如IP地址和guest账户)解决该问题。 当您在Window…

    2026年9月21日
    100
  • MobileCLIP2— 苹果开源的端侧多模态模型

    MobileCLIP2— 苹果开源的端侧多模态模型MobileCLIP2— 苹果开源的端侧多模态模型MobileCLIP2— 苹果开源的端侧多模态模型MobileCLIP2— 苹果开源的端侧多模态模型

    ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 DeepSeek R1 模型☜☜☜ 可图大模型 可图大模型(Kolors)是快手大模型团队自研打造的文生图AI大模型 32 查看详情 MobileCLIP2是什么 mobileclip2是由苹果研究团队开发的新一代高效多模态模型,…

    2026年9月21日 用户投稿
    100
  • 如何利用蝴蝶号自动直播间打造被动收入系统

    如何利用蝴蝶号自动直播间打造被动收入系统如何利用蝴蝶号自动直播间打造被动收入系统如何利用蝴蝶号自动直播间打造被动收入系统如何利用蝴蝶号自动直播间打造被动收入系统

    要打造蝴蝶号自动直播间实现被动收入,核心在于用预设内容和智能系统替代真人出镜,构建低干预、可持续的流量转化模式。1.内容策略上选择“长寿型”内容,如软件教程、助眠音频、产品演示,并设计循环播放逻辑;2.技术搭建时优化互动设置,嵌入商品链接与自动弹幕,提升直播间活性;3.多渠道引流,结合短视频与社交媒…

    2026年9月21日 用户投稿
    000
  • MySQL用户权限体系配置思路_Sublime中编辑多用户分权管理脚本

    MySQL用户权限体系配置思路_Sublime中编辑多用户分权管理脚本MySQL用户权限体系配置思路_Sublime中编辑多用户分权管理脚本MySQL用户权限体系配置思路_Sublime中编辑多用户分权管理脚本MySQL用户权限体系配置思路_Sublime中编辑多用户分权管理脚本

    最小权限原则是mysql用户权限配置的核心,确保每个用户仅拥有必要权限以提升安全性与可维护性。1.明确需求:根据用户角色分配如只读、增删改查或结构修改权限;2.创建用户并编写sql脚本进行权限管理,替代手动输入命令,提高效率与一致性;3.使用sublime text等编辑器提升脚本编写效率,利用语法…

    2026年9月21日 用户投稿
    000
  • mac怎么在菜单栏显示日期_Mac菜单栏显示日期方法

    首先启用菜单栏时钟显示,进入系统设置→控制中心→日期与时间→开启“在菜单栏中显示”;接着在“桌面与程序坞”→“时钟”中勾选“显示日期”以显示星期和具体日期,可选开启24小时制或秒数;若设置未生效,可通过终端执行killall SystemUIServer命令强制刷新菜单栏。 如果您发现Mac的菜单栏…

    2026年9月21日
    200
  • 音乐文件占用空间太多怎么办_音乐文件占用空间太多如何整理详细指南

    解决音乐文件占空间问题的关键是压缩与整理:先用软件或在线工具降低比特率压缩体积,再按场景分类、利用元数据自动归集,并通过听歌片段和BPM判断保留内容,避免重复与误删。 音乐文件占空间太多,核心解决办法就两条:一是压缩单个文件体积,二是通过有效分类管理提升使用效率。直接删歌不是长久之计,学会整理和优化…

    2026年9月21日
    000

发表回复

登录后才能评论
关注微信