YII框架的漏洞扫描是什么?YII框架如何检查安全漏洞?

答案是进行YII框架漏洞扫描需从代码审计、安全工具扫描、版本更新、服务器配置、权限控制、日志监控和错误处理入手,重点防范SQL注入、XSS、CSRF和文件上传漏洞,通过参数绑定、HTML编码、启用CSRF保护及定期渗透测试等措施提升安全性。

yii框架的漏洞扫描是什么?yii框架如何检查安全漏洞?

YII框架的漏洞扫描,简单来说,就是检测你的YII项目是否存在安全隐患。这就像给你的房子做一次安全检查,看看门窗是否牢固,有没有小偷容易入侵的地方。检查安全漏洞,是为了防患于未然,避免未来遭受攻击。

解决方案

YII框架的安全漏洞检查,主要可以从以下几个方面入手:

代码审计: 这是最基础也是最重要的一环。仔细检查你的代码,尤其是处理用户输入的地方,比如表单提交、URL参数等。YII框架提供了很多安全相关的辅助函数,比如

CHtml::encode()

用于HTML编码,

strip_tags()

用于移除HTML标签,

Yii::app()->db->quoteValue()

用于SQL注入防御。要确保你正确使用了这些函数。

举个例子,如果你的代码是这样的:

$username = $_GET['username'];$sql = "SELECT * FROM users WHERE username = '$username'";$result = Yii::app()->db->createCommand($sql)->queryAll();

那么这段代码就存在SQL注入的风险。正确的做法应该是使用参数绑定:

$username = $_GET['username'];$sql = "SELECT * FROM users WHERE username = :username";$result = Yii::app()->db->createCommand($sql)    ->bindParam(":username", $username, PDO::PARAM_STR)    ->queryAll();

使用安全扫描工具: 有很多专业的安全扫描工具可以帮助你自动检测YII项目的漏洞,比如OWASP ZAP、Nessus等。这些工具可以扫描你的网站,找出潜在的XSS、SQL注入、CSRF等漏洞。虽然这些工具不能完全替代人工代码审计,但可以大大提高效率。

检查YII框架和扩展的版本: 确保你使用的YII框架和扩展都是最新版本。YII官方会定期发布安全更新,修复已知的漏洞。如果你的项目使用的版本过旧,就很容易受到攻击。

配置服务器安全: 除了代码层面的安全,服务器的安全也很重要。比如,要配置好防火墙,限制不必要的端口访问;要定期更新服务器的操作系统和软件;要设置好文件权限,避免敏感文件被非法访问。

权限控制: 合理的权限控制是防止内部人员恶意操作的关键。YII框架提供了RBAC (Role-Based Access Control) 组件,可以方便地实现权限管理。确保不同角色的用户只能访问他们应该访问的资源。

日志监控: 监控应用程序的日志,可以及时发现异常行为。比如,如果发现有大量的登录失败记录,或者有用户尝试访问不存在的页面,就可能意味着有人在进行攻击。

错误处理: 详细的错误信息可能会暴露敏感信息,因此要配置好错误处理机制,避免将敏感信息显示给用户。

YII框架是否存在常见的安全漏洞?

YII框架本身的设计是比较安全的,但如果开发者使用不当,还是可能存在一些常见的安全漏洞,例如:

SQL注入: 这是最常见的漏洞之一。如果开发者没有正确使用参数绑定,就可能导致SQL注入。跨站脚本攻击(XSS): 如果开发者没有对用户输入进行HTML编码,就可能导致XSS攻击。跨站请求伪造(CSRF): 如果开发者没有对敏感操作进行CSRF保护,就可能导致CSRF攻击。文件上传漏洞: 如果开发者没有对上传的文件进行严格的校验,就可能导致文件上传漏洞。

如何防止YII框架的XSS漏洞?

防止XSS漏洞的关键在于对用户输入进行HTML编码。YII框架提供了

CHtml::encode()

函数,可以方便地进行HTML编码。

例如,如果你的代码是这样的:

echo $model->content;

那么这段代码就存在XSS的风险。正确的做法应该是:

echo CHtml::encode($model->content);

此外,还可以使用HTMLPurifier等第三方库,对用户输入进行更严格的过滤。

YII框架的CSRF保护机制是什么?如何使用?

YII框架内置了CSRF保护机制。要启用CSRF保护,需要在

config/main.php

中设置

'request'

组件的

'enableCsrfValidation'

属性为

true

'components'=>array(    'request'=>array(        'enableCsrfValidation'=>true,    ),),

启用CSRF保护后,YII框架会自动在每个表单中添加一个CSRF令牌。当用户提交表单时,YII框架会验证该令牌是否有效。如果令牌无效,则会拒绝该请求。

在表单中,可以使用

CHtml::form()

函数来生成带有CSRF令牌的表单:


对于AJAX请求,需要在请求头中添加CSRF令牌。可以使用

Yii::app()->request->csrfToken

获取CSRF令牌,并将其添加到请求头中。

YII框架如何防御SQL注入攻击?

YII框架提供了多种方式来防御SQL注入攻击:

使用参数绑定: 这是最有效的方式。使用参数绑定可以避免将用户输入直接拼接到SQL语句中。使用

Yii::app()->db->quoteValue()

函数: 该函数可以对用户输入进行转义,防止SQL注入。使用

CDbCriteria

类:

CDbCriteria

类可以方便地构建SQL查询,并自动进行参数绑定。

如何进行YII框架的渗透测试?

YII框架的渗透测试,可以模拟黑客的攻击行为,检测YII项目的安全漏洞。渗透测试通常包括以下几个步骤:

信息收集: 收集目标网站的信息,比如使用的YII框架版本、服务器配置、开放的端口等。漏洞扫描: 使用安全扫描工具,自动检测目标网站的漏洞。漏洞利用: 尝试利用发现的漏洞,获取目标网站的敏感信息,或者执行恶意操作。报告编写: 编写渗透测试报告,详细描述发现的漏洞、利用方法和修复建议。

渗透测试需要专业的技能和经验,建议聘请专业的安全公司进行。

YII框架安全最佳实践有哪些?

始终使用最新版本的YII框架和扩展。对所有用户输入进行HTML编码。使用参数绑定来防御SQL注入攻击。启用CSRF保护。对上传的文件进行严格的校验。配置好服务器安全。定期进行安全扫描和渗透测试。监控应用程序的日志。合理地进行权限控制。配置好错误处理机制。

这些最佳实践并不是一蹴而就的,需要开发者在日常开发中不断学习和实践。安全是一个持续的过程,需要时刻保持警惕。

以上就是YII框架的漏洞扫描是什么?YII框架如何检查安全漏洞?的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/201176.html

(0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
景嘉微JM9系列显卡:国产图形芯片性能实测
上一篇 2026年9月12日 05:33:51
全明星街球派对新球星唐斯玩法信息爆料
下一篇 2026年9月12日 05:38:16

相关推荐

  • mysql如何配置ssl安全连接

    MySQL支持SSL时返回YES,通过生成证书并配置my.cnf中的ssl-ca、ssl-cert、ssl-key启用SSL,创建REQUIRE SSL用户确保加密连接,客户端连接需指定证书参数,STATUS或Ssl_cipher验证加密状态。 MySQL 配置 SSL 安全连接可以提升数据库通信的…

    2026年9月21日
    100
  • MAC怎么设置在插上电源时自动开机_MAC插电自动开机设置方法

    答案:Mac断电后自动开机可通过系统设置、重置SMC或终端命令实现。首先在“系统设置-电池-选项”中开启“连接电源适配器时自动开机”;若无此选项,需重置SMC(关机后按Shift+Option+Control+电源键10秒);仍不可用则通过终端执行pmset -g查看设置,并用sudo pmset …

    2026年9月21日
    100
  • 如何模拟用户登录状态进行测试?

    模拟用户登录状态是为了测试系统功能和安全性。1.在开发初期帮助发现和修复问题。2.测试不同用户权限下的功能访问。方法包括:1.直接操作session或cookie。2.使用测试框架如junit或testng。3.模拟api请求。 模拟用户登录状态进行测试是确保软件系统用户体验和安全性的关键步骤。无论…

    2026年9月21日
    200
  • 抖音奈雪点单小程序怎么弄的

    抖音奈雪点单小程序是专为抖音用户打造的一款便捷点单工具,依托抖音平台生态,让用户无需跳转即可轻松完成奈雪饮品的选购与下单。为提升用户体验,奈雪茶庄同步推出了详尽的操作说明和使用指引。 小程序使用步骤 1. 打开抖音APP,在搜索栏输入“奈雪点单”查找相关小程序,或通过抖音首页的“附近的小程序”入口快…

    2026年9月21日
    000
  • 悟空浏览器卸载后还有残留文件怎么清理_悟空浏览器残留文件清理方法

    首先手动查找并删除残留文件夹,进入内部存储及Android子目录清除相关文件;其次使用手机管家等工具扫描并清理残留数据;最后通过设置中的应用管理清除历史记录。 如果您尝试卸载悟空浏览器后发现设备中仍存在残留文件,这可能会影响存储空间的释放或导致隐私信息泄露。以下是解决此问题的具体步骤: 本文运行环境…

    2026年9月21日
    100
  • 从 API 响应中提取元素并在 Java 中使用

    本文介绍了如何在 Java 中解析 API 响应,并从中提取特定元素的值。以 JSON 格式的响应为例,演示了如何使用 Jackson 库将 JSON 字符串转换为 Java 对象,并提取所需的数据,例如账户 ID,以便在后续操作中使用。 在 Java 开发中,经常需要与 API 进行交互,并从 A…

    2026年9月21日
    000
  • 苹果痛失AI大将,Siri关键负责人转投Meta

    苹果痛失AI大将,Siri关键负责人转投Meta苹果痛失AI大将,Siri关键负责人转投Meta苹果痛失AI大将,Siri关键负责人转投Meta苹果痛失AI大将,Siri关键负责人转投Meta

    近日有消息显示,%ignore_a_1%公司负责siri改革的关键高管ke yang已确认离职,并将加入竞争对手meta。这一变动不仅为苹果雄心勃勃的ai计划蒙上了一层阴影,也再次凸显了其在留住顶尖人才方面面临的严峻挑战。 ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 Dee…

    2026年9月21日 用户投稿
    100
  • REDMI有史以来最强手机!K90 Pro Max这次真的强到爆

    REDMI有史以来最强手机!K90 Pro Max这次真的强到爆REDMI有史以来最强手机!K90 Pro Max这次真的强到爆REDMI有史以来最强手机!K90 Pro Max这次真的强到爆REDMI有史以来最强手机!K90 Pro Max这次真的强到爆

    如果说redmi过去是“性价比之王”,那么这一次,它彻底进化成了“性能怪兽”。10月23日即将登场的redmi k90 pro max,不仅是品牌年度旗舰的压轴大戏,更是其历史上首款冠以“pro max”之名的巅峰之作。 这可以看作是REDMI向高端市场发起冲击的正式宣言。卢伟冰亲自放话:“给4K价…

    2026年9月21日 用户投稿
    200
  • 访问DeepSeek官方网站 deepseek在线版免费登录

    答案:DeepSeek在线版免费登录入口位于官网https://chat.deepseek.com/sign_in,用户可通过手机号验证码或微信授权登录,新用户免注册,登录后自动创建账户并同步多端数据,支持网页和APP使用。 ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 De…

    2026年9月21日
    000
  • Windows11提示“此电脑无法运行Windows 11”但已经安装了怎么办_Windows11提示无法运行系统修复方法

    首先检查并启用TPM 2.0与安全启动,进入UEFI设置开启相关选项;若硬件接近要求,可通过注册表新建AllowUpgradesWithUnsupportedTPMOrCPU并设值为1跳过检查;运行sfc /scannow修复系统文件;专业版用户还可通过组策略启用“移除此电脑不符合Windows 1…

    2026年9月21日
    100
  • 如何快速在大量文件中进行全局搜索和替换?

    修改文件内容用Word或Notepad++批量替换,改文件名则用星优或核烁等重命名工具,结合Everything快速定位,提升效率。 面对大量文件时,全局搜索和替换的关键是选对工具。手动一个一个处理效率太低,用对方法能省下大量时间。核心思路是:根据你要改的是“文件里的文字”还是“文件的名字”,选择不…

    2026年9月21日
    200
  • 如何在Java中配置系统环境变量以运行程序

    正确配置Java环境变量是运行Java程序的前提。1. 安装JDK并记住安装路径,如Windows下为C:Program FilesJavajdk-17,macOS/Linux下为/usr/lib/jvm/jdk-17。2. 设置JAVA_HOME环境变量:Windows在系统变量中新建JAVA_H…

    2026年9月21日
    100
  • mysql如何在SQL中使用聚合函数

    聚合函数用于统计计算并返回单个值,常见函数有COUNT、SUM、AVG、MAX、MIN,通常与GROUP BY配合使用。1. COUNT统计非空值或总行数,SUM求和,AVG求平均,MAX和MIN分别取最大最小值。2. 对orders表整体统计可得总订单数、总额等信息。3. 按user_id分组后可…

    2026年9月21日
    400
  • 大白菜Win2003PE压缩教程

    大白菜Win2003PE压缩教程大白菜Win2003PE压缩教程大白菜Win2003PE压缩教程大白菜Win2003PE压缩教程

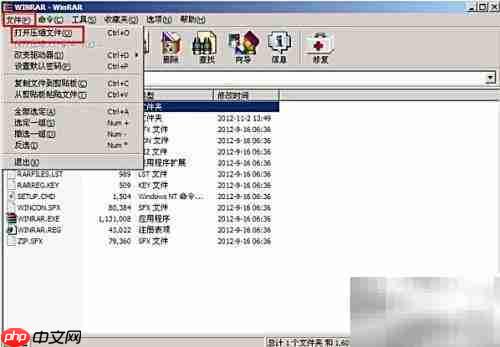
    压缩文件能显著节省存储空间,让用户在有限容量中存放更多数据。最近不少用户对如何在大白菜win2003 pe系统中进行压缩操作存在疑问。本文将全面讲解如何在该环境下使用winrar完成文件的压缩与解压,帮助用户快速上手,提高文件处理效率,轻松满足日常使用需求。 1、 将已制作好的大白菜U盘插入电脑的U…

    2026年9月21日 用户投稿
    200
  • 抖音和天猫公域渠道的公转私策略有哪些?

    抖音与天猫作为主流电商平台,各自拥有庞大的公域流量池。如何将这些公域用户有效转化为品牌可长期运营的私域资产,是企业增长的关键。以下是两大平台在“公转私”路径上的核心策略: 抖音的公转私策略: 优质内容驱动粉丝沉淀抖音以短视频为核心,通过持续输出有创意、有共鸣的内容吸引用户关注。高质量的内容不仅能提升…

    2026年9月21日
    100
  • 如何让VSCode记住打开的文件?

    VSCode默认会记住上次打开的文件和布局,只需确保设置正确并正常关闭。1. 启用“window.restoreWindows”为all;2. 通过菜单或关闭按钮退出;3. “files.hotExit”设为onExitAndWindowClose;4. 避免删除用户数据目录中的Backups和Wo…

    2026年9月21日
    600
  • Linux系统信息查看命令整理

    答案:掌握Linux系统需从系统信息、资源使用、性能瓶颈、日志分析和用户权限五方面入手。uname、lscpu、free、df、ip、ss等命令用于查看系统软硬件状态;top、htop、vmstat、iostat、iftop等可诊断CPU、内存、磁盘、网络性能瓶颈;/var/log日志文件结合jou…

    2026年9月20日
    100
  • Windows11提示“应用程序无法正常启动(0xc000007b)”怎么解决_Windows11应用程序启动0xc000007b修复方法

    首先使用SFC工具修复系统文件,再重新安装Visual C++运行库,接着更新DirectX组件,最后可借助专用DLL修复工具解决0xc000007b错误。 如果您尝试在Windows 11上启动某个应用程序,但弹出“应用程序无法正常启动(0xc000007b)”的错误提示,则可能是由于系统文件损坏…

    2026年9月20日
    100
  • 灵绘AI如何生成艺术画_灵绘AI艺术画创作的完整流程

    首先启动灵绘AI并选择“艺术创作”模式,确保设备联网;接着在提示词框输入具体场景描述并添加风格关键词;然后调节细节等级至60%-80%、创意强度为7,并选择3:4或16:9比例;点击生成后预览结果,不满意可重新生成最多五次;对局部不满意区域使用“局部重绘”功能修改;最后导出时选择4K高清并保留图层信…

    2026年9月20日
    400
  • 如何在Java中声明常量数组

    声明常量数组需用static final,但final仅保证引用不可变而非内容不可变。1. 基本类型数组可用static final声明,如public static final int[] DAYS_IN_MONTH = {31,28,…};引用不可改,但元素可修改。2. 为实现内容不…

    2026年9月20日
    100

发表回复

登录后才能评论
关注微信