在完成前期准备工作后,接下来将深入讲解证书的具体生成步骤。
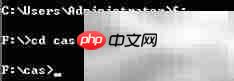
1、 在F盘新建一个名为cas的目录,用于存储所有相关证书文件。随后打开命令行工具,并进入该目录,操作界面如下图所示。
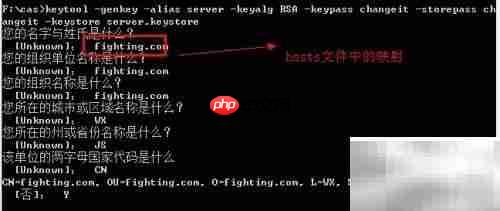
2、 开始创建服务器端证书
3、 执行该命令可在当前路径下生成一个别称为 server 的密钥库,完成后会在cas文件夹中自动生成名为 server.keystore 的文件。
4、 导出服务器端证书内容
5、 命令执行完毕后,可在cas目录中看到新增的server.cer证书文件。

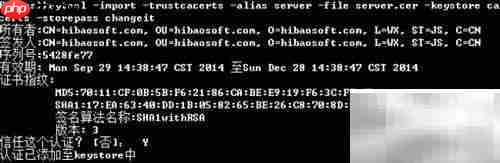
6、 将服务器证书安装到信任库中
7、 完成命令运行后,系统将在cas文件夹中生成一个新的cacerts文件。
8、 若输入密码时出现错误提示,建议将密码修改为changeit后重试。
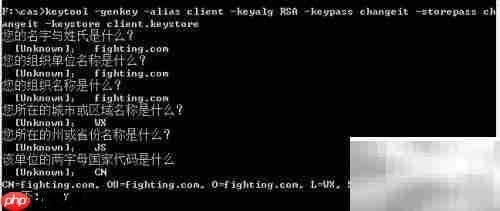
9、 生成客户端证书
10、 执行此命令后,cas目录下会生成一个client.keystore文件。
11、 导出客户端证书
12、 运行命令后,client.cer文件成功生成于cas文件夹中。

13、 安装客户端证书至密钥库
14、 执行完成后,cas文件夹中的文件数量未发生变化。
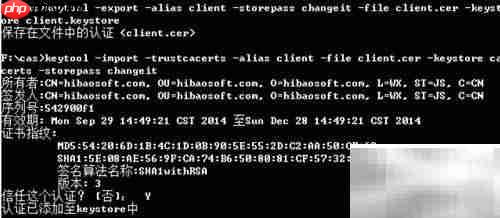
15、 查看已生成证书的详细信息
16、 输入对应命令即可查看证书具体内容,只需根据实际情况替换别名和密码即可顺利执行。
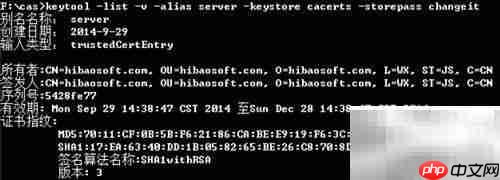
17、 删除指定证书条目
 小羊标书
一键生成百页标书,让投标更简单高效
 62 查看详情


18、 更新证书密码
19、 可将keypass参数对应的密码更改为changeit以确保一致性。
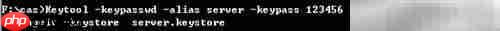
20、 为避免后续配置过程中出现权限或认证问题,推荐将keypass与storepass统一设置为changeit。
21、 当导入证书发生异常时,在确认命令正确无误的前提下,尝试使用changeit作为密码进行输入。

22、 系统会在用户主目录下自动生成默认的.keystore文件,并创建一个名为mykey的别名,其中包含用户的公钥、私钥以及数字证书信息。
23、 创建新的别名条目
24、 使用 -keystore 参数可自定义密钥库文件名称,使生成的数据不保存在默认的.keystore中。
25、 通过相关参数指定密钥所采用的加密算法类型
26、 利用 -validity 设置证书的有效期(单位:天)
27、 调整密钥长度需使用 -keysize 参数
28、 使用 -storepass 来设定密钥库的访问密码
29、 -keypass 用于设置特定别名条目的私钥保护密码
30、 -dname 用来填写证书持有者的身份信息
31、 查看密钥库内所有证书的完整详情
32、 显示某个具体证书的详细资料
33、 将指定别名对应的证书导出为外部文件
34、 使用 -file 参数指定导出证书的文件名
35、 从密钥库中删除某一别名条目
36、 修改密钥库中某一条目的密码口令
37、 将已签发的数字证书导入到本地密钥库中
以上就是CAS单点登录证书生成的详细内容,更多请关注创想鸟其它相关文章!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/209155.html
 微信扫一扫
 支付宝扫一扫