为什么要使用elk?简单来说,elk栈(elasticsearch、logstash、kibana)是一个强大的日志分析和管理工具组合,可以帮助我们高效地收集、存储、搜索和可视化日志数据。下面我将简单地介绍一下elk的架构,并详细说明如何在mac和linux系统上配置elk环境。windows系统的配置大致相同,但前提是大家都已经安装了jdk1.8及以上版本。

在环境配置中,主要介绍了Mac和Linux的配置,Windows系统的配置步骤基本相似,当然,前提是大家都已经安装了JDK1.8及以上版本。
[root@VM_234_23_centos ~]# java -versionjava version "1.8.0_161"Java(TM) SE Runtime Environment (build 1.8.0_161-b12)Java HotSpot(TM) 64-Bit Server VM (build 25.161-b12, mixed mode)
ElasticSearch
Mac安装和运行:
brew install elasticsearchelasticsearch
Linux安装和运行:
从Elasticsearch的官方地址下载(也可以下载完,通过FTP等工具传输到服务器上)。如果是.gz文件,通过tar进行解压缩,然后进入bin目录下运行软件。
[root@VM_234_23_centos app]# curl -L -O https://artifacts.elastic.co/downloads/elasticsearch/elasticsearch-6.2.4.tar.gz[root@VM_234_23_centos app]# tar -zxvf elasticsearch-6.2.4.tar.gz[root@VM_234_23_centos app]# cd elasticsearch-6.2.4[root@VM_234_23_centos elasticsearch-6.2.4]# ./bin/elasticsearch
Logstash
软件安装:
Mac安装:
brew install logstash
Linux安装:
[root@VM_234_23_centos app]# curl -L -O https://artifacts.elastic.co/downloads/logstash/logstash-6.3.2.tar.gz[root@VM_234_23_centos app]# tar -zxvf logstash-6.3.2.tar.gz
修改配置文件:
vim /etc/logstash.conf
conf文件中指定要使用的插件,并配置对应的Elasticsearch的hosts。
input { stdin { } }output { elasticsearch { hosts => ["localhost:9200"] } stdout { codec => rubydebug }}
运行:
bin/logstash -f logstash.conf
访问http://localhost:9600/:
{ "host": "=-=", "version": "6.2.4", "http_address": "127.0.0.1:9600", "id": "5b47e81f-bdf8-48fc-9537-400107a13bd2", "name": "=-=", "build_date": "2018-04-12T22:29:17Z", "build_sha": "a425a422e03087ac34ad6949f7c95ec6d27faf14", "build_snapshot": false}
在Elasticsearch的日志中,也能看到Logstash正常加入的日志。
[2018-08-16T14:08:36,436][INFO ][o.e.c.m.MetaDataIndexTemplateService] [f2s1SD8] adding template [logstash] for index patterns [logstash-*]
看到这种返回值,表示已经成功安装和启动。
踩坑:
在运行的那一步,有可能遇到内存分配错误。
Java HotSpot(TM) 64-Bit Server VM warning: INFO: os::commit_memory(0x00000000c5330000, 986513408, 0) failed; error='Cannot allocate memory' (errno=12)
这个错误很明显就是内存不足。由于个人购买的是PHP中文网1G内存的服务器(如果是壕,请随意购买更高的配置=-=),已经运行了Elasticsearch,导致Logstash分配不到足够的内存,所以最后要修改一下jvm配置。
[root@VM_234_23_centos logstash-6.3.2]# cd config/[root@VM_234_23_centos config]# lltotal 28-rw-r--r-- 1 root root 1846 Jul 20 14:19 jvm.options-rw-r--r-- 1 root root 4466 Jul 20 14:19 log4j2.properties-rw-r--r-- 1 root root 8097 Jul 20 14:19 logstash.yml-rw-r--r-- 1 root root 3244 Jul 20 14:19 pipelines.yml-rw-r--r-- 1 root root 1696 Jul 20 14:19 startup.options[root@VM_234_23_centos config]# vim jvm.options
将-Xms1g -Xmx1g修改为:
-Xms256m-Xmx256m
然后就能正常启动了。
Kibana
软件安装:
Mac安装:
brew install kibana
Linux安装,官方下载地址:
[root@VM_234_23_centos app]# curl -L -O https://artifacts.elastic.co/downloads/kibana/kibana-6.3.2-linux-x86_64.tar.gz
在这一步,有可能下载速度奇慢,所以我本地下载好之后,通过rz命令传输到服务器。
[root@VM_234_23_centos app]# rzrz waiting to receive.Starting zmodem transfer. Press Ctrl+C to cancel.Transferring kibana-6.3.2-linux-x86_64.tar.gz... 100% 200519 KB 751 KB/sec 00:04:27 0 Errors[root@VM_234_23_centos app]# tar -zxvf kibana-6.3.2-linux-x86_64.tar.gz
修改配置:
启动:
[root@VM_234_23_centos kibana]# ./bin/kibana
界面显示了这么多功能,下面通过整合SLF4J+LogBack来实现日志的收集和可视化。
整合Spring+Logstash
修改logstash.conf后,重新启动Logstash:
input { # stdin { } tcp { # host:port就是上面appender中的 destination, # 这里其实把logstash作为服务,开启9250端口接收logback发出的消息 host => "127.0.0.1" port => 9250 mode => "server" tags => ["tags"] codec => json_lines } }output { elasticsearch { hosts => ["localhost:9200"] } stdout { codec => rubydebug }}
在Java应用中引用依赖:
net.logstash.logback logstash-logback-encoder 5.2
在Logback.xml中配置日志输出:
localhost:9250 {"appname":"ye_test"}
由于我在第一步骤中,没有指定对应的index,所以在服务启动的时候,日志采集器Logstash帮我自动创建了logstash-timestamp的index。
在Kibana中添加index索引:
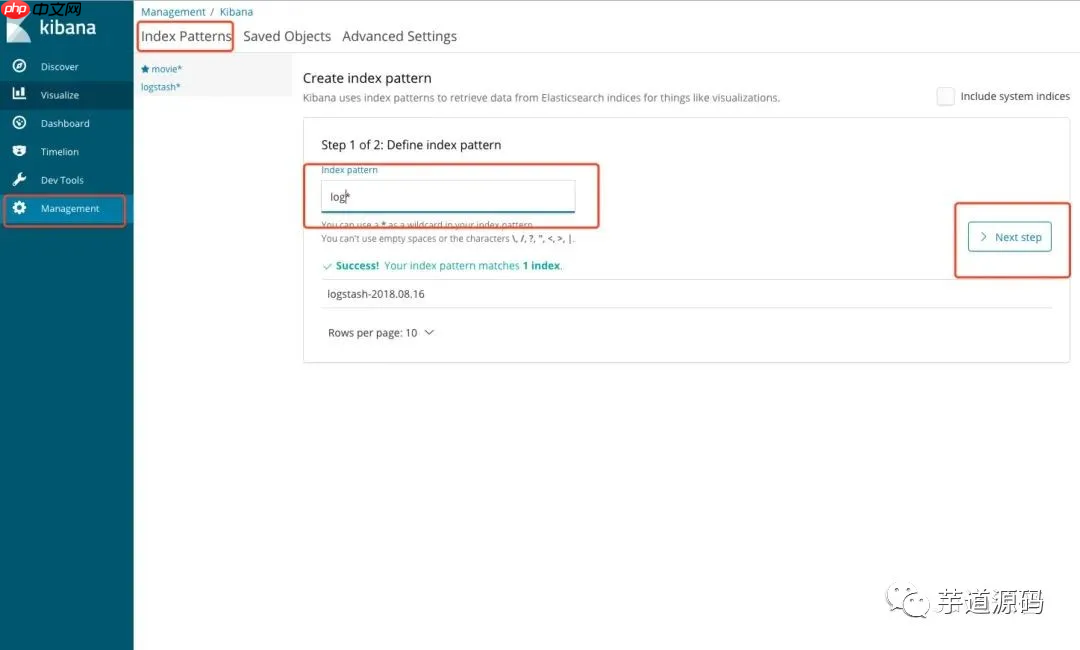
在左边Discover中查看索引信息:
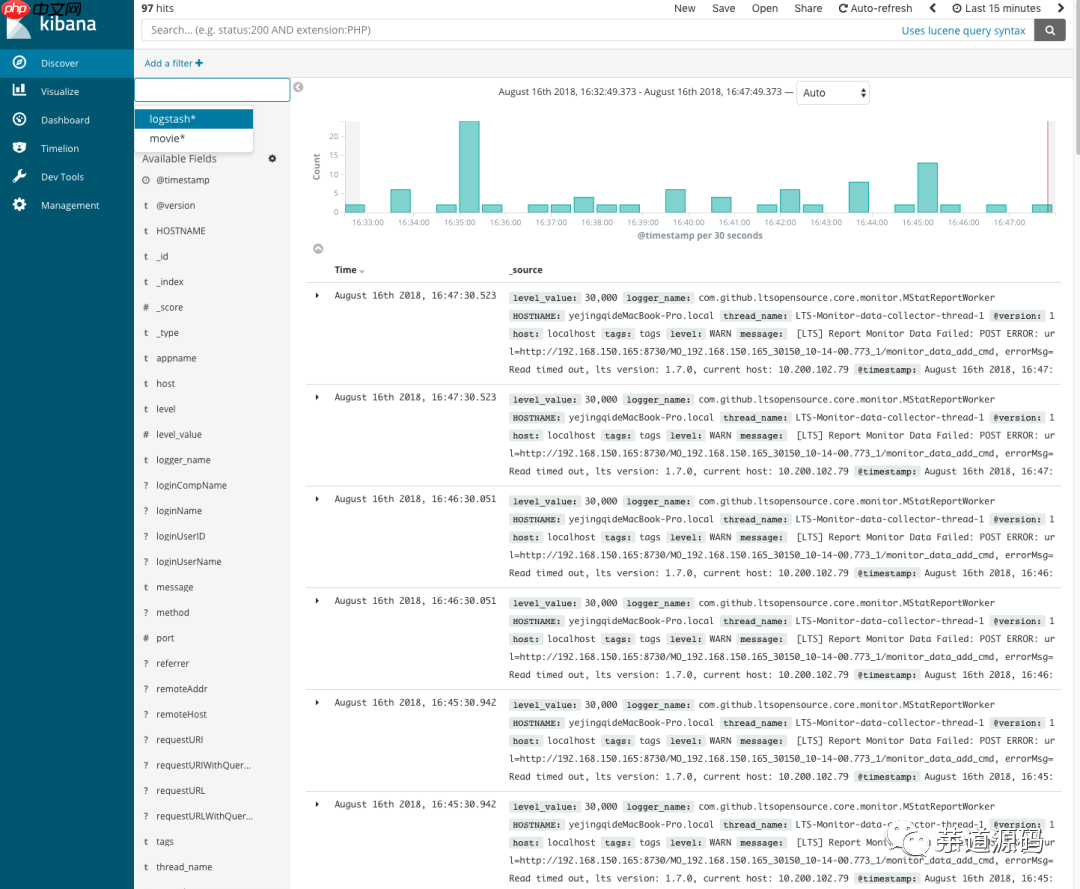
添加可视化图表Visualize:
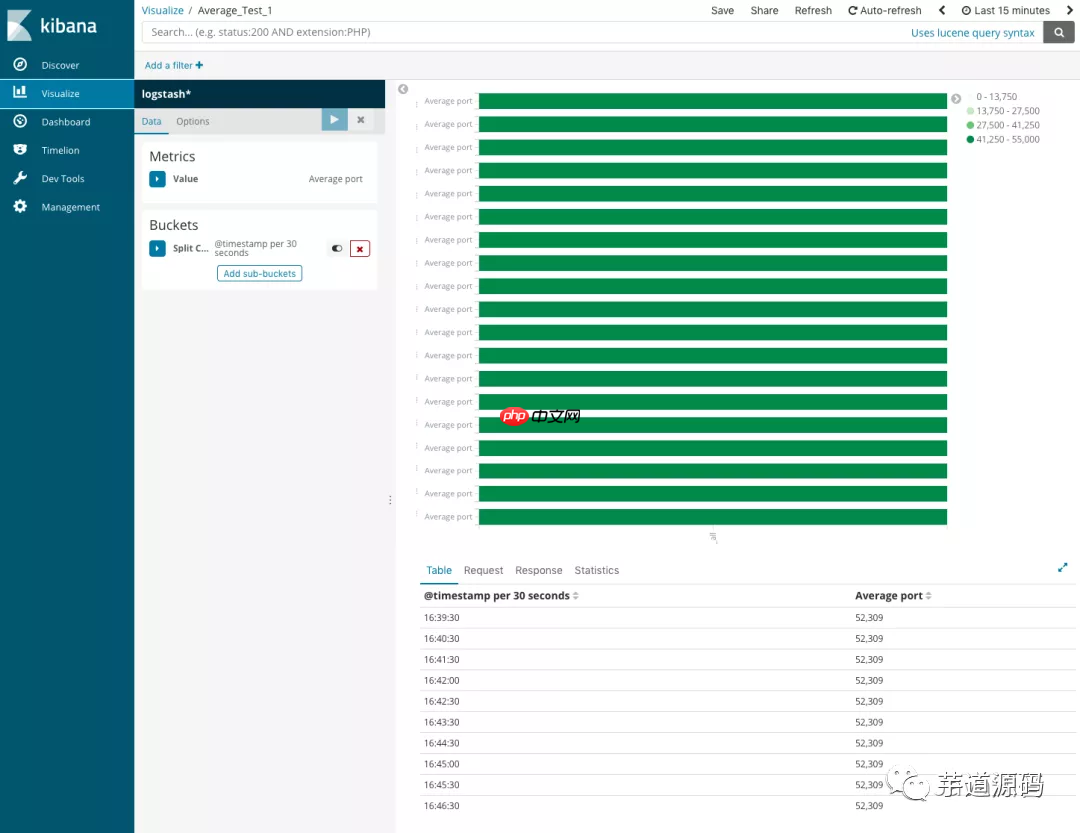
还有更多功能还在探索中,首先环境搭起来才会用动力继续去学习。
踩坑记录:
启动报错原因:不能使用Root权限登录
解决方案:切换用户
[root@VM_234_23_centos ~]# groupadd es[root@VM_234_23_centos ~]# useradd es -g es -p es[root@VM_234_23_centos ~]# chown es:es /home/app/elasticsearch/# 切换用户,记得su - ,这样才能获得环境变量[root@VM_234_23_centos ~]# sudo su - es
错误原因:使用非 root用户启动ES,而该用户的文件权限不足而被拒绝执行。
解决方法:chown -R 用户名:用户名 文件(目录)名
例如:chown -R abc:abc searchengine 再启动ES就正常了。
Elasticsearch启动后报Killed:
[2018-07-13T10:19:44,775][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [aggs-matrix-stats][2018-07-13T10:19:44,779][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [analysis-common][2018-07-13T10:19:44,780][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [ingest-common][2018-07-13T10:19:44,780][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [lang-expression][2018-07-13T10:19:44,780][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [lang-mustache][2018-07-13T10:19:44,780][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [lang-painless][2018-07-13T10:19:44,780][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [mapper-extras][2018-07-13T10:19:44,780][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [parent-join][2018-07-13T10:19:44,780][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [percolator][2018-07-13T10:19:44,780][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [rank-eval][2018-07-13T10:19:44,781][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [reindex][2018-07-13T10:19:44,781][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [repository-url][2018-07-13T10:19:44,781][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [transport-netty4][2018-07-13T10:19:44,781][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [tribe][2018-07-13T10:19:44,781][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-core][2018-07-13T10:19:44,781][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-deprecation][2018-07-13T10:19:44,781][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-graph][2018-07-13T10:19:44,781][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-logstash][2018-07-13T10:19:44,782][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-ml][2018-07-13T10:19:44,782][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-monitoring][2018-07-13T10:19:44,782][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-rollup][2018-07-13T10:19:44,782][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-security][2018-07-13T10:19:44,782][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-sql][2018-07-13T10:19:44,782][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-upgrade][2018-07-13T10:19:44,782][INFO ][o.e.p.PluginsService ] [f2s1SD8] loaded module [x-pack-watcher][2018-07-13T10:19:44,783][INFO ][o.e.p.PluginsService ] [f2s1SD8] no plugins loadedKilled
修改config目录下的jvm.options,将堆的大小设置小一点。
# Xms represents the initial size of total heap space# Xmx represents the maximum size of total heap space-Xms512m-Xmx512m
虚拟内存不足:
[2018-07-13T14:02:06,749][DEBUG][o.e.a.ActionModule ] Using REST wrapper from plugin org.elasticsearch.xpack.security.Security[2018-07-13T14:02:07,249][INFO ][o.e.d.DiscoveryModule ] [f2s1SD8] using discovery type [zen][2018-07-13T14:02:09,173][INFO ][o.e.n.Node ] [f2s1SD8] initialized[2018-07-13T14:02:09,174][INFO ][o.e.n.Node ] [f2s1SD8] starting ...[2018-07-13T14:02:09,539][INFO ][o.e.t.TransportService ] [f2s1SD8] publish_address {10.105.234.23:9300}, bound_addresses {0.0.0.0:9300}[2018-07-13T14:02:09,575][INFO ][o.e.b.BootstrapChecks ] [f2s1SD8] bound or publishing to a non-loopback address, enforcing bootstrap checksERROR: [1] bootstrap checks failed[1]: max virtual memory areas vm.max_map_count [65530] is too low, increase to at least [262144][2018-07-13T14:02:09,621][INFO ][o.e.n.Node ] [f2s1SD8] stopping ...[2018-07-13T14:02:09,726][INFO ][o.e.n.Node ] [f2s1SD8] stopped[2018-07-13T14:02:09,726][INFO ][o.e.n.Node ] [f2s1SD8] closing ...[2018-07-13T14:02:09,744][INFO ][o.e.n.Node ] [f2s1SD8] closed
需要修改虚拟内存的大小(在root权限下)。
[root@VM_234_23_centos elasticsearch]# vim /etc/sysctl.conf# 插入下列代码后保存退出vm.max_map_count=655360[root@VM_234_23_centos elasticsearch]# sysctl -p# 最后重启Elasticsearch
以上就是SpringBoot 配置 ELK 环境的详细内容,更多请关注创想鸟其它相关文章!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/28104.html
 微信扫一扫
 支付宝扫一扫