Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $YECBGYFECGEAFWHA as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2

Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $BBWFDDBHHYHDXXAB as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2
linux之Centos7系统加固知识点小结_创想鸟

linux之Centos7系统加固知识点小结

本文主要给大家详细介绍了linuxcentos7系统加固的相关知识点,希望能帮助到大家。

注意:此教程的云服务器以centos7以上为例,云服务器于阿里云购买

其他服务商的云服务器配置大同小异

建议:linux的服务器不建议安装图形化工具,因为占内存,占带宽,占资源,弊远大于利

手动更新系统:

yum -y update

防火墙配置:

service firewalld start //启动防火墙
systemctl enable firewalld.service //开机自启

selinux配置:

vim /etc/selinux/config

修改:

SELINUX=enforcing //设置强制模式
reboot //重启生效

ssh配置:(防暴力破解)

useradd normal //创建一个系统用户,设置只能通过这个用户远程登录系统
vim /etc/ssh/sshd_config

修改:

Port 2000 //端口必须大于1024
Protocol 2 //没有的话就添加,有就不用
PermitEmptyPasswords no //禁止空密码登录
X11Forwarding no //禁止端口转发
PermitRootLogin no //禁止root用户登录
MaxAuthTries 3 //允许三次尝试
LoginGraceTime 20 //在20秒内不能完成登录,则断开连接
AllowUsers normal //添加,只允许这个用户远程登录

保存退出,重启ssh

service sshd restart

防火墙开启ssh端口

firewall-cmd –zone=public –add-port=2000/tcp –permanent
firewall-cmd –reload

selinux开启ssh端口

yum -y install policycoreutils-python //安装selinux端口管理工具
semanage port -a -t ssh_port_t -p tcp 2000 //添加端口
semanage port -l |grep ssh //查看selinux开启的ssh端口
service sshd restart

防止IP SPOOF攻击

vim /etc/host.conf

末尾添加

nospoof on

禁止被ping

vim /etc/sysctl.conf

有则修改,无则添加

net.ipv4.icmp_echo_ignore_all=0

保存配置

sysctl -p

防火墙禁止被ping

firewall-cmd –permanent –add-rich-rule=’rule protocol value=icmp drop’
firewall-cmd –reload

无涯·问知 无涯·问知

无涯·问知,是一款基于星环大模型底座,结合个人知识库、企业知识库、法律法规、财经等多种知识源的企业级垂直领域问答产品

无涯·问知 40 查看详情 无涯·问知

注意:也可以在阿里云控制台的安全组规则,删除允许ICMP协议的规则

每十多天更新一次系统,删除没有用到的软件,清除yum缓存

crontab -e

以下内容按需修改

0 0 */10 * * yum update -y
0 0 */11 * * yum autoremove -y
0 0 */12 * * yum clean all

防火墙禁止端口扫描(centos7无效,端口还是被扫描出来了,不知道centos7以下是否生效)

iptables -F #清除防火墙策略
iptables -A INPUT -p tcp –tcp-flags ALL FIN,URG,PSH -j Drop
iptables -A INPUT -p tcp –tcp-flags SYN,RST SYN,RST -j Drop
iptables -A INPUT -p tcp –tcp-flags SYN,FIN SYN,FIN -j Drop
iptables -A INPUT -p tcp –tcp-flags SYN,SYN –dport 80 -j Drop

卸载阿里云的云盾(安骑士),因为服务器本来就内存紧张,云盾弊大于利,卸载

wget http://update.aegis.aliyun.com/download/uninstall.sh
chmod +x uninstall.sh
./uninstall.sh
wget http://update.aegis.aliyun.com/download/quartz_uninstall.sh
chmod +x quartz_uninstall.sh
./quartz_uninstall.sh
pkill aliyun-service
rm -fr /etc/init.d/agentwatch /usr/sbin/aliyun-service
rm -rf /usr/local/aegis*

注意:卸载完成后,可以删除以上两个脚本文件。如果无法wget到文件,请联系站长索要!

屏蔽云盾IP,云盾会定期扫描服务器模拟黑客攻击

vim shield_ip.sh

添加如下内容:

#!/bin/bash
echo “开始屏蔽云盾扫描云服务器的IP”
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.201.0/28″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.201.16/29″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.201.32/28″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.225.192/29″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.225.200/30″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.225.184/29″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.225.183/32″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.225.206/32″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.225.205/32″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.225.195/32″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”140.205.225.204/32″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”106.11.224.0/26″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”106.11.224.64/26″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”106.11.224.128/26″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”106.11.224.192/26″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”106.11.222.64/26″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”106.11.222.128/26″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”106.11.222.192/26″ drop’
firewall-cmd –permanent –add-rich-rule=’rule family=ipv4 source address=”106.11.223.0/26″ drop’
firewall-cmd –reload

保存退出

chmod +x shield_ip.sh
./shield_ip.sh

注意:这些IP地址段来源于阿里云官方给的云盾服务器IP,来源:(https://help.aliyun.com/knowledge_detail/37436.html)

编码设置:

vim /etc/locale.conf

删除原有,添加如下内容:

LANG=zh_CN.utf8 //中文界面
LC_MESSAGES=en_US.utf8 //英文提示

reboot //重启生效

进入阿里云控制台,云服务器ECS–>安全组–>配置规则–>添加安全组规则

安全组添加ssh端口,否则外网是无法进入的,包括ftp和apache的端口不在安全组开放的话

下载xshell远程登录软件,normal用户远程登录至linux系统,xshell的使用不再赘述,登录成功后

su – root //提权

注意:在阿里云控制台远程连接登录系统后,不能以任何用户一直处于登录状态,使用系统完后,必须退出用户登录,界面保持在需要输入用户名的界面

如:在阿里云控制台登录(而不是xshell登录),退出用户登录命令

logout //exit也可以

注意:root用户的话必须退出两次才可以

最后:在阿里云控制台–>安全(云盾)–>态势感知–>开启态势感知服务–>设置邮箱或短信提醒

相关推荐:

Centos7安装和配置Mysql5.7的方法分享

centos7上elastic search安装详解

Centos7在Linux下安装Mysql5.7.19的教程(图)

以上就是linux之Centos7系统加固知识点小结的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/283814.html

(0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫

分析composer怎么做到仅仅更新自动加载?
上一篇 2025年11月4日 17:40:37
餐饮类视频号怎么投放?视频号投放有什么要求?
下一篇 2025年11月4日 17:40:50

相关推荐

  • 如何在Linux中进程替换 Linux

    <img src="https://img.php.cn/upload/article/000/969/633/175729116271538.jpeg" alt="如何在linux中进程替换 linux 在Linux系统中,进程替换的核心机制在于利用 exec …

    用户投稿 2026年9月21日
    000
  • Linux查看系统日志的常用命令

    答案是查看Linux日志需综合使用journalctl、dmesg、tail、grep等工具。journalctl用于systemd系统集中查询服务及内核日志,支持时间、优先级、字段等多维度过滤;dmesg专注内核启动与硬件问题;tail -f实时监控日志动态;cat、grep、less结合正则和管…

    用户投稿 2026年9月21日
    000
  • Workerman服务启动失败的排查步骤

    workerman服务启动失败的排查步骤如下:1. 检查配置文件,确保无语法错误;2. 查看系统日志,寻找错误线索;3. 检查端口占用情况,确保端口未被占用;4. 调整文件权限,确保workerman有足够权限;5. 检查php环境,确保版本兼容且扩展已安装。 关于Workerman服务启动失败的排…

    2026年9月21日
    200
  • Linux目录结构与Windows目录结构对比

    Linux采用单一树状结构,所有文件系统挂载于根目录/下,如/home、/etc;Windows以C:\、D:\等独立盘符划分,无统一根节点。2. Linux将配置集中于/etc,用户数据存于/home,系统文件在/bin、/usr等,配置明文可编辑;Windows程序装在Program Files…

    用户投稿 2026年9月21日
    100
  • 数据库运维开发环境的调试模式演进

    数据库运维开发环境的调试模式演进数据库运维开发环境的调试模式演进数据库运维开发环境的调试模式演进数据库运维开发环境的调试模式演进

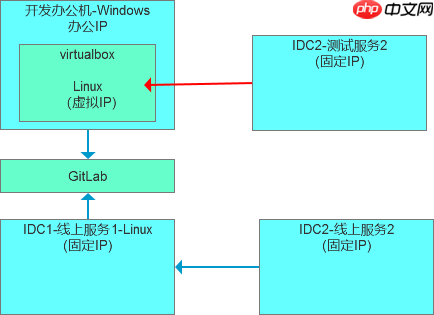
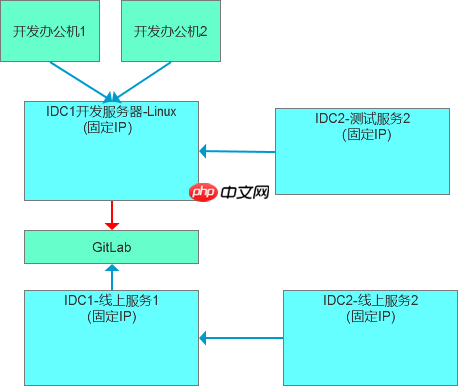
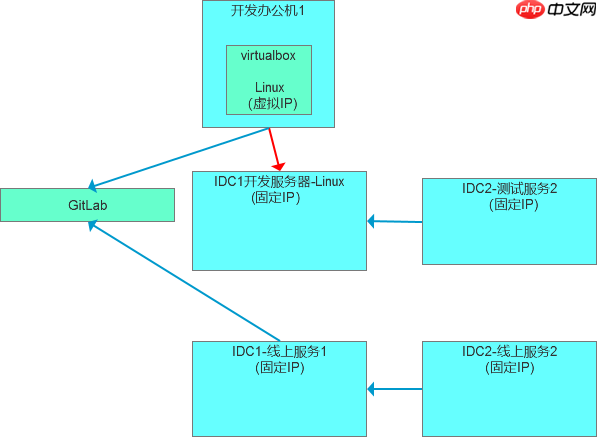
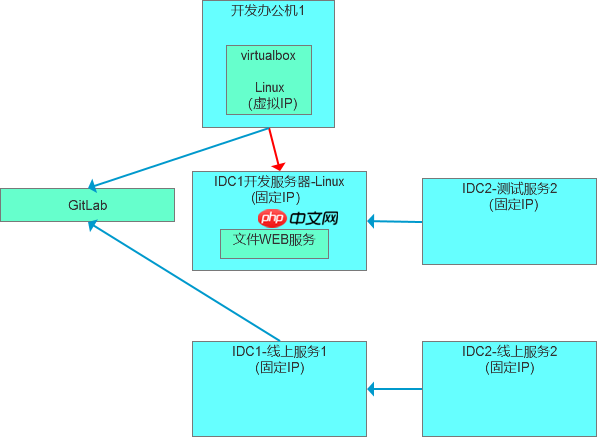
    这是学习笔记的第2393篇文章。 昨日,同事反馈了一个问题,原本的办公机环境中的虚拟机可以将办公机的IP暴露出来,提供数据库运维的API服务。例如,办公机的IP为192.168.10.100,而使用VirtualBox的虚拟机采用主机模式,其IP可能为192.168.56.100,那么192.168…

    2026年9月21日 用户投稿
    100
  • linux内核定时器实验

    linux内核定时器实验linux内核定时器实验linux内核定时器实验linux内核定时器实验

    大家好,又见面了,我是你们的朋友全栈君。 文章目录一、linux时间管理和内核定时器简介1.内核时间管理简介2.内核定时器简介1.init_timer 函数2.add_timer 函数3.del_timer 函数4.del_timer_sync 函数5.mod_timer 函数3.linux内核短延…

    2026年9月21日 用户投稿
    000
  • VSCode编写Java代码方法_VSCode搭建Java开发环境实战教程

    答案:在VSCode中配置Java开发环境需安装JDK并设置环境变量,再安装VSCode及Java扩展包,即可实现Java项目的创建、编写、运行与调试。它轻量、启动快,支持多语言和丰富扩展,集成Maven/Gradle,适合日常开发。 在VSCode里编写Java代码,说白了,就是把这个轻量级的代码…

    2026年9月21日
    100
  • Linux interfaces 虚拟网络类型了解01

    Linux interfaces 虚拟网络类型了解01Linux interfaces 虚拟网络类型了解01Linux interfaces 虚拟网络类型了解01Linux interfaces 虚拟网络类型了解01

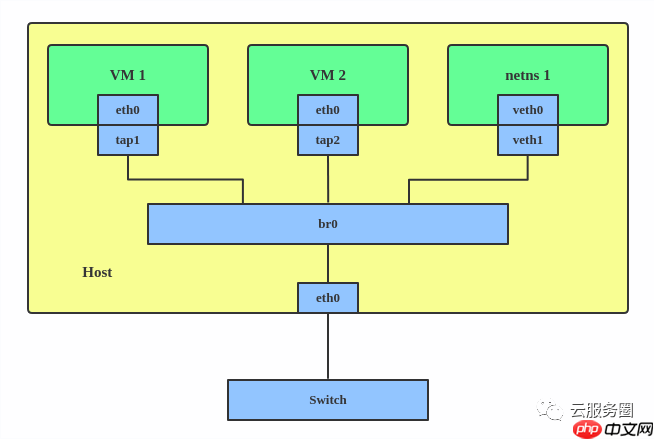
    在osi模型的定义中,数据链路层和物理层,以及传输层和网络层执行的任务在概念上相似:它们都提供了数据传输的方式,即沿着特定路径将数据从源点传输到目的地的方法。然而,数据链路层和物理层负责跨物理路径的通信服务,而传输层和网络层则提供由多个数据链路组成的逻辑路径或虚拟路径的通信服务。 Bridge操作指…

    2026年9月21日 用户投稿
    100
  • VSCode侧边栏怎么去掉_VSCode侧边栏隐藏教程

    隐藏VSCode侧边栏可通过Ctrl + B(Windows/Linux)或Cmd + B(macOS)快捷键快速切换,也可通过菜单栏“视图 > 外观 > 切换侧边栏可见性”或命令面板执行“View: Toggle Sidebar Visibility”实现。推荐使用快捷键操作,效率最高…

    2026年9月21日
    100
  • 如何限制Linux用户cron任务 /etc/cron.deny使用技巧

    如何限制Linux用户cron任务 /etc/cron.deny使用技巧如何限制Linux用户cron任务 /etc/cron.deny使用技巧如何限制Linux用户cron任务 /etc/cron.deny使用技巧如何限制Linux用户cron任务 /etc/cron.deny使用技巧

    要限制linux用户执行cron任务,可编辑/etc/cron.deny文件,每行添加一个需禁止的用户名,保存后立即生效;若需更细粒度控制,可使用pam_time模块;此外,还可通过sudoers文件、chroot环境、linux capabilities、apparmor或selinux等方法限制…

    2026年9月21日 用户投稿
    200
  • MySQL用户权限体系配置思路_Sublime中编辑多用户分权管理脚本

    MySQL用户权限体系配置思路_Sublime中编辑多用户分权管理脚本MySQL用户权限体系配置思路_Sublime中编辑多用户分权管理脚本MySQL用户权限体系配置思路_Sublime中编辑多用户分权管理脚本MySQL用户权限体系配置思路_Sublime中编辑多用户分权管理脚本

    最小权限原则是mysql用户权限配置的核心,确保每个用户仅拥有必要权限以提升安全性与可维护性。1.明确需求:根据用户角色分配如只读、增删改查或结构修改权限;2.创建用户并编写sql脚本进行权限管理,替代手动输入命令,提高效率与一致性;3.使用sublime text等编辑器提升脚本编写效率,利用语法…

    2026年9月21日 用户投稿
    100
  • Linux目录结构学习常见问题汇总

    Linux目录结构学习常见问题汇总Linux目录结构学习常见问题汇总Linux目录结构学习常见问题汇总Linux目录结构学习常见问题汇总

    Linux只有一个根目录,所有设备挂载于此,形成统一树状结构。根目录下各路径分工明确:/bin和/sbin分别存放用户与管理员命令;/etc集中配置文件;/home为用户家目录;/var存储日志等动态数据;/tmp用于临时文件;/usr存放系统程序,/usr/local供手动安装软件;/dev包含设…

    2026年9月21日 用户投稿
    100
  • 如何备份VSCode的全部设置和扩展?

    备份VSCode全部设置和扩展需保存配置文件与扩展目录;2. 配置文件位于各系统指定路径的User文件夹内,包含settings.json和keybindings.json;3. 通过code –list-extensions导出扩展列表并用xargs批量重装可恢复扩展;4. 推荐直接复…

    2026年9月21日
    100
  • 有趣的操作系统:文件IO和网络IO

    一、从i/o开始 在学习和使用计算机的过程中,i/o(输入/输出)是不可避免的一个概念,指的是操作、程序或设备与计算机之间发生的数据传输过程。 对于计算机来说,I/O操作和计算处理是其两大核心任务,其中大部分时间都用于执行I/O操作。I/O操作包括硬件和软件两部分,即I/O设备和I/O子系统。 I/…

    2026年9月21日
    100
  • Linux中如何查看进程状态_Linux进程状态查看的详细方法

    掌握Linux进程查看方法可高效管理程序,常用ps aux或ps -ef查看进程快照,top和htop实时监控,/proc/PID/目录下获取详细状态,pgrep和pidof快速定位PID。 在Linux系统中,查看进程状态是系统管理和故障排查中的基本操作。掌握多种方法可以更高效地监控和管理运行中的…

    2026年9月21日
    1300
  • Linux如何恢复被删除的用户数据

    恢复Linux被删数据需立即停用磁盘并使用photorec或extundelete等工具,结合快照或备份可提高恢复成功率。 恢复Linux中被删除的用户数据,并非易事,但并非完全不可能。可能性取决于数据被删除的方式、删除后系统是否被继续使用,以及是否采取了合适的预防措施。核心在于理解数据删除的机制,…

    2026年9月21日
    300
  • mysql安装后如何优化配置文件

    答案:优化MySQL配置需先定位配置文件,再根据硬件和业务调整内存、InnoDB、连接等核心参数。具体包括设置innodb_buffer_pool_size为物理内存50%~70%,合理配置日志参数与连接数,启用慢查询日志,并使用工具辅助调优,避免过度配置,确保稳定高效。 MySQL 安装后,优化配…

    2026年9月21日
    100
  • Linux怎么列出系统中已安装的deb包

    使用dpkg -l或apt list –installed可列出已安装的.deb包,前者结合grep ^ii过滤已安装项,后者输出更清晰,两者均支持重定向保存到文件。 在Linux系统中,特别是基于Debian的发行版(如Ubuntu),可以使用命令行工具列出已安装的.deb包。最常用的…

    2026年9月21日
    000
  • VSCode的括号匹配功能如何自定义?

    可通过 settings.json 自定义括号高亮的边框和背景色;2. 用 editor.matchBrackets 控制是否启用高亮;3. 启用 bracketPairColorization 可为嵌套括号着色;4. 使用 Ctrl/Cmd + Shift + 快速跳转配对括号。 VSCode 的…

    2026年9月21日
    100
  • Linux如何使用dnf安装软件包

    dnf是Fedora、CentOS Stream和RHEL 8+的默认包管理工具,用于安装、更新、删除软件包。1. 安装单个包:sudo dnf install package_name,如htop;2. 安装多个包:sudo dnf install vim curl;3. 从本地.rpm文件安装:…

    2026年9月21日
    000

发表回复

登录后才能评论
关注微信