security affairs 网站报道,安全专家发现了一种新的 windows ntlm 中继攻击,名为 dfscoerce,它使攻击者能够控制 windows 域。
 DFSCoerce 攻击利用分布式文件系统 (DFS):命名空间管理协议 (MS-DFSNM) 来实现对 Windows 域的完全控制。分布式文件系统 (DFS):命名空间管理协议通过 RPC 接口管理 DFS 配置。
安全研究员 Filip Dragovic 发布了一个新的 NTLM 中继攻击的概念验证脚本,该脚本基于 PetitPotam 漏洞,并利用 MS-DFSNM 协议而非 MS-EFSRPC。
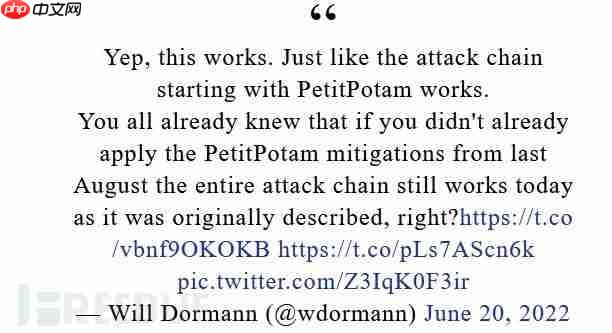
 CERT/CC 的知名专家 Will Dormann 确认,该攻击可能使威胁攻击者能够从域控制器获取 Ticket Granting Ticket (TGT)。
 为了防范此类攻击,研究人员建议遵循微软关于缓解 PetitPotam NTLM 中继攻击的建议,例如在域控制器上禁用 NTLM,启用身份验证扩展保护 (EPA) 和签名功能,以及关闭 AD CS 服务器上的 HTTP。
参考文章:
 奇域
奇域是一个专注于中式美学的国风AI绘画创作平台
 30 查看详情

https://www.php.cn/link/373590403f80d686f78b18a45ddd22ef
 精彩推荐


以上就是新的DFSCoerce NTLM中继攻击允许攻击者控制Windows域的详细内容,更多请关注创想鸟其它相关文章!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/392167.html
 微信扫一扫
 支付宝扫一扫