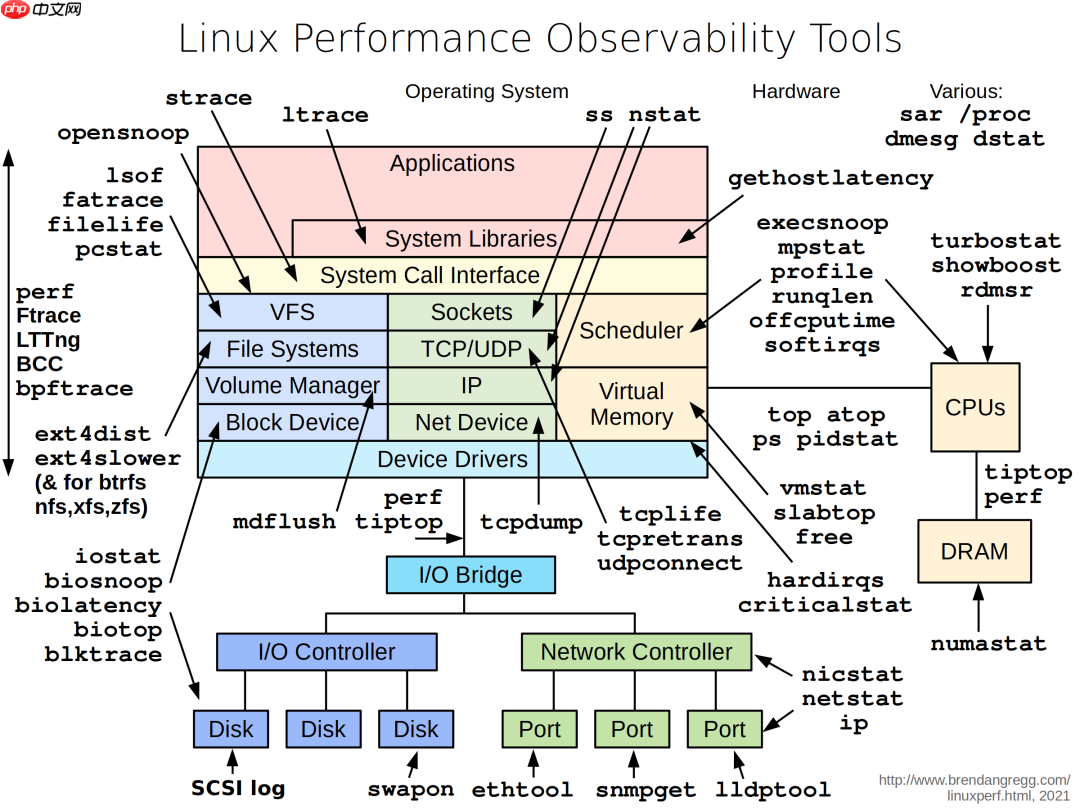
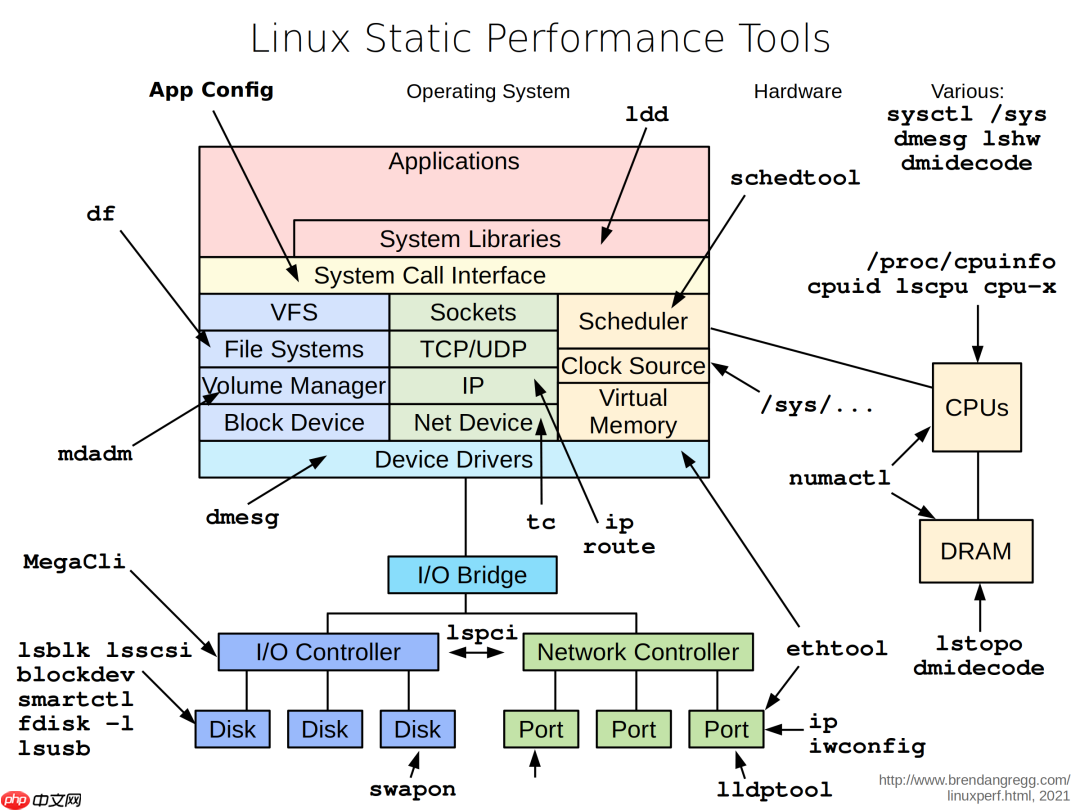
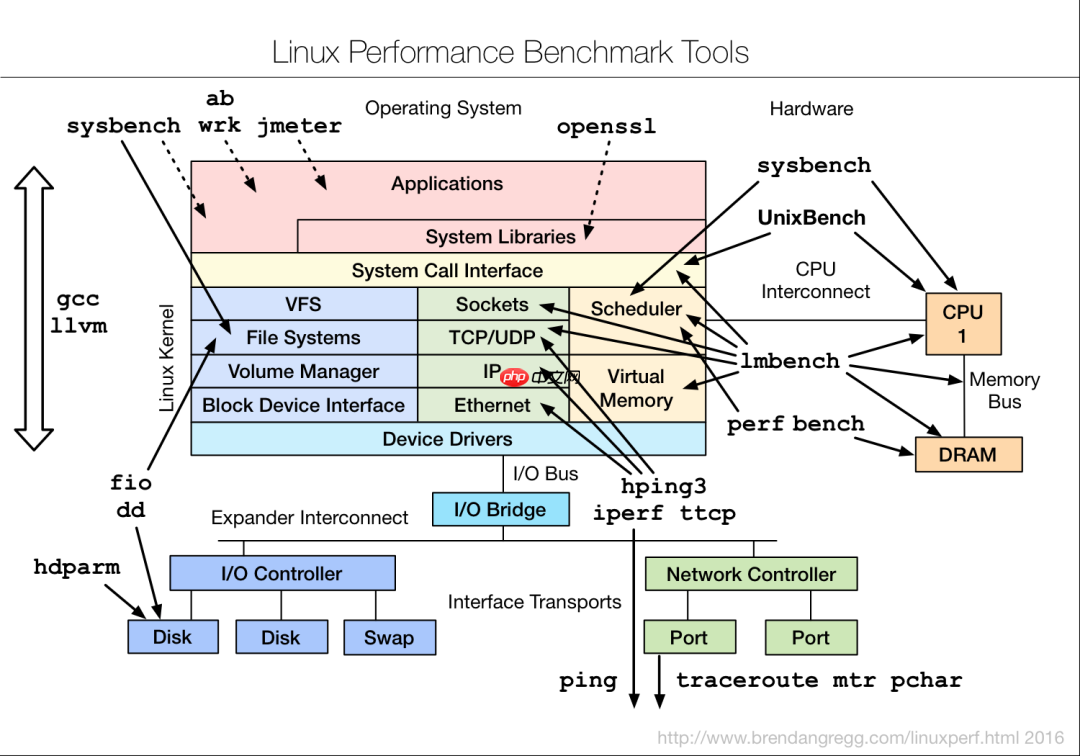
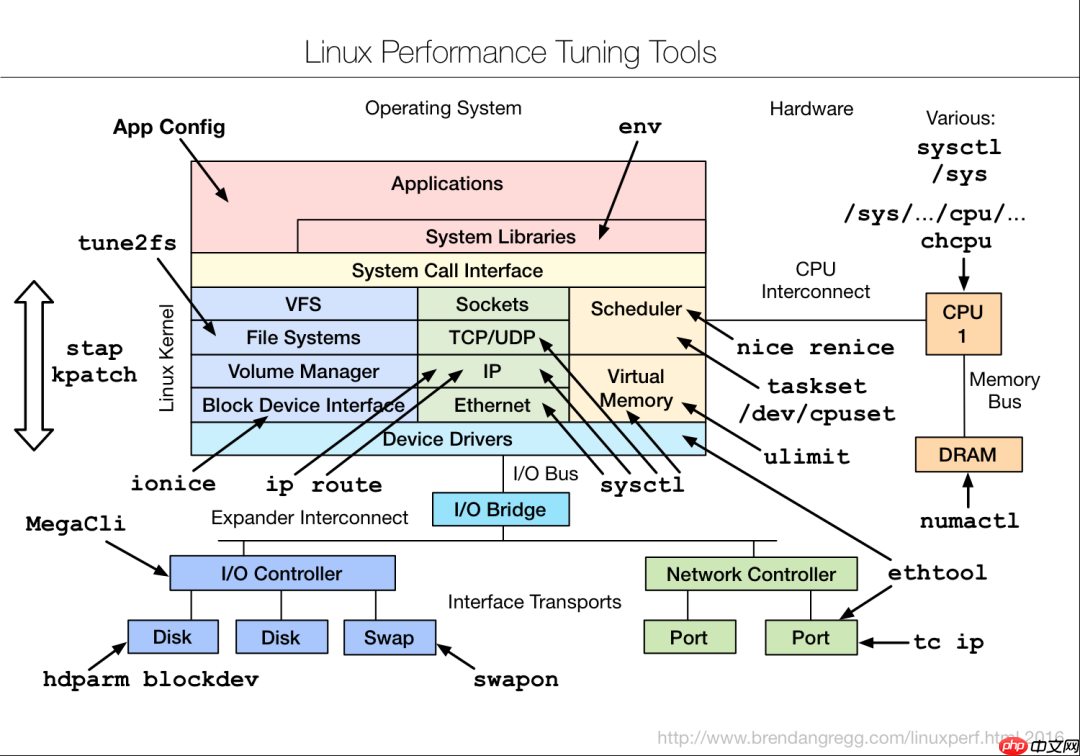
使用lsof命令是查看Linux进程打开文件最直接的方法,通过lsof -p PID可列出指定进程的所有打开文件,包括常规文件、目录、网络套接字等,结合/proc文件系统和ss等工具可进一步分析文件描述符使用情况,有效识别和防范文件句柄泄露问题。

要查看Linux进程打开了哪些文件,最直接且常用的方法是使用
lsof
命令配合进程ID(PID)。这个工具能详细列出特定进程所使用的所有文件描述符,包括常规文件、目录、网络套接字、管道以及设备文件等,为我们提供一个清晰的资源使用快照。
解决方案
当我需要深入了解一个进程究竟在和哪些文件交互,或者排查资源占用问题时,
lsof
(list open files)几乎是我的第一选择。它的强大之处在于能够从系统层面,以进程为中心,展现其所有打开的文件描述符。
具体操作起来,你需要知道目标进程的PID。获取PID的方法有很多,最常见的是:
# 查找特定名称的进程PIDpgrep # 或者更详细地列出进程并过滤ps aux | grep
假设我们找到了一个名为
my_service
的进程,其PID是
12345
。那么,查看它打开的所有文件,只需执行:
lsof -p 12345
执行后,你可能会看到一长串输出,每一行都代表一个打开的文件。输出的列通常包括:
COMMAND: 进程的命令名称。PID: 进程ID。USER: 运行该进程的用户。FD: 文件描述符。这是一个关键信息,它表明了文件是如何被使用的。例如,
cwd
表示当前工作目录,
txt
表示程序代码(text),
mem
表示内存映射文件,
rtd
表示根目录,
0u
、
1u
、
2u
通常对应标准输入、输出和错误,而其他数字则代表进程打开的其他文件。后缀
u
表示读写,
r
表示只读,
w
表示只写。TYPE: 文件类型,比如
REG
(常规文件),
DIR
(目录),
CHR
(字符设备),
FIFO
(命名管道),
SOCK
(套接字)。DEVICE: 设备号。SIZE/OFF: 文件大小或偏移量。NODE: 文件的inode号。NAME: 文件的完整路径或网络连接信息。
这个输出信息量巨大,有时候我需要更聚焦的视图。比如,我只想看这个进程打开的网络连接,可以加上
-i
参数:
lsof -p 12345 -i
如果你想查看某个用户打开的所有文件,而不是特定进程:
lsof -u
lsof
的灵活性和信息丰富度,让它成为Linux系统管理和故障排查中不可或缺的工具。
为什么进程会打开这么多文件?理解文件描述符的深层意义
初次接触
lsof
的人,常常会惊讶于一个看似简单的进程竟然打开了如此多的“文件”。这其实涉及到Linux系统一个核心的设计理念:“一切皆文件”。这个理念意味着,在Linux中,“文件”不仅仅是我们通常意义上的磁盘文件(如文档、图片、可执行程序),它还包括了更广泛的系统资源抽象。
一个进程在运行过程中,会打开各种各样的“文件”来完成它的工作:
标准I/O流:每个进程启动时,默认会打开三个标准文件描述符:
0
(标准输入stdin)、
1
(标准输出stdout)、
2
(标准错误stderr)。它们通常指向终端设备,但也可以重定向到其他文件或管道。程序自身和库文件:进程需要加载其可执行文件本身 (
txt
类型) 和它所依赖的共享库文件 (
mem
类型)。这些都是以文件形式存在的。配置文件和数据文件:应用程序会读取配置文件(如
/etc/nginx/nginx.conf
)、写入日志文件(如
/var/log/nginx/access.log
)、访问数据库文件等。目录:进程在文件系统中导航时,也会打开目录。
cwd
(current working directory)和
rtd
(root directory)就是典型的例子。设备文件:与硬件设备交互时,进程会打开对应的设备文件,例如
/dev/null
、
/dev/zero
、
/dev/tty
等。管道和套接字:进程间通信(IPC)机制,如命名管道(FIFO)和套接字(sockets,包括Unix域套接字和网络套接字),在Linux中也以文件描述符的形式存在。一个Web服务器会打开网络套接字来监听传入连接和处理HTTP请求。
文件描述符(File Descriptor, FD)本质上是内核为每个进程维护的一个索引,指向该进程打开的文件或其他I/O资源。它是一个非负整数。当进程需要与某个资源交互时,它不是直接操作资源本身,而是通过这个FD来间接操作。理解FD的深层意义,就是理解了Linux下进程与系统资源交互的抽象和统一性。一个进程打开的文件描述符数量,直接反映了其资源消耗和工作模式。异常高的FD数量,往往是资源泄露或配置问题的信号。
除了
lsof
,还有哪些方法可以查看进程的文件信息?
虽然
lsof
是查看进程打开文件最全面的工具,但它并非唯一。在某些特定场景下,或者当我需要从不同角度获取信息时,我会选择其他工具或方法。
一个非常直接且原始的方法是利用Linux的
/proc
文件系统。这是一个虚拟文件系统,它以文件和目录的形式提供了内核和进程的实时信息。每个运行中的进程在
/proc
目录下都有一个以其PID命名的子目录。
例如,对于PID为
12345
的进程,其相关信息位于
/proc/12345
。在这个目录下,有一个名为
fd
的子目录,它包含了该进程所有打开的文件描述符的符号链接:
 移动端无限滚动加载瀑布流
里面有2个文件夹。其中这个文件名是:finishing,是我项目还没有请求后台的数据的模拟写法。请求后台数据之后,瀑布流的js有一点点变化,放在文件名是:finished。变化在于需要穿参数到后台,和填充的内容都用后台的数据填充。看自己项目需求来。由于chrome模拟器是不允许读取本地文件json的,所以如果你要进行测试,在hbuilder打开项目就可以看到效果啦,或者是火狐浏览器。
 92 查看详情

ls -l /proc/12345/fd
执行这个命令,你会看到类似这样的输出:
lrwx------ 1 user user 64 May 10 10:00 0 -> /dev/pts/0lrwx------ 1 user user 64 May 10 10:00 1 -> /dev/pts/0lrwx------ 1 user user 64 May 10 10:00 2 -> /dev/pts/0lr-x------ 1 user user 64 May 10 10:00 3 -> /path/to/some/config.conflrwx------ 1 user user 64 May 10 10:00 4 -> socket:[123456]
每一行都显示了一个文件描述符(目录中的文件名,如
0
,
1
,
2
,
3
,
4
),以及它实际指向的资源路径。通过
ls -l
命令,我们可以清晰地看到文件描述符与实际文件或资源的映射关系。这种方法在需要快速检查某个特定FD指向何处时非常有用,而且它不依赖于
lsof
这个外部工具(尽管
lsof
内部也大量使用了
/proc
文件系统)。
此外,对于网络相关的“文件”(套接字),
netstat
或
ss
命令是更专业的选择。虽然它们不直接列出所有文件描述符,但能详细展示进程的网络连接情况,这对于排查网络服务问题至关重要。
# 使用 ss 查看所有 TCP/UDP 连接和监听端口,并显示进程信息ss -tunap | grep 12345
ss
命令通常比
netstat
更快,因为它直接从内核获取信息。当我想知道某个进程占用了哪个端口,或者它正在与哪些远程地址通信时,
ss
是我的首选。这些工具各有侧重,根据具体的问题场景,我会灵活选择最适合的来获取所需信息。
进程文件句柄泄露:如何识别与防范?
文件句柄泄露(File Descriptor Leak)是Linux系统上一个常见但又令人头疼的问题。它指的是一个进程在完成对文件或I/O资源的操作后,没有正确地关闭对应的文件描述符,导致这些描述符一直被占用。长此以往,进程打开的文件描述符数量会持续增长,最终可能耗尽系统或进程自身的文件描述符上限,进而导致服务无法正常工作,例如无法写入日志、无法建立新的网络连接,甚至直接崩溃。我个人在生产环境中就遇到过几次因此导致的服务中断,排查过程往往需要细致的分析。
如何识别文件句柄泄露?
异常增长的FD数量:这是最直接的信号。使用
lsof -p | wc -l
命令可以快速统计一个进程当前打开的文件描述符数量。如果这个数字在服务运行过程中持续、不合理地增长,且远超正常业务需求,那么很可能发生了泄露。错误日志:应用程序的日志中可能会出现“Too many open files”、“File descriptor limit reached”或类似的错误信息。这是系统在尝试打开新文件时,因为达到限制而失败的直接体现。服务行为异常:服务可能表现出奇怪的行为,例如响应变慢、间歇性故障、无法处理新请求,但系统CPU、内存等其他资源看起来都正常。系统级检查:查看
/proc/sys/fs/file-nr
可以了解当前系统打开的文件句柄总数和限制。如果
file-nr
中的已使用数量接近最大限制,那么整个系统可能都面临文件句柄不足的问题。
如何防范文件句柄泄露?
防范文件句柄泄露需要从多个层面入手,包括代码规范、系统配置和日常监控。
代码层面确保资源释放:这是解决问题的根本。
显式关闭:无论使用何种编程语言,任何打开文件、套接字、管道等资源的操作,都必须确保在操作完成后,通过
close()
函数或其等效方法显式关闭对应的文件描述符。使用资源管理机制:许多现代编程语言提供了更高级的资源管理机制,可以自动处理资源的关闭。例如:Python: 使用
with
语句来操作文件,可以确保文件在
with
块结束时自动关闭,即使发生异常。
try:with open("my_log.txt", "a") as f: f.write("Log entry.n")# 文件在 with 块结束时自动关闭except IOError as e:print(f"Error writing to file: {e}")
Java: 使用
try-with-resources
语句,可以自动关闭实现了
AutoCloseable
接口的资源。Go: 使用
defer
关键字确保
close()
调用在函数返回前执行。错误处理:在文件操作中加入健壮的错误处理机制,确保即使在发生错误时,文件描述符也能被正确关闭。
设置合理的系统资源限制 (
ulimit
):
通过
ulimit -n
命令可以查看和设置用户或进程允许打开的最大文件描述符数量(
nofile
)。在生产环境中,为关键服务设置一个合理且足够高的
nofile
限制非常重要。这通常在
/etc/security/limits.conf
文件中配置,或者在
systemd
服务的单元文件中设置
LimitNOFILE
参数。
# /etc/security/limits.conf 示例# * hard nofile 65535# * soft nofile 65535
systemd service unit 文件示例 (例如 /etc/systemd/system/my_service.service)
[Service]
LimitNOFILE=65535
设置这些限制可以防止单个进程耗尽系统资源,即使发生轻微泄露,也能为运维人员争取到发现和解决问题的时间。
定期监控与告警:
将关键进程的文件描述符数量纳入监控系统。当某个进程的FD数量达到预设阈值(例如,其
ulimit -n
限制的70%或80%)时,触发告警。这能帮助在问题爆发前及时发现潜在的泄露。同时监控系统级别的
/proc/sys/fs/file-nr
,确保系统整体的文件句柄使用量在健康范围内。
防范文件句柄泄露是一个持续性的挑战,需要开发人员在编写代码时保持严谨,同时
以上就是Linux如何查看进程的打开文件的详细内容,更多请关注创想鸟其它相关文章!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/720475.html
 微信扫一扫
 支付宝扫一扫