Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $YECBGYFECGEAFWHA as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2

Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $BBWFDDBHHYHDXXAB as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2
Symfony API密钥认证:事件监听器中的响应处理与最佳实践_创想鸟

Symfony API密钥认证:事件监听器中的响应处理与最佳实践

Symfony API密钥认证:事件监听器中的响应处理与最佳实践

本文探讨在Symfony EventSubscriber中处理API认证令牌并发送响应的正确方法。指出FilterControllerEvent不适合在此阶段终止请求并返回自定义响应,并强调应使用Symfony安全组件实现API密钥认证,通过自定义认证器、防火墙配置或安全注解来确保API访问的安全性与请求的正确处理。

在symfony应用中,开发者经常需要对api请求进行认证,例如通过检查请求头中的api密钥。一个常见的误区是尝试在kernelevents::controller事件(通过filtercontrollerevent)中进行认证,并在验证失败时直接发送响应来终止请求。然而,这种做法并非最佳实践,甚至可能无法达到预期效果。

理解FilterControllerEvent的局限性

FilterControllerEvent在Symfony请求生命周期中,控制器已经被确定并准备执行时触发。这意味着,在该事件中尝试通过$event-youjiankuohaophpcnsetResponse()来发送响应并立即终止请求流,虽然技术上可行,但它并不符合认证/授权的职责划分,且可能绕过Symfony安全组件提供的强大功能。更重要的是,在某些Symfony版本或特定配置下,直接在此处设置响应可能无法完全阻止控制器执行或导致其他非预期行为。

原始代码示例展示了在onKernelController方法中尝试获取x-auth-token并与预设apiKey进行比较,若不匹配则试图“发送响应”:

// 示例:不推荐在FilterControllerEvent中直接处理响应class TokenSubscriber implements EventSubscriberInterface{    // ... 构造函数和属性省略    public function onKernelController(FilterControllerEvent $event)    {        $controller = $event->getController();        if ($controller[0] instanceof TokenAuthenticatedController) {            $apiKey = $this->em->getRepository('AppBundle:ApiKey')->findOneBy(['enabled' => true, 'name' => 'apikey'])->getApiKey();            $token = $event->getRequest()->headers->get('x-auth-token');            if ($token !== $apiKey) {                // 错误做法:在此处直接发送响应以终止请求                // 例如:$event->setResponse(new JsonResponse(['message' => 'Unauthorized'], Response::HTTP_UNAUTHORIZED));                // 这种方式虽然能设置响应,但并非处理认证失败的最佳实践            }        }    }    public static function getSubscribedEvents()    {        return [            KernelEvents::CONTROLLER => 'onKernelController',        ];    }}

这种方法的问题在于,认证和授权是安全领域的核心功能,Symfony为此提供了专门且高度优化的安全组件。

推荐方案:利用Symfony安全组件进行API密钥认证

Symfony安全组件是处理用户认证和资源授权的强大工具。对于API密钥认证,它提供了一个清晰、可扩展且符合最佳实践的解决方案。主要思路是创建一个自定义的认证器(Authenticator),并在安全防火墙中配置它。

1. 创建自定义API密钥认证器

首先,你需要创建一个实现SymfonyComponentSecurityHttpAuthenticatorPassportPassportAuthenticatorInterface或SymfonyComponentSecurityHttpAuthenticatorAuthenticatorInterface的认证器。这个认证器将负责从请求中提取API密钥,并验证其有效性。
Poixe AI Poixe AI

统一的 LLM API 服务平台,访问各种免费大模型

Poixe AI 75 查看详情 Poixe AI

// src/Security/ApiTokenAuthenticator.phpnamespace AppSecurity;use AppRepositoryApiKeyRepository; // 假设你有一个ApiKey实体和对应的Repositoryuse SymfonyComponentHttpFoundationJsonResponse;use SymfonyComponentHttpFoundationRequest;use SymfonyComponentHttpFoundationResponse;use SymfonyComponentSecurityCoreAuthenticationTokenTokenInterface;use SymfonyComponentSecurityCoreExceptionAuthenticationException;use SymfonyComponentSecurityCoreUserUserProviderInterface;use SymfonyComponentSecurityHttpAuthenticatorAbstractAuthenticator;use SymfonyComponentSecurityHttpAuthenticatorPassportBadgeUserBadge;use SymfonyComponentSecurityHttpAuthenticatorPassportPassport;use SymfonyComponentSecurityHttpAuthenticatorPassportSelfValidatingPassport;class ApiTokenAuthenticator extends AbstractAuthenticator{    private $apiKeyRepository;    public function __construct(ApiKeyRepository $apiKeyRepository)    {        $this->apiKeyRepository = $apiKeyRepository;    }    public function supports(Request $request): ?bool    {        // 检查请求是否包含 'X-AUTH-TOKEN' 头        return $request->headers->has('x-auth-token');    }    public function authenticate(Request $request): Passport    {        $apiToken = $request->headers->get('x-auth-token');        if (null === $apiToken) {            // The token is missing, throw an AuthenticationException            throw new AuthenticationException('No API token provided.');        }        // 查找数据库中与该令牌匹配的API密钥        // 注意:这里简化处理,实际中可能需要更复杂的验证逻辑        $apiKeyEntity = $this->apiKeyRepository->findOneBy(['apiKey' => $apiToken, 'enabled' => true]);        if (!$apiKeyEntity) {            throw new AuthenticationException('Invalid API token.');        }        // 如果API密钥有效,我们创建一个“匿名”用户或一个代表API密钥的用户        // 这里使用一个简单的UserBadge,你可以根据需要创建更复杂的User对象        return new SelfValidatingPassport(            new UserBadge($apiKeyEntity->getName()) // 假设ApiKey实体有一个getName()方法        );    }    public function onAuthenticationSuccess(Request $request, TokenInterface $token, string $firewallName): ?Response    {        // 认证成功,继续请求处理        return null; // 返回null表示继续处理请求    }    public function onAuthenticationFailure(Request $request, AuthenticationException $exception): ?Response    {        $data = [            'message' => strtr($exception->getMessageKey(), $exception->getMessageData())        ];        return new JsonResponse($data, Response::HTTP_UNAUTHORIZED);    }}

2. 配置安全防火墙

接下来,在config/packages/security.yaml中配置防火墙,将你的自定义认证器应用到需要保护的路由上。

# config/packages/security.yamlsecurity:    # ...    firewalls:        dev:            pattern: ^/(_(profiler|wdt)|css|images|js)/            security: false        api:            pattern: ^/api # 保护所有以/api开头的路由            stateless: true # API通常是无状态的            provider: app_user_provider # 可以使用一个简单的用户提供者,或者如果不需要实际用户,可以忽略            custom_authenticators:                - AppSecurityApiTokenAuthenticator # 引用你的自定义认证器    providers:        # 如果你的API密钥不对应实际用户,可以定义一个简单的provider        app_user_provider:            id: AppSecurityApiTokenUserProvider # 假设你有一个简单的UserProvider            # 或者使用in_memory provider如果不需要持久化用户            # in_memory:            #     memory_users:            #         api_user:            #             password: ~            #             roles: ['ROLE_API']    access_control:        - { path: ^/api, roles: IS_AUTHENTICATED_FULLY } # 确保/api下的所有路由都需要完全认证

3. 可选:使用access_control和@Security注解

access_control: 在security.yaml中,你可以通过access_control部分来定义更细粒度的访问控制规则,例如,只允许具有特定角色的用户访问某些路径。

access_control:    - { path: ^/api/admin, roles: ROLE_ADMIN } # 只有管理员角色才能访问/api/admin    - { path: ^/api, roles: IS_AUTHENTICATED_FULLY } # 所有API路由都需要认证

@Security注解: 如果你使用了SensioFrameworkExtraBundle,可以在控制器方法上使用@Security注解来定义更具体的访问权限。

// src/Controller/ApiController.phpnamespace AppController;use SymfonyBundleFrameworkBundleControllerAbstractController;use SymfonyComponentRoutingAnnotationRoute;use SymfonyComponentHttpFoundationJsonResponse;use SensioBundleFrameworkExtraBundleConfigurationSecurity;class ApiController extends AbstractController{    /**     * @Route("/api/data", name="api_data")     * @Security("is_granted('IS_AUTHENTICATED_FULLY')") // 确保请求已通过认证     */    public function getData(): JsonResponse    {        return new JsonResponse(['message' => 'Secure API data.']);    }    /**     * @Route("/api/admin/resource", name="api_admin_resource")     * @Security("is_granted('ROLE_ADMIN')") // 只有拥有ROLE_ADMIN角色的用户才能访问     */    public function getAdminResource(): JsonResponse    {        return new JsonResponse(['message' => 'Admin-only resource.']);    }}

总结与注意事项

职责分离: 将认证逻辑从普通的事件监听器中分离出来,交给专门的安全组件处理,可以使代码更清晰、更易维护。统一错误处理: Symfony安全组件提供统一的认证失败处理机制(onAuthenticationFailure),你可以集中管理认证失败时的响应,例如返回JSON格式的错误信息和401 Unauthorized状态码。可扩展性: 安全组件允许你轻松地添加多种认证方式(如JWT、OAuth等),而无需修改核心逻辑。避免重复造轮子: 避免在事件监听器中重新实现Symfony安全组件已经提供的功能。利用框架的强大功能可以节省开发时间,并提高应用的健壮性。

总之,当需要在Symfony中对API请求进行认证时,最佳实践是利用其内置的安全组件,通过自定义认证器和防火墙配置来实现。这不仅能提供一个更健壮、更专业的解决方案,还能确保请求在认证失败时能够正确地被拦截并返回适当的错误响应。

以上就是Symfony API密钥认证:事件监听器中的响应处理与最佳实践的详细内容,更多请关注php中文网其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/729172.html

赞 (0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
fnos 应用中心版本微力同步添加目录
上一篇 2025年11月25日 10:47:53
漫蛙漫画最新入口地址 manwa2官网防走失链接(永久)
下一篇 2025年11月25日 10:48:08

相关推荐

  • Java中自定义与内置类同名冲突的解决方案:精确导入的实践

    Java中自定义与内置类同名冲突的解决方案:精确导入的实践Java中自定义与内置类同名冲突的解决方案:精确导入的实践Java中自定义与内置类同名冲突的解决方案:精确导入的实践Java中自定义与内置类同名冲突的解决方案:精确导入的实践

    本文探讨了Java中自定义类与内置类(如LinkedList)同名时引发的编译错误。当项目中同时存在自定义LinkedList和java.util.LinkedList时,程序可能错误地引用自定义实现,导致方法找不到。教程指出,通过精确导入java.util.LinkedList而非通配符java.…

    2026年9月24日 • 用户投稿
    100
  • fmhy官网安全访问_fmhy中文版官网入口

    fmhy官网安全访问_fmhy中文版官网入口fmhy官网安全访问_fmhy中文版官网入口fmhy官网安全访问_fmhy中文版官网入口fmhy官网安全访问_fmhy中文版官网入口

    Fmhy中文版官网入口为https://fmhy.net/,平台提供影视、动漫、音乐、游戏、软件及教育等资源分类,支持多语言浏览并推荐使用FMHY SafeGuard插件保障安全,所有内容由全球志愿者通过GitHub协作维护,用户可通过Discord参与更新与反馈,确保资源链接的有效性与访问安全性。…

    2026年9月24日 • 用户投稿
    100
  • AI聊天助手有哪些_好用的AI聊天助手工具大全

    AI聊天助手有哪些_好用的AI聊天助手工具大全AI聊天助手有哪些_好用的AI聊天助手工具大全AI聊天助手有哪些_好用的AI聊天助手工具大全AI聊天助手有哪些_好用的AI聊天助手工具大全

    ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 DeepSeek R1 模型☜☜☜ 豆包:字节跳动推出的免费AI智能助手 问小白:免费AI智能助手,支持DeepSeek满血版 讯飞星火:AI智能助手,支持PPT生成、深度推理 逗逗:AI游戏陪玩,支持原神、黑神话、LOL! 立即…

    2026年9月24日 • 用户投稿
    100
  • AIGC官网检测入口 知网免费查重直达链接

    知网AIGC检测与查重服务面向个人开放,官方入口为https://cx.cnki.net,按2元/千字符收费,提供简洁版与全文版报告,检测结果分四级标识AI生成风险,建议使用前确认学校要求并注意隐私保护。 ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 DeepSeek R1 …

    2026年9月24日
    400
  • windows怎么查看端口被占用_windows端口占用情况查看教程

    windows怎么查看端口被占用_windows端口占用情况查看教程windows怎么查看端口被占用_windows端口占用情况查看教程windows怎么查看端口被占用_windows端口占用情况查看教程windows怎么查看端口被占用_windows端口占用情况查看教程

    首先通过netstat -ano命令查找占用端口的PID,再用tasklist或资源监视器确定对应进程,最后通过任务管理器或taskkill命令强制结束该进程以释放端口。 如果您尝试在Windows系统上运行某个程序,但提示端口已被占用,则需要定位是哪个进程占用了该端口。以下是详细的排查与解决步骤:…

    2026年9月24日 • 用户投稿
    000
  • Java字符串处理:高效移除末尾逗号与空格的教程

    Java字符串处理:高效移除末尾逗号与空格的教程Java字符串处理:高效移除末尾逗号与空格的教程Java字符串处理:高效移除末尾逗号与空格的教程Java字符串处理:高效移除末尾逗号与空格的教程

    本教程将详细介绍如何在Java中高效、精确地移除字符串末尾的逗号、空格或其他指定分隔符。我们将探讨使用String.replaceAll()方法结合正则表达式的强大功能,以解决传统replace()方法无法精准定位末尾字符的问题,并提供多种场景下的示例代码与注意事项。 1. 引言:字符串清理的常见挑…

    2026年9月24日 • 用户投稿
    100
  • 夸克浏览器如何快速清理浏览数据_夸克浏览器数据清理的实用技巧

    夸克浏览器如何快速清理浏览数据_夸克浏览器数据清理的实用技巧夸克浏览器如何快速清理浏览数据_夸克浏览器数据清理的实用技巧夸克浏览器如何快速清理浏览数据_夸克浏览器数据清理的实用技巧夸克浏览器如何快速清理浏览数据_夸克浏览器数据清理的实用技巧

    首先通过设置菜单全面清理浏览数据,包括历史记录、缓存和Cookie;其次使用一键清理工具快速释放空间;还可单独清除特定数据类型;最后启用自动清理机制减少手动操作,保持设备流畅。 如果您在使用夸克浏览器时发现设备存储空间不足或浏览速度变慢,很可能是由于累积了过多的浏览数据。以下是几种快速清理夸克浏览器…

    2026年9月24日 • 用户投稿
    000
  • 抖音辅助账号上限怎么解除?抖音辅助账号上限解除最简单方法

    抖音辅助账号上限怎么解除?抖音辅助账号上限解除最简单方法抖音辅助账号上限怎么解除?抖音辅助账号上限解除最简单方法抖音辅助账号上限怎么解除?抖音辅助账号上限解除最简单方法抖音辅助账号上限怎么解除?抖音辅助账号上限解除最简单方法

    在如今火爆的短视频领域,抖音已成为众多内容创作者和商家运营的首选平台。为了实现更高效的推广与内容分发,不少人选择使用辅助账号来配合主账号运营。然而,“抖音辅助账号上限”这一问题常常让用户感到困扰。本文将为你全面解析抖音辅助账号上限怎么解除,并分享最实用、最简单的解决策略,助你轻松突破限制,玩转抖音生…

    2026年9月24日 • 用户投稿
    000
  • 战斗回放精通指南:从录制到复盘的全流程战术手册

    战斗回放精通指南:从录制到复盘的全流程战术手册战斗回放精通指南:从录制到复盘的全流程战术手册战斗回放精通指南:从录制到复盘的全流程战术手册战斗回放精通指南:从录制到复盘的全流程战术手册

    想要成为顶尖的战术高手?精通对局回放功能是不可或缺的关键一步!本指南将为你全面解析战斗录像的录制与复盘技巧,把每一场对局转化为提升实力的宝贵资源——无论你是为了优化走位细节、剖析对手策略,还是带领团队突破瓶颈,战斗回放都将成为你最强大的幕后教练! 第一步:打好基础 – 激活你的战场记录仪…

    2026年9月24日 • 用户投稿
    000
  • 下一代GPU的功耗会突破1000W吗?

    下一代GPU的功耗会突破1000W吗?下一代GPU的功耗会突破1000W吗?下一代GPU的功耗会突破1000W吗?下一代GPU的功耗会突破1000W吗?

    消费级GPU尚未突破1000W,RTX 5090约575W–600W;而数据中心AI芯片如英伟达B200已达1000W,GB200模块超1700W,进入“千瓦时代”。 下一代GPU的功耗是否会突破1000W,要分消费级和数据中心两个层面来看。目前来看,消费级显卡尚未达到这一水平,但数据中心级的AI芯…

    2026年9月24日 • 用户投稿
    200
  • sublime怎么设置markdown的图片预览_sublime Markdown图片预览设置

    sublime怎么设置markdown的图片预览_sublime Markdown图片预览设置sublime怎么设置markdown的图片预览_sublime Markdown图片预览设置sublime怎么设置markdown的图片预览_sublime Markdown图片预览设置sublime怎么设置markdown的图片预览_sublime Markdown图片预览设置

    Sublime Text需安装插件实现Markdown图片预览:1. 通过Package Control安装MarkdownEditing、MarkdownPreview或OmniMarkupPreviewer;2. 使用MarkdownPreview在浏览器中预览,确保图片路径正确;3. Omni…

    2026年9月24日 • 用户投稿
    100
  • 马斯克第六次起诉 OpenAI,指控窃取商业机密

    马斯克第六次起诉 OpenAI,指控窃取商业机密马斯克第六次起诉 OpenAI,指控窃取商业机密马斯克第六次起诉 OpenAI,指控窃取商业机密马斯克第六次起诉 OpenAI,指控窃取商业机密

    马斯克再度将 openai 告上法庭,这是他在过去十八个月内第六次针对这家人工智能公司发起法律行动。此次,由马斯克创立的人工智能企业 xai 已向加利福尼亚北区联邦法院提交诉状,指控 openai 大规模挖角其关键技术人才,并涉嫌非法获取商业机密。 随着双方矛盾不断升级,诉讼内容也从最初的合同纠纷逐…

    2026年9月24日 • 用户投稿
    000
  • 利用Laravel高效串联查询:从上一个结果获取数据

    本教程旨在解决laravel中基于前一个查询结果进行后续查询的常见问题。文章详细阐述了如何避免因`take(1)->toarray()`导致的多维数组问题,并优化了查询效率,通过使用`first()`方法获取单个记录,并直接在数据库层面进行过滤,而非在内存中处理大量数据,从而提升应用性能和代码…

    2026年9月24日
    600
  • VibeVoice— 微软推出的开源文本转语音模型

    VibeVoice— 微软推出的开源文本转语音模型VibeVoice— 微软推出的开源文本转语音模型VibeVoice— 微软推出的开源文本转语音模型VibeVoice— 微软推出的开源文本转语音模型

    ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 DeepSeek R1 模型☜☜☜ 微软文字转语音 微软文本转语音,支持选择多种语音风格,可调节语速。 0 查看详情 VibeVoice是什么 vibevoice 是微软最新推出的文本到语音(tts)模型,能够生成具有丰富情感、支…

    2026年9月24日 • 用户投稿
    800
  • windows安全删除硬件图标不见了怎么办_安全删除硬件图标不见了的解决方法

    windows安全删除硬件图标不见了怎么办_安全删除硬件图标不见了的解决方法windows安全删除硬件图标不见了怎么办_安全删除硬件图标不见了的解决方法windows安全删除硬件图标不见了怎么办_安全删除硬件图标不见了的解决方法windows安全删除硬件图标不见了怎么办_安全删除硬件图标不见了的解决方法

    首先检查通知区域设置是否隐藏图标,依次通过调整任务栏显示、禁用USB暂停设置、重新启用USB根集线器、重建图标缓存及修复注册表路径HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionExplorerDriveIcons来恢复安全删除硬件图标…

    2026年9月24日 • 用户投稿
    100
  • 高德地图APP怎么添加地点_高德地图APP新增地点与收藏管理步骤

    高德地图APP怎么添加地点_高德地图APP新增地点与收藏管理步骤高德地图APP怎么添加地点_高德地图APP新增地点与收藏管理步骤高德地图APP怎么添加地点_高德地图APP新增地点与收藏管理步骤高德地图APP怎么添加地点_高德地图APP新增地点与收藏管理步骤

    可通过搜索、地图长按或定位当前地等方式在高德地图添加收藏,并创建分类收藏夹管理,具体操作包括输入关键词选地点收藏、长按地图标记红点添加、点击定位点保存位置,以及进入“我的”-“收藏夹”进行分组、重命名、移动、分享或批量删除等管理操作。 如果您想在高德地图中添加常去的地点或管理已有收藏,可以通过多种方…

    2026年9月24日 • 用户投稿
    200
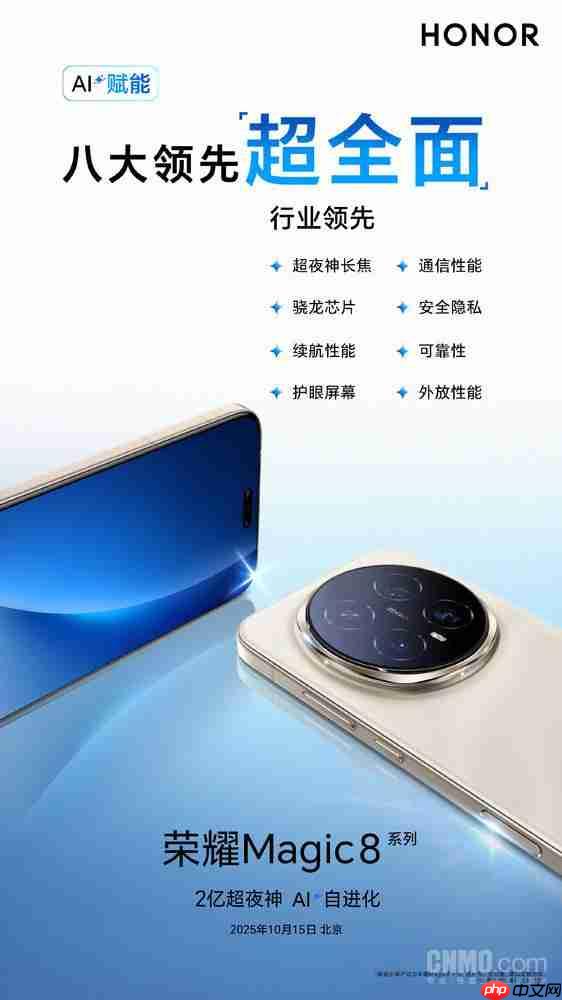
  • AI 赋能硬件!荣耀宣布 Magic8 系列拥有“八大行业领先”

    AI 赋能硬件!荣耀宣布 Magic8 系列拥有“八大行业领先”AI 赋能硬件!荣耀宣布 Magic8 系列拥有“八大行业领先”AI 赋能硬件!荣耀宣布 Magic8 系列拥有“八大行业领先”AI 赋能硬件!荣耀宣布 Magic8 系列拥有“八大行业领先”

    10 月 15 日,荣耀即将正式推出 magic8 系列新机。在发布会前夕,官方持续释放预热信息。据 cnmo 获悉,最新一轮预热中,荣耀强调:magic8 系列配备品牌史上最强的硬件组合,通过 ai 深度赋能硬件系统,打造八大行业领先技术,树立新一代旗舰标杆。 荣耀 Magic8 系列 那么,这“…

    2026年9月24日 • 用户投稿
    100
  • 创建包含列表对象的Java对象时,避免列表为空的技巧

    创建包含列表对象的Java对象时,避免列表为空的技巧创建包含列表对象的Java对象时,避免列表为空的技巧创建包含列表对象的Java对象时,避免列表为空的技巧创建包含列表对象的Java对象时,避免列表为空的技巧

    在Java中,如果一个类的属性是列表类型,在创建该类的实例时,如果没有显式地初始化该列表,那么该属性的默认值将会是null。这可能会导致在后续操作中出现空指针异常。为了避免这种情况,我们需要确保在创建对象时,列表属性被初始化为一个空列表,而不是null。 解决方案一:显式初始化列表 最直接的方法是在…

    2026年9月24日 • 用户投稿
    100
  • 小红书原创声明怎么弄出来?小红书申请原创

    小红书原创声明怎么弄出来?小红书申请原创小红书原创声明怎么弄出来?小红书申请原创小红书原创声明怎么弄出来?小红书申请原创小红书原创声明怎么弄出来?小红书申请原创

    在内容为王的当下,小红书已成为用户分享生活点滴、表达观点和获取信息的重要阵地。原创内容的价值日益凸显,而如何在平台上有效声明并保护自己的原创成果,成为许多创作者关注的重点。接下来,就为大家全面解读小红书原创声明的操作方法。 一、什么是原创声明? 原创声明是作者对其创作内容拥有著作权的一种公开宣告,在…

    2026年9月24日 • 用户投稿
    000
  • ubuntu compton提高分辨率技巧

    在ubuntu系统中,compton是一个常用的合成器,用于实现窗口的透明度和阴影效果。然而,compton本身并不直接提供调整分辨率的功能。分辨率的调整通常与显示管理器(如lightdm)或桌面环境(如gnome)的显示设置相关。以下是一些提高分辨率的技巧: 通过显示管理器调整分辨率 使用Ligh…

    2026年9月24日
    000

发表回复

登录后才能评论
关注微信