Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $YECBGYFECGEAFWHA as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2

Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $BBWFDDBHHYHDXXAB as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2
Nmap操作系统探测技术浅析_创想鸟

Nmap操作系统探测技术浅析

对于开源工具的使用,阅读相关文章是有效的学习方法。大多数人都乐于阅读这些文章,因为它们能够快速上手使用工具。然而,对于开源工具的原理,深入阅读官方论文虽然可以,但很少有人愿意花时间,因为效果较慢。通常情况下,掌握工具的使用就足以满足需求。久而久之,可能就磨灭了对技术细节的好奇心。虽然大家都会使用这些工具,但使用效果却各有不同。

我一直计划撰写一系列名为《技术原理》的专题文章。去年的内部日常分享中,老王讲到了“操作系统探测技术分享”,这恰好与我的想法不谋而合。在征得他的同意后,我决定撰写并分享这篇文章。

01

—

本文概要

无论是在渗透测试前的信息收集,还是进行安全资产管理,操作系统都是IP的一个重要属性。探测操作系统的方法多种多样,例如通过HIDS读取信息、使用常见命令探测、使用工具扫描等,其中最常见的工具就是Nmap。那么,Nmap的工作原理是什么?它是如何实现精准探测的?本文将通过分析Nmap扫描时发送的数据包和响应,理解其原理。

02

—

常见OS探测方法

1、使用工具探测

1.1 xprobe参考链接:https://www.php.cn/link/00d4e0aa728e91def3ee7293fcda8670

1.2 nmap参考链接:https://www.php.cn/link/b2b9efa258316b09890cf697c00be8a6

操作系统识别指令:nmap -O|A target
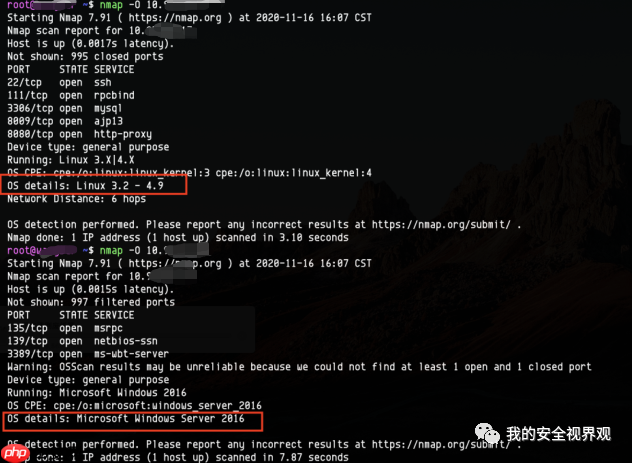
Nmap操作系统探测技术浅析

2、手工命令检测

通过返回信息,手动判断操作系统类型,例如:

2.1 telnet探测
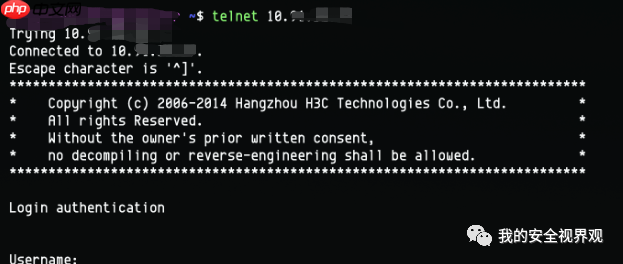
Nmap操作系统探测技术浅析

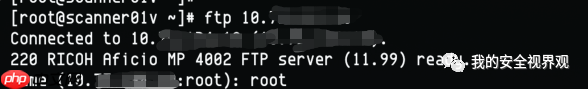
2.2 ftp探测

Nmap操作系统探测技术浅析

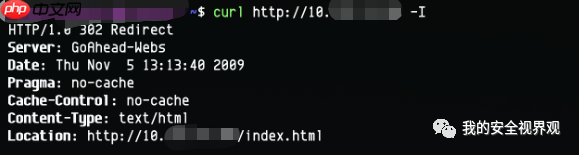
2.3 http get探测

Nmap操作系统探测技术浅析

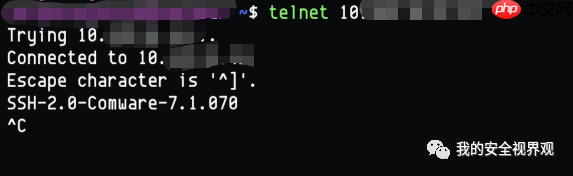
2.4 ssh探测

Nmap操作系统探测技术浅析

03

—

Nmap探测OS的优劣势

1、优势

使用简单,功能及文档全面,参数丰富,可以自定义底层文件及脚本;开源友好,广泛使用,通常不会对网络造成压力。

2、不足

受网络环境影响,在NAT环境或有防火墙的环境下,很多信息探测不准确。

04

—

Nmap探测OS的原理

1、探测原理

不同操作系统在TCP/IP协议栈的实现上略有差异,NMAP会选择3个端口发送一系列探测包到目标地址。根据返回信息进行单元测试,然后形成指纹,并与自带的操作系统指纹库进行对比,最后得出结论:

(1)当匹配到多个操作系统指纹时,以概率的形式列举出可能的操作系统;

(2)当无法匹配到操作系统时,会将操作系统指纹打印出来供用户自定义。

操作系统指纹库nmap-os-db,目前共有5654条操作系统指纹,格式如下:
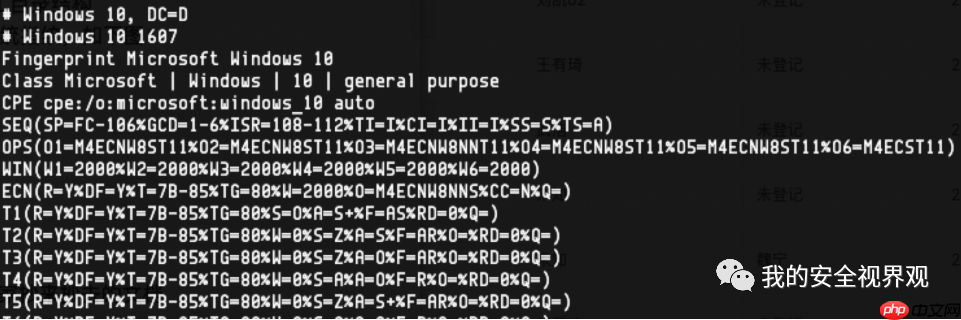
Nmap操作系统探测技术浅析

其中,3个端口是指:

(1)一个开放的TCP端口:探测到的第一个开放端口;

(2)一个关闭的TCP端口:从1开始的关闭端口,通常看到的就是1;

(3)一个关闭的UDP端口:随机UDP高端端口。

该部分内容,在nmap-os-db文件详解中的操作系统解释的SCAN部分(OT,CT,CU)有讲到。

其中,一系列的探测包是指:

(1)Sequence generation(SEQ,OPS,WIN,T1)

(2)ICMP Echo(IE)

(3)TCP explicit congestion notification(ECN)

(4)UDP(U1)

(5)TCP(T2 – T7)

2、探测流程

nmap -O ip

-> 主机发现 -> 开放端口探测 -> 服务识别 -> 向其中1个开放的TCP端口发送探测包 -> 发送ICMP探测包 -> 向1个开放的TCP端口发送探测包 -> 向1个关闭的UDP端口发送UDP探测包 -> 向1个开放的TCP端口及关闭的TCP端口发送探测包

2.1 主机发现

常规主机发现流程,不详细讲解,需要注意的是同一广播域中的主机发现流程要多一步。

2.2 开放端口探测

向常用的1000个TCP端口(nmap-services中有定义)发送SYN请求,如果收到回应,则认为端口开放。

3.3 服务识别

并非应用识别,这里直接匹配nmap-services中的对应服务,与操作系统中的系统服务相对应:

(1)Linux系统中的/etc/services

(2)Windows系统中的C:windowssystem32driversetcservices

3.4 向1个开放的TCP端口发送探测包

6个用于生成指纹库中的SEQ、OPS、WIN、T1行

以100毫秒的间隔,先后发送6个不包含任何数据,但包含不同TCP选项及滑动窗口的TCP SYN包
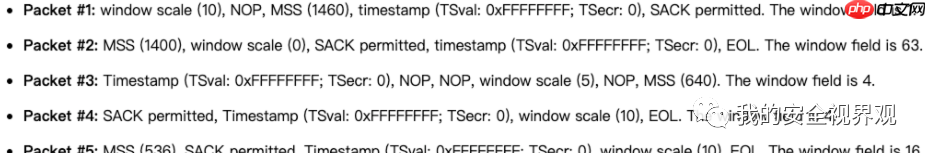
Nmap操作系统探测技术浅析

Nmap操作系统探测技术浅析

SEQ:响应包序列分析

(1)SP: ISN序列可预测性指标;

(2)GCD: TCP ISN最大公约数;

(3)ISR: ISN的计数率;

(4)TI CI II: IP ID顺序生成算法;

(5)SS: 共享IP ID序列布尔值;

(6)TS: 时间戳选项算法。
Devin Devin

世界上第一位AI软件工程师,可以独立完成各种开发任务。

Devin 242 查看详情 Devin

OPS:TCP包可选字段

WIN: 包含6个数据包响应的窗口大小

T1: TCP回复包的字段特征

(1)R: 是否有响应;

(2)DF: 不分片;

(3)T: IP初始生存时间;

(4)TG: 推测的IP生存时间;

(5)W: TCP初始窗口大小;

(6)S: TCP序列号;

(7)A: TCP确认号;

(8)F: TCP Flag;

(9)RD: TCP RST数据校验和。

3.5 发送ICMP探测包

2个用于生成指纹库中的IE行,描述发送ICMP生成的特征:

Packet #7: ICMP Request, IP DF=set, TOS=0, Code=9, ICMP Sn=295, IP ID=random, ICMP ID=random,Payload为120字节数据,填充0x00

Packet #8: ICMP Request, IP DF=not set, TOS=4, Code=0, ICMP Sn=296, IP ID=random,ICMP ID=+1,Payload为150字节数据,填充0x00

其中:

R: 表示是否有响应,两个ICMP包都有响应时才为Y;

DFI: ICMP不分片;

T: IP初始生存时间;

TG: 推测的IP生存时间;

CD: ICMP响应代码。

Sequence number(BE)和Sequence number(LE)区别:内容上只是顺序的不同,而对应的hex值是相同的。通过资料的查找,可以这样理解:

wireshark考虑到window系统与Linux系统发出的ping报文(主要指ping应用字段而非包含IP头的ping包)的字节顺序不一样(windows为LE:little-endian byte order,Linux为BE:big-endian),分别告诉信息,其本质内容是不变的,只是表达形式不同。

3.6 向1个开放的TCP端口发送探测包

1个用于生成指纹库中的ENC(拥塞通知特性):

Packet # 9: TCP SYN: TCP Flag ECN, CWR=set, urgent=0xF7F5, ACK=0, SEQ=random, Window=3, TCP Option: WScale=10, NOP, MSS=1460, SACK, NOP, NOP
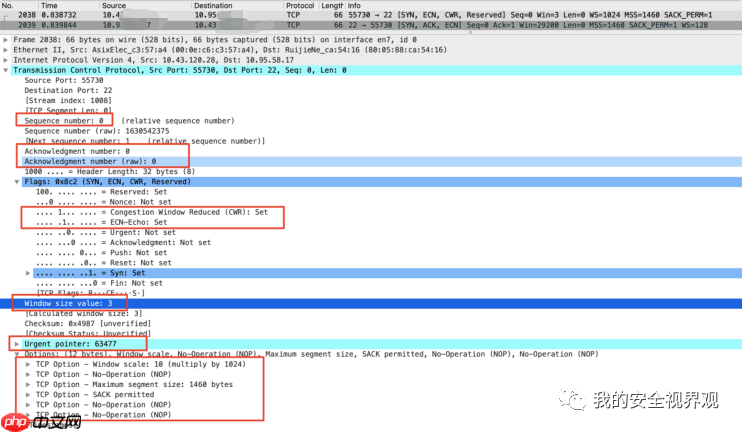
Nmap操作系统探测技术浅析

R: 表示是否有响应;

DF: 表示是否分片;

T: 表示IP初始生存时间;

TG: 推测的IP初始生成时间;

W: TCP初始窗口大小;

O: TCP选项;

CC: 明确拥塞通知;

Q: TCP混杂巧合。

3.7 向1个关闭的UDP端口发送探UDP测包

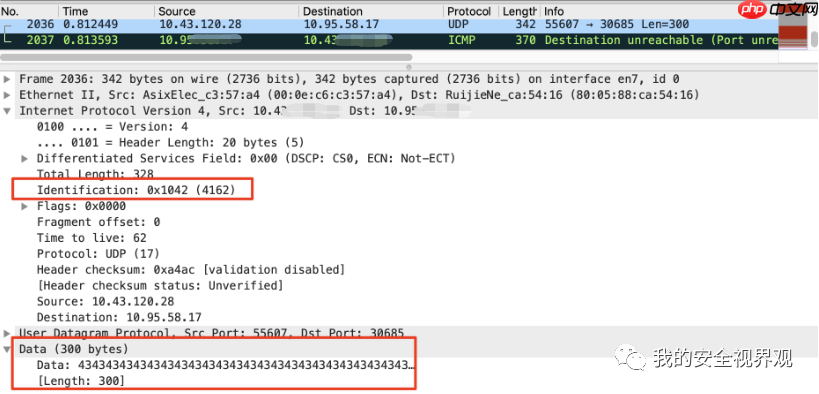
1个用于生成指纹库中的U1行,如下图所示:

Packet #10: UDP, IP ID=0x1042, data=0x43*300
Nmap操作系统探测技术浅析

IPL: IP总长度;

UN: 未使用的端口不可达域非零;

RIPL: 返回的IP包总长度值;

RID: 返回的IP ID;

RIPCK: IP包校验和完整性;

RUCK: UP校验和完整性;

RUD: 返回的UDP数据包完整性。

3.8 向1个开放的TCP端口及关闭的TCP端口发送探测包

3 + 3 = 6个用于生成指纹库中的T2-T7行

Packet #11: T2, TCP null (no flags set) packet with the IP DF bit set and a window field of 128 -> 开放端口

Packet #12: T3, TCP packet with the SYN, FIN, URG, and PSH flags set and a window field of 256. The IP DF bit is not set -> 开放端口

Packet #13: T4, TCP ACK packet with IP DF and a window field of 1024 -> 开放端口

Packet #14: T5, TCP SYN packet without IP DF and a window field of 31337 -> 关闭的端口

Packet #15: T6, TCP ACK packet with IP DF and a window field of 32768 -> 关闭的端口

Packet #16: T7, TCP packet with the FIN, PSH, and URG flags set and a window field of 65535. The IP DF bit is not set -> 关闭的端口

05

—

高级玩法:精确识别Windows操作系统

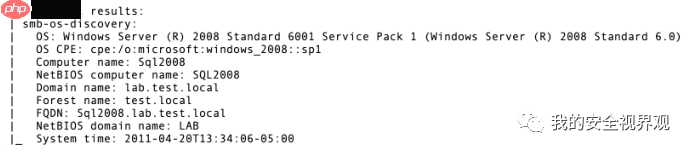
1、使用nse脚本探测Windows系统版本(底层原理同2)

nmap –script smb-os-discovery.nse -p 445 127.0.0.1

nmap -sU -sS –script smb-os-discovery.nse -p U:137,T:139 127.0.0.1
Nmap操作系统探测技术浅析

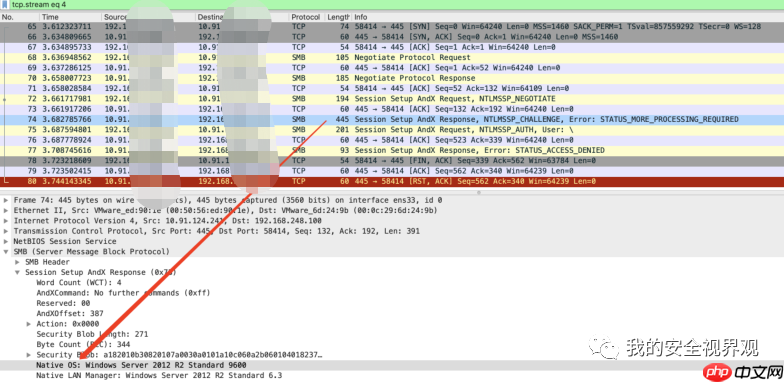
2、使用SMB Session Setup ANDX Requests强制操作系统返回版本信息

参考链接:

SMB_COM_SESSION_SETUP_ANDX (0x73)

https://www.php.cn/link/f87ce61286012c89c54a93e61a88e761
Nmap操作系统探测技术浅析

存在的不足,只支持smb v2.x及其以后的版本(Windows server 2003 R2以后的版本)。

参考资料:

NMAP第一代操作系统探测技术:https://www.php.cn/link/80154d0cf42299d38de5046efc2429a3

NMAP第二代操作系统探测技术:https://www.php.cn/link/b2b9efa258316b09890cf697c00be8a6

以上就是Nmap操作系统探测技术浅析的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/780697.html

赞 (0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
select语句中if的使用技巧
上一篇 2025年11月26日 09:42:31
如何深入理解HotSpot JVM的垃圾回收机制?
下一篇 2025年11月26日 09:42:36

相关推荐

  • mysql常用存储引擎有哪些

    InnoDB是现代MySQL应用的首选存储引擎,因其支持事务(ACID)、行级锁、外键约束、崩溃恢复和MVCC,适用于高并发、数据完整性要求高的OLTP场景;MyISAM虽读取快但仅支持表级锁且无事务和外键,适用于读多写少的简单场景,已逐渐被淘汰;Memory引擎将数据存于内存,速度快但易失,适合临…

    2026年9月21日
    000
  • Linux目录结构与Windows目录结构对比

    Linux采用单一树状结构,所有文件系统挂载于根目录/下,如/home、/etc;Windows以C:\、D:\等独立盘符划分,无统一根节点。2. Linux将配置集中于/etc,用户数据存于/home,系统文件在/bin、/usr等,配置明文可编辑;Windows程序装在Program Files…

    用户投稿 2026年9月21日
    000
  • 谷歌浏览器图片无法显示怎么办 谷歌浏览器图片加载失败修复方法

    首先检查浏览器图片显示设置是否允许,确认无误后清除缓存和Cookie数据,接着排查扩展程序干扰,最后更新浏览器并检查硬件加速设置。 谷歌浏览器图片加载不出来,通常不是大问题,多数情况通过几个简单操作就能解决。下面列出几种常见且有效的排查方法。 检查图片显示设置 最直接的原因可能是浏览器被设置为阻止图…

    2026年9月21日
    000
  • 如何配置VSCode来完美支持Vue.js开发?

    安装Volar、TypeScript Vue Plugin、ESLint和Prettier扩展,禁用Vetur,在settings.json中配置vetur.enabled为false,设置ESLint保存时自动修复并指定Prettier为默认格式化工具,关联.vue文件语言,启用TypeScrip…

    2026年9月21日
    000
  • Potplayer如何修复卡顿问题_Potplayer解决播放卡顿的实用方案

    更换视频渲染器、更新显卡驱动、调整色彩格式、关闭叠加层特效及修复视频文件可解决PotPlayer播放卡顿问题。 如果您在使用PotPlayer播放视频时遇到画面卡顿、播放不流畅的情况,这可能是由于渲染器设置不当、硬件加速冲突或系统资源占用过高导致的。以下是解决此问题的具体步骤: 本文运行环境:Del…

    2026年9月21日
    100
  • 利用蝴蝶号搭建多账号无人直播系统的完整方案

    利用蝴蝶号搭建多账号无人直播系统的完整方案利用蝴蝶号搭建多账号无人直播系统的完整方案利用蝴蝶号搭建多账号无人直播系统的完整方案利用蝴蝶号搭建多账号无人直播系统的完整方案

    搭建多账号无人直播系统并非一键操作,而是通过“蝴蝶号”实现自动化流程。首先,“蝴蝶号”负责多账号的生命周期管理,包括登录、状态维护、ip代理分配和设备指纹模拟;其次,内容调度系统决定直播内容及播放时间,可为预录视频或动态生成流;再次,推流引擎将内容实时推送至平台,推荐使用ffmpeg结合python…

    2026年9月21日 • 用户投稿
    000
  • 锚定AI终端存储市场,康盈半导体连发三款新品

    锚定AI终端存储市场,康盈半导体连发三款新品锚定AI终端存储市场,康盈半导体连发三款新品锚定AI终端存储市场,康盈半导体连发三款新品锚定AI终端存储市场,康盈半导体连发三款新品

    ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 DeepSeek R1 模型☜☜☜ 三款新品聚焦AI存储需求 在最新举行的产品发布会上,康盈半导体正式推出三款专为AI应用场景打造的全新存储解决方案,覆盖嵌入式存储与高性能固态硬盘等多个品类,旨在满足多样化AI终端对高效、紧凑、低…

    2026年9月21日 • 用户投稿
    100
  • 数据库运维开发环境的调试模式演进

    数据库运维开发环境的调试模式演进数据库运维开发环境的调试模式演进数据库运维开发环境的调试模式演进数据库运维开发环境的调试模式演进

    这是学习笔记的第2393篇文章。 昨日,同事反馈了一个问题,原本的办公机环境中的虚拟机可以将办公机的IP暴露出来,提供数据库运维的API服务。例如,办公机的IP为192.168.10.100,而使用VirtualBox的虚拟机采用主机模式,其IP可能为192.168.56.100,那么192.168…

    2026年9月21日 • 用户投稿
    100
  • linux内核定时器实验

    linux内核定时器实验linux内核定时器实验linux内核定时器实验linux内核定时器实验

    大家好,又见面了,我是你们的朋友全栈君。 文章目录一、linux时间管理和内核定时器简介1.内核时间管理简介2.内核定时器简介1.init_timer 函数2.add_timer 函数3.del_timer 函数4.del_timer_sync 函数5.mod_timer 函数3.linux内核短延…

    2026年9月21日 • 用户投稿
    000
  • MySQL数据库日志审计与合规性实现_保护敏感数据与满足法规需求

    MySQL数据库日志审计与合规性实现_保护敏感数据与满足法规需求MySQL数据库日志审计与合规性实现_保护敏感数据与满足法规需求MySQL数据库日志审计与合规性实现_保护敏感数据与满足法规需求MySQL数据库日志审计与合规性实现_保护敏感数据与满足法规需求

    mysql日志审计是合规性的基石,因为它提供了数据库操作的完整证据链,记录用户身份、操作类型和时间戳等关键信息,满足gdpr、hipaa等法规要求,并支持事后追溯与事前震慑。1. mysql自身提供错误日志、通用查询日志、慢查询日志和二进制日志,其中通用查询日志记录所有sql语句,二进制日志用于数据…

    2026年9月21日 • 用户投稿
    000
  • 谷歌浏览器官方在线访问 最新版Chrome官网登录

    谷歌浏览器官方在线访问入口是https://www.google.cn/chrome/,提供简洁界面、跨设备同步、高效内核、安全防护和丰富扩展生态。 谷歌浏览器官方在线访问入口在哪里?这是不少网友都关注的,接下来由PHP小编为大家带来最新版Chrome官网登录地址,想要获取纯净浏览体验的网友一起随小…

    2026年9月21日
    200
  • Java Collections.singletonList如何创建单元素集合

    Collections.singletonList(T item) 返回只含一个元素的不可变列表,传入指定对象后生成轻量级只读集合,适用于需高效传递单元素场景。该列表禁止修改操作,否则抛出异常,允许 null 元素,内部优化减少内存开销,常用于 API 参数传递或流处理中的临时数据构造。 Java …

    2026年9月21日
    100
  • win8怎么更改锁屏壁纸_Win8锁屏壁纸修改方法

    首先通过电脑设置更换锁屏壁纸,进入“锁屏界面”选择图片或浏览自定义图片;其次可通过控制面板跳转至电脑设置完成相同操作;最后可启用幻灯片放映功能,添加文件夹实现锁屏背景自动轮换。 如果您希望个性化您的Windows 8设备,更改锁屏壁纸是一个简单而有效的方式。系统提供了多种途径来替换默认的锁屏背景图片…

    2026年9月21日
    100
  • VSCode编写Java代码方法_VSCode搭建Java开发环境实战教程

    答案:在VSCode中配置Java开发环境需安装JDK并设置环境变量,再安装VSCode及Java扩展包,即可实现Java项目的创建、编写、运行与调试。它轻量、启动快,支持多语言和丰富扩展,集成Maven/Gradle,适合日常开发。 在VSCode里编写Java代码,说白了,就是把这个轻量级的代码…

    2026年9月21日
    100
  • JavaScript中的模块联邦如何实现微前端的代码共享?

    模块联邦通过运行时动态加载实现微前端代码共享,无需打包公共依赖。使用 ModuleFederationPlugin 配置 name、remotes、exposes 和 shared,使应用可暴露或引入远程模块,支持组件、工具函数及状态管理共享,提升复用性并减少冗余。 模块联邦通过在构建时让不同应用直…

    2026年9月21日
    200
  • 如何系统学习蝴蝶号无人直播运营的核心知识

    如何系统学习蝴蝶号无人直播运营的核心知识如何系统学习蝴蝶号无人直播运营的核心知识如何系统学习蝴蝶号无人直播运营的核心知识如何系统学习蝴蝶号无人直播运营的核心知识

    要系统学习蝴蝶号无人直播运营的核心知识,首先要理解平台逻辑、制定精细化内容策略、掌握自动化技术并持续进行数据分析与风险控制。具体包括:一是深入研究平台算法和规则边界,确保操作合规;二是构建高质量、多样化且合规的内容素材库,并进行标签化管理;三是选择安全可靠的自动化工具,避免使用违规软件;四是模拟真人…

    2026年9月21日 • 用户投稿
    300
  • OPPO官宣哈苏专业影像套装:为Find X9系列打造“口袋中的完全体哈苏”

    OPPO官宣哈苏专业影像套装:为Find X9系列打造“口袋中的完全体哈苏”OPPO官宣哈苏专业影像套装:为Find X9系列打造“口袋中的完全体哈苏”OPPO官宣哈苏专业影像套装:为Find X9系列打造“口袋中的完全体哈苏”OPPO官宣哈苏专业影像套装:为Find X9系列打造“口袋中的完全体哈苏”

    10月13日,oppo正式宣布将发布哈苏专业影像套装,涵盖哈苏专业增距镜、全新磁吸手柄、磁吸保护壳以及专业手机肩带等配件。该套装被官方誉为“口袋里的完整版哈苏”,主打“追星无需携带相机”的理念,将于10月16日随find x9系列一同亮相,并专为find x9 pro机型优化适配。 图片来源@OPP…

    2026年9月21日 • 用户投稿
    100
  • 如何通过tracert命令追踪数据包从本地到目标服务器的完整路径?

    打开命令提示符,输入cmd并回车;2. 执行tracert 目标地址命令追踪路径;3. 查看每跳响应时间与IP,分析延迟变化定位网络瓶颈;4. 注意部分节点可能因防火墙不响应导致超时。 使用 tracert(Windows 系统)命令可以追踪数据包从你的计算机到目标服务器所经过的每一跳网络节点,帮助…

    2026年9月21日
    1000
  • windows怎么清除dns缓存_dns缓存刷新命令详解

    1、刷新DNS缓存可解决网页无法加载或域名解析错误问题。2、通过命令提示符执行ipconfig /flushdns清除系统DNS缓存。3、以管理员身份运行命令提示符并重启DNS Client服务(net stop dnscache和net start dnscache)恢复服务功能。4、在Chrom…

    2026年9月21日
    100
  • Linux interfaces 虚拟网络类型了解01

    Linux interfaces 虚拟网络类型了解01Linux interfaces 虚拟网络类型了解01Linux interfaces 虚拟网络类型了解01Linux interfaces 虚拟网络类型了解01

    在osi模型的定义中,数据链路层和物理层,以及传输层和网络层执行的任务在概念上相似:它们都提供了数据传输的方式,即沿着特定路径将数据从源点传输到目的地的方法。然而,数据链路层和物理层负责跨物理路径的通信服务,而传输层和网络层则提供由多个数据链路组成的逻辑路径或虚拟路径的通信服务。 Bridge操作指…

    2026年9月21日 • 用户投稿
    100

发表回复

登录后才能评论
关注微信