记一次py恶意样本分析实战

原文链接:https://xz.aliyun.com/news/19111

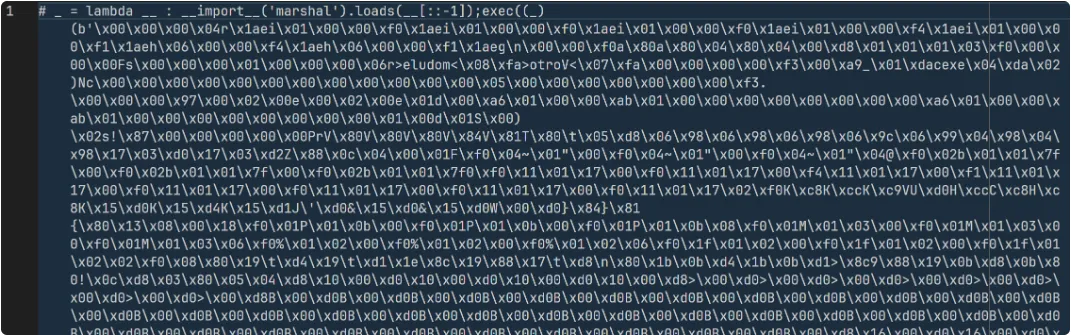
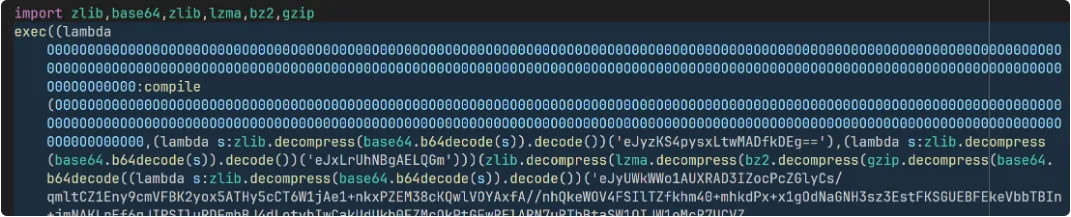
打开py文件,发现样本包含了很长一段的payload,经过多层解压后通过exec来执行代码。exec是恶意样本常用的命令,典型搭配是先用compile将字节串/字符串编译成可执行对象,再用exec触发执行;常见变体包括:eval/exec混用、getattr(__builtins__, 'exec') 间接调用、通过 globals()/locals() 注入命名空间、lambda/闭包中包裹、以及把payload拆分拼接后再 compile(...,'','exec') 执行,这些都用于绕过静态特征与简单规则。

☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 DeepSeek R1 模型☜☜☜
记一次py恶意样本分析实战图片

为了更好地观察代码,我们直接将所有0O0O00O00O0O0O相关的变量进行重命名,下一步开始解payload

Step1-payload初步解析

格式化payload后解构如下:这里关键在于 compile与 exec的组合。

compile(source, filename, mode, flags=0, dont_inherit=False, optimize=-1) 的核心参数是:

source:源代码字符串或AST;样本中通常是多层解码后的字符串filename:源码名,常见为 '' 以减少暴露真实路径mode:’exec’(执行一段程序)、’eval’(求值单个表达式)、’single’(单条交互式语句)样本先通过多层 base64/gzip/bz2/lzma/zlib解码得到纯文本Python代码,再以 compile(..., '', 'exec') 编译成code object,最终 exec(code_obj, globals_dict, locals_dict)触发执行;部分样本会自定义 globals()以污染当前命名空间(如植入自定义 __import__或hook内置函数),需要在动态还原时注意隔离执行环境。

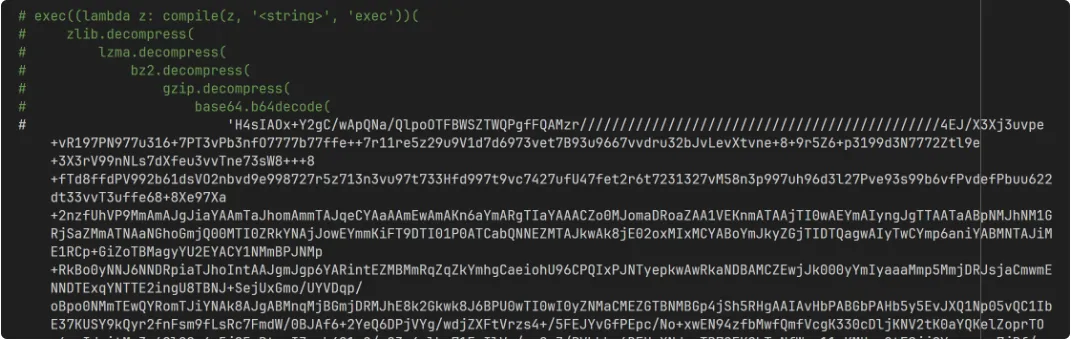
对于长的payload,可以发现套入了多层压缩。观察到规律是    return zlib.decompress(        lzma.decompress(            bz2.decompress(                gzip.decompress(                    base64.b64decode(

我们可以写一个一个脚本看看解出来的结果
记一次py恶意样本分析实战图片

同样格式化一下代码,发现多层压缩的顺序是相同的,这里相当于多嵌套了一层多层压缩,这时候我们可以写一个简单的脚本,来循环解析payload

while    matches = re.findall(r"base64.b64decode('([^']*)')", payload)[0]    payload = deobf(matches)    pass

上述循环脚本的作用是:

提取当前payload中下一层 base64.b64decode('...')的字面量数据将提取到的字串传入 deobf函数做一轮解码/解压(内部通常依次尝试 gzip/bz2/lzma/zlib等)用解出的结果覆盖 payload,继续下一轮,直到匹配不到为止核心原理是沿着样本构造的“套娃解码链”逐层剥离外壳,直至得到可读的明文源码或下一阶段的字节流(如 marshal序列)。

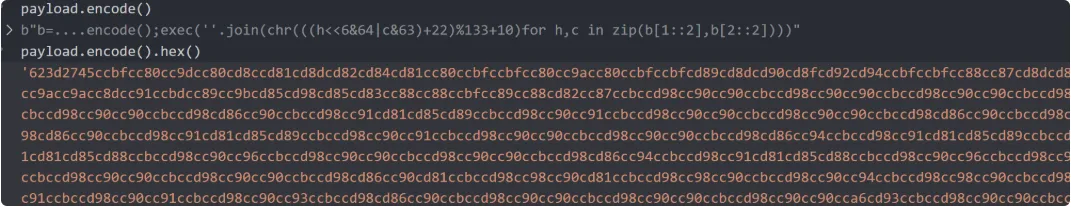
解完后发现payload的规律已经变了,且能发现输出的payload长度明显短于前面的payload,说明这里肯定有问题。

Step2-隐藏字符处理

下面进入第二部分的分析
记一次py恶意样本分析实战图片

我们可以通过几种方式验证:输出一下payload的长度;打印hex形式

记一次py恶意样本分析实战图片

发现确有问题,很多不正常的字符。在控制台简单的替换即可提出这部分的解密结果

step3-marshal解析

前置知识:marshal是CPython内部用于序列化代码对象等内部结构的模块,主要面向解释器自身,不保证跨版本稳定;与 pickle不同,marshal不是通用安全序列化格式。.pyc文件中代码对象就是 marshal序列化后的二进制数据。marshal.loads(bytes)可以把字节流还原为 code对象,随后可用 types.FunctionType绑定环境后执行,或借助 dis反汇编。

在这里,样本将payload进行了reverse,然后通过marshal.loads来加载

Remusic Remusic

Remusic – 免费的AI音乐、歌曲生成工具

Remusic 514 查看详情 Remusic

错误的探索

接下来就是喜闻乐见的pyc逆向时刻

我们知道,pyc实际上是由pyc_header加上python序列化后的二进制流组成的,pyc_header的格式为

4字节 Magic Number(魔数,区分编译器/版本,示例:ó  为3.13系列)4字节 Bitfield(标志位,最低位标识是否为哈希校验格式)8字节:若为时间戳格式:4字节mtime + 4字节源文件大小若为哈希格式:8字节哈希前缀

因此常见布局为:[magic][flags][timestamp+size 或 hash] 共16字节。样本中构造 b'ó ' + b' '*12即写入魔数并将后续12字节清零(伪造时间戳/哈希区),让反编译/反汇编工具能够识别为目标版本的 .pyc并继续处理后续的 marshal字节流。

下面列出了常见版本的魔术,这里由于样本只能在py3.13跑所以直接选3.13的魔数

同样,先解一层看看

data = data[::-1]pyc_header = b'xf3x0dx0dx0a' + b'x00'*12  # 魔数+2个longwith open('dec1.pyc', 'wb') as fp:    fp.write(pyc_header)    fp.write(data)    # pycdccode_obj = marshal.loads(data)

然而由于uncompyle6和pycdc都还不支持py3.13,所以不能直接解出源码出来

第二个思路

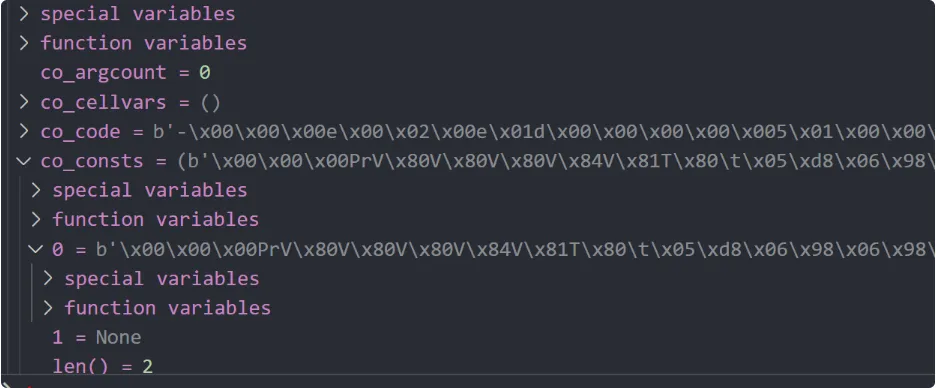
尽管不能解出源码,我们还是可以看下字节码的。观察发现函数主体很短,而且依然有很长的payload,这可以说明后续可能还有代码需要解析。

观察一下导入的obj,这就引出了一个新的解码思路:提取代码对象中的payload,继续进行循环解密
记一次py恶意样本分析实战图片
code_obj = marshal.loads(data[::-1])while True:    code_obj = marshal.loads(code_obj.co_consts[0][::-1])    dis.dis(code_obj)    pass

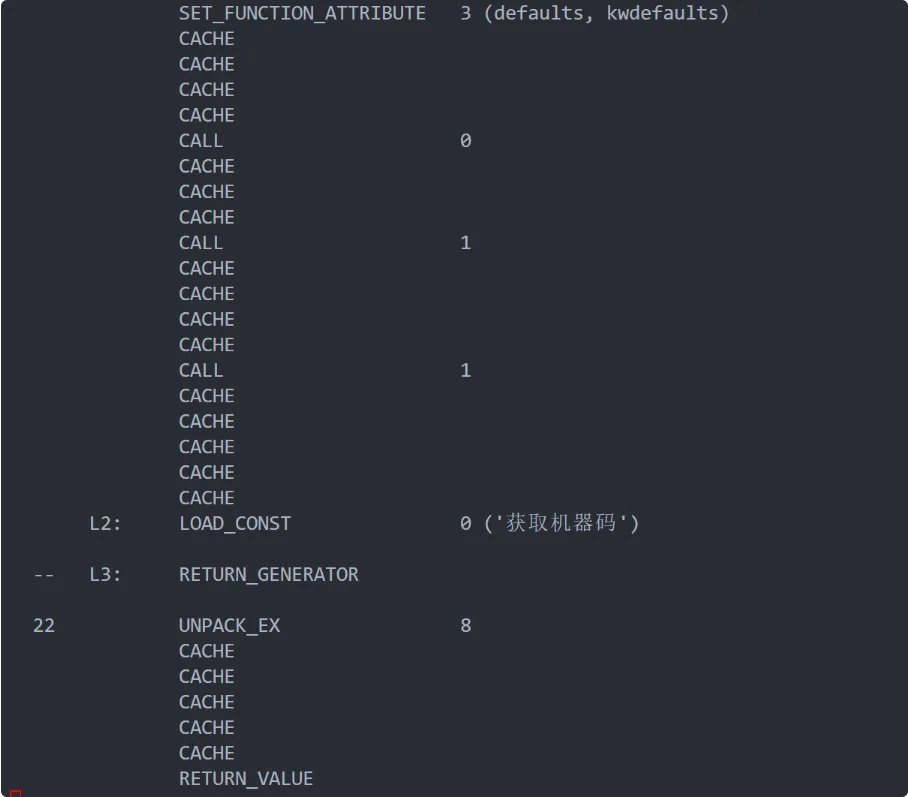
最终报错的时候,我们可以查看下字节码,发现反汇编的结果已经丰富很多了,也说明基本去混淆完成了
记一次py恶意样本分析实战图片

step4-字节码还原

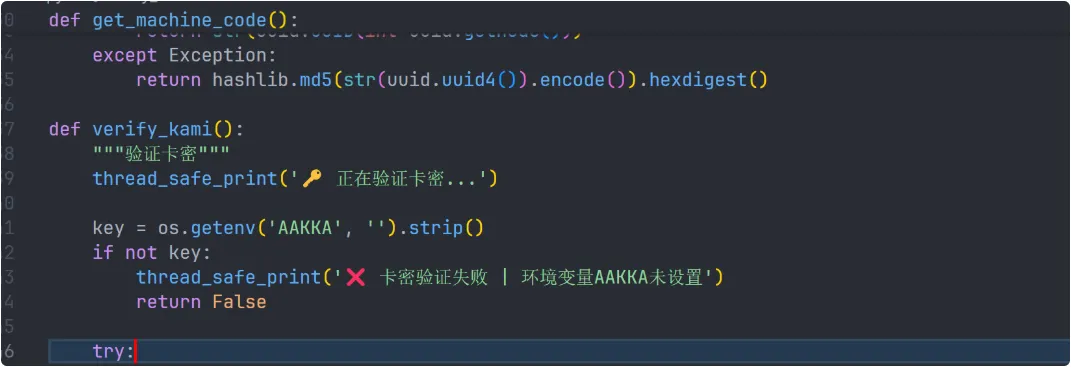
前面说到py3.13我还没找到能直接反编译源码的办法,所以我们只能自己动手了。不过可以借助LLM来协助字节码的还原,这是目前比较好的办法,而且我审计了一下也还算准确,最终也是成功还原源码了
记一次py恶意样本分析实战图片

总结

本次样本的核心链路可以概括为:多层编码/压缩 → 隐藏字符干扰 → compile+exec 触发执行 → reverse + marshal.loads 继续多阶段下钻 → 提取 co_consts 链式解包 → 以字节码视角完成还原。关键在于打散“套娃”层级,始终保持可观测与可控的还原节奏。

一些易错点与经验总结如下:

多层解码链中混入不可见/异常字符,导致解码后长度异常或语法不完整,先做可视化与替换能显著提效。compile(..., '', 'exec') 常配合自定义 globals() 污染命名空间,动态执行务必隔离(沙箱/容器/只读FS)。遇到版本不支持的反编译(如 py3.13),换视角:字节码反汇编 + 局部语义还原 + LLM 辅助校对,是可行的折中路线。marshal 仅保证 CPython 内部使用语义,不保证跨版本稳定;优先在同版本环境中还原和验证。

对抗面与溯源建议:

规则侧:关注 compile/eval/exec 组合、__builtins__ 间接取用、co_consts 链式反序列化、异常编码序列与多重压缩拼接的特征。行为侧:沙箱内记录网络、文件、进程与模块加载轨迹;对可疑 __import__ 重绑定与 sys.modules 操作做钩子与审计。供应链侧:锁定运行时 Python 版本指纹与 .pyc 魔数;对版本差异进行针对性检测与策略分流。

复现性与自动化:

将“正则抽取 → 解码解压 → 结构化判断 → 递归剥离 → 字节码反汇编/再解包”流程脚本化,输出每步产物的长度、哈希与快照,方便回溯。为 marshal 与 co_consts 的解包写守护与断言(如类型/长度/异常字符),第一时间定位污染点。

以上就是记一次py恶意样本分析实战的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/881618.html

(0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
CentOS HDFS监控工具怎么选
上一篇 2025年11月28日 10:16:04
详解 composer “non-feature” 分支(如 bugfix, hotfix)的版本约束
下一篇 2025年11月28日 10:16:09

相关推荐

  • windows8无法弹出usb设备怎么办_windows8安全移除U盘失败解决方法

    先重启Windows资源管理器,再依次排查占用进程、使用文件资源管理器弹出、确保Plug and Play服务运行、禁用USB选择性暂停、修复注册表通知项,可解决U盘无法安全移除问题。 如果您尝试从Windows 8电脑上安全移除U盘或其他USB设备,但系统提示设备正在使用中或没有任何反应,则可能是…

    2026年9月23日
    200
  • 如何在mysql中备份二进制日志

    答案:MySQL二进制日志备份可通过mysqlbinlog工具导出、直接复制日志文件、定时归档及结合mysqldump全量备份实现,需配合FLUSH LOGS和SHOW BINARY LOGS确保一致性,并制定保留策略以支持数据恢复。 在 MySQL 中,二进制日志(Binary Log)记录了所有…

    2026年9月23日
    100
  • Photopea中AI图片如何导出为PNG?快速保存图像的实用方法

    答案:在Photopea中导出AI生成图片为PNG,需点击“文件”→“导出为”→选择PNG,设置质量100%、勾选透明度并确认尺寸后保存;为平衡质量与文件大小,优先调整图像尺寸而非降低质量,高分辨率图片可缩放以优化;常见技巧包括使用高分辨率源图、保留图层非破坏性编辑;其他格式如JPEG适合无透明背景…

    2026年9月23日
    200
  • 如何使用Java制作简易的博客系统

    首先搭建Spring Boot后端,设计BlogPost实体类并用JPA实现数据持久化,通过BlogController处理页面请求,使用Thymeleaf模板引擎渲染index和create页面,配置H2内存数据库并启用控制台,最终实现文章的发布与展示功能。 用Java制作一个简易的博客系统,核心…

    2026年9月23日
    200
  • qq浏览器主页被篡改了如何修复_qq浏览器主页被篡改修复方法

    首先检查QQ浏览器设置中的主页地址并修正,接着查看桌面快捷方式目标路径是否被添加恶意网址并清理,然后使用腾讯电脑管家等工具扫描修复,最后可尝试重置浏览器或通过注册表编辑器锁定主页,防止再次被篡改。 QQ浏览器主页被篡改,通常是由恶意软件、插件或安全软件锁定导致的。修复的关键是检查多个可能被修改的位置…

    2026年9月23日
    100
  • 渗透测试|利用curl回传文件

    在处理低权限shell回传文件的问题时,如果无法使用scp命令且无法安装sshpass,可以考虑使用curl命令进行文件传输。以下是详细的伪原创内容: 至少我们曾经在一起过。 来自:一言 var xhr = new XMLHttpRequest();xhr.open(‘get’, ‘https://…

    2026年9月23日
    100
  • 抖音涨粉慢怎么办?快速提升粉丝量的10个有效方法

    抖音涨粉慢怎么办?快速提升粉丝量的10个有效方法抖音涨粉慢怎么办?快速提升粉丝量的10个有效方法抖音涨粉慢怎么办?快速提升粉丝量的10个有效方法抖音涨粉慢怎么办?快速提升粉丝量的10个有效方法

    抖音涨粉慢可通过10个方法提升,一是明确内容定位,选择垂直领域持续输出,如美妆测评、职场干货等,提高系统推荐精准度;二是做好前3秒“钩子”,用问题、数据或反差吸引用户停留;三是蹭热点话题和挑战,结合创意参与提升曝光;四是引导评论互动,增加算法权重;五是选择合适发布时间,匹配目标人群活跃时段;六是保持…

    2026年9月23日 用户投稿
    300
  • VSCode如何配置Scala开发环境 VSCode搭建Scala项目的完整教程

    首先安装jdk 11或17并正确配置java_home和path环境变量;2. 通过包管理器或官网安装sbt,用于项目构建与依赖管理;3. 在vscode中安装scala (metals)插件,以获得代码补全、错误检查等语言服务;4. 使用sbt new scala/scala-seed.g8创建项…

    2026年9月23日
    100
  • Airtable的AI混合工具怎么用?快速管理数据的智能化操作步骤

    Airtable的AI混合工具通过将AI能力嵌入数据管理流程,实现自动化处理、分析与内容生成。首先明确AI需求,如总结反馈或生成文案;接着选择AI字段或在自动化中添加AI动作;然后配置模型与提示词,精准设计指令以确保输出质量;指定输入输出字段后进行测试迭代,优化提示词直至满意;最后部署并持续监控。该…

    2026年9月23日
    100
  • VSCode快速配置Jupyter:中文内核、交互编程、数据可视化

    安装vscode及python环境,推荐使用anaconda以简化依赖管理;2. 在vscode扩展商店安装python和jupyter插件以支持notebook功能;3. 创建.ipynb文件,vscode将自动启用jupyter界面;4. 点击右上角“选择内核”按钮并选择目标python环境;5…

    2026年9月23日
    100
  • 高德地图离线地图怎么更新_高德地图离线数据更新步骤

    高德地图车机版离线地图更新方法包括:一、通过Wi-Fi在线更新,进入“离线数据”页面检测并下载新版地图;二、使用U盘导入,从官网下载解压后复制amapauto文件夹至U盘根目录,插入车机并选择更新;三、开启Wi-Fi自动更新功能,在设置中启用“Wi-Fi下自动更新离线数据”及“离线图面增量更新”,实…

    2026年9月23日
    100
  • mysql如何输入特殊字符 mysql写sql语句的转义方法

    mysql如何输入特殊字符 mysql写sql语句的转义方法mysql如何输入特殊字符 mysql写sql语句的转义方法mysql如何输入特殊字符 mysql写sql语句的转义方法mysql如何输入特殊字符 mysql写sql语句的转义方法

    在mysql中处理特殊字符的核心方法是使用预处理语句,1.手动转义可通过反斜杠实现,如单引号转为’、双引号转为”等,但易出错且不安全;2.更推荐使用预处理语句(prepared statements)或参数绑定,它能自动处理特殊字符并防止sql注入;3.预处理语句的优势包括安全性高,彻底杜绝sql注…

    2026年9月23日 用户投稿
    400
  • VSCode高效配置Elixir:Phoenix框架、中文提示、模式匹配

    要高效配置vscode支持elixir开发,必须安装elixirls扩展并确保elixir和erlang环境正确;elixirls提供代码补全、跳转、格式化和调试功能,配合手动设置.heex、.leex文件关联为html可优化phoenix框架开发体验;通过安装中文语言包、设置files.encod…

    2026年9月23日
    100
  • PHP高效读取大型GZ文件:揭示Gzip的顺序访问限制与实践方法

    本教程深入探讨了php中处理大型gz压缩文件的核心挑战:其固有的顺序访问特性。我们将解释为何无法对gz文件进行随机跳转读取,以及这意味着您必须从头开始按序解压数据。文章将提供一种实用的分块读取策略,并附带php示例代码,帮助开发者高效、安全地处理超大gz文件,同时讨论潜在的跨块数据处理问题及内存管理…

    2026年9月23日
    200
  • 如何在RayTune中训练AI大模型?分布式超参数优化的技巧

    如何在RayTune中训练AI大模型?分布式超参数优化的技巧如何在RayTune中训练AI大模型?分布式超参数优化的技巧如何在RayTune中训练AI大模型?分布式超参数优化的技巧如何在RayTune中训练AI大模型?分布式超参数优化的技巧

    RayTune通过分布式超参数优化解决大模型训练中的资源调度、搜索效率、实验管理与容错难题,其核心是利用并行化和智能调度(如ASHA、PBT)加速最优配置探索。首先,将训练逻辑封装为可调用函数,并在其中集成分布式训练(如PyTorch DDP);其次,定义超参数搜索空间与资源需求(如每试验2 GPU…

    2026年9月23日 用户投稿
    100
  • mysql怎么执行子查询 mysql输入嵌套sql语句方法

    mysql怎么执行子查询 mysql输入嵌套sql语句方法mysql怎么执行子查询 mysql输入嵌套sql语句方法mysql怎么执行子查询 mysql输入嵌套sql语句方法mysql怎么执行子查询 mysql输入嵌套sql语句方法

    mysql子查询常见类型包括标量子查询、行子查询和表子查询,分别返回一行一列、一行多列和多行多列数据;应用场景涵盖where作为过滤条件、from作为派生表、select作为标量列以及dml操作的数据提供。此外,根据与外部查询的关联性分为非关联子查询和关联子查询,前者独立执行一次,后者依赖外部查询每…

    2026年9月23日 用户投稿
    100
  • 硬刚 Sora 2,谷歌的 Veo 3.1 确实有小惊喜|AI 上新

    硬刚 Sora 2,谷歌的 Veo 3.1 确实有小惊喜|AI 上新硬刚 Sora 2,谷歌的 Veo 3.1 确实有小惊喜|AI 上新硬刚 Sora 2,谷歌的 Veo 3.1 确实有小惊喜|AI 上新硬刚 Sora 2,谷歌的 Veo 3.1 确实有小惊喜|AI 上新

    谷歌最新视频生成模型 veo 3.1 来了!今日上手可用。 北京时间 10 月 16 日,谷歌在 Gemini API 中发布了 Veo 3.1 和 Veo 3.1 Fast 付费预览版。模型一上线,就受到了行业的高度关注。毕竟,和前不久发布的 Sora 2 一样,这次 Veo 3.1 也新增了音频…

    2026年9月23日 用户投稿
    200
  • VSCode 怎样用插件实现代码的二维码分享功能 VSCode 代码二维码分享插件的创意使用​

    是的,vscode可通过安装插件实现代码二维码分享功能,具体操作为:1. 打开扩展视图(ctrl+shift+x);2. 搜索“qr code”或“share code”等关键词;3. 选择下载量高、评价好的插件如“code to qr code”并安装;4. 选中代码后右键点击“generate …

    2026年9月23日
    200
  • 抖音小店可以无货源吗?无货源开店

    随着电商行业的不断发展,其在人们日常生活中的地位日益重要。作为当下热门的短视频社交平台,抖音凭借庞大的用户群体和强大的流量支持,吸引了大量商家入驻。很多人开始关注:抖音小店是否可以采用无货源模式运营?本文将带您了解这一新兴电商模式的发展趋势。 一、什么是抖音小店无货源模式? 抖音小店无货源模式是指商…

    2026年9月23日
    100
  • win11任务栏图标合并了怎么取消_win11任务栏图标合并设置方法

    首先通过系统设置将“合并任务栏按钮”设为从不,若无效则用注册表编辑器新建TaskbarGlomLevel并赋值2,或使用StartAllBack等工具自定义,同时排查第三方软件干扰。 如果您发现Win11任务栏上的程序图标被自动合并,导致无法清晰查看每个应用的独立窗口,可以通过系统设置或高级方法进行…

    2026年9月22日
    100

发表回复

登录后才能评论
关注微信