PHP如何安全地执行系统命令_PHP系统命令安全执行函数

安全执行PHP系统命令需严格验证输入、使用escapeshellarg()转义参数、优先选用proc_open实现精细控制,并结合最小权限原则与系统配置(如禁用高危函数、设置open_basedir、低权限运行服务)构建纵深防御体系。

php如何安全地执行系统命令_php系统命令安全执行函数

在PHP中安全地执行系统命令,核心在于严格的输入验证、正确使用参数转义函数,并尽可能选择提供更细粒度控制的执行方式,例如

proc_open

,同时结合最小权限原则和系统层面的安全配置。简单来说,就是把好“输入关”,用对“工具”,并且给执行环境套上“安全帽”。

解决方案

在我看来,PHP执行系统命令本身就是一把双刃剑,它强大到可以让你与操作系统深度交互,但也危险到可能成为系统被攻陷的突破口。所以,我们必须如履薄冰,步步为营。

首先,最最关键的一点,也是我每次强调的:永远不要相信用户的任何输入! 哪怕是看起来最无害的参数,也可能被精心构造,成为命令注入的利器。这意味着,在任何系统命令中,凡是来源于用户、或者说外部不可控的数据,都必须经过严格的白名单验证。比如,如果你预期一个参数是数字,就用

is_numeric()

验证;如果预期是特定文件路径,那就检查它是否符合预设的目录结构,并且不包含

../

这样的目录遍历字符。

其次,当你的确需要将用户输入作为命令的参数时,请务必使用

escapeshellarg()

函数。这个函数的作用是将字符串转义,使其可以作为shell命令中的一个单独的参数。它会把特殊字符用单引号包裹起来,防止它们被shell解释为命令的一部分。举个例子,如果你要执行

ls -l [文件名]

,而文件名是用户提供的,那么

escapeshellarg($filename)

就是你的救星。

立即学习“PHP免费学习笔记(深入)”;


注意,

escapeshellcmd()

是另一个转义函数,它转义的是整个命令字符串,通常用于转义命令本身,而不是参数。但实际操作中,我个人更倾向于只转义参数,因为转义整个命令字符串可能会限制命令的灵活性,并且如果命令本身是固定且已知的,那么它就不需要转义。

再来,就是选择合适的执行函数。

exec()

shell_exec()

system()

passthru()

这些都是我们常用的,它们各有侧重,但本质上都是直接执行命令。对于需要更精细控制的场景,尤其是需要实时获取输出、错误流,或者需要设置超时、控制进程行为时,

proc_open()

无疑是更强大的选择。它能给你一个完整的进程句柄,你可以像操作文件一样操作这个进程的输入、输出和错误流。这在处理复杂任务时,比如运行一个长时间运行的脚本,或者需要与外部程序进行双向通信时,显得尤为重要。

最后,别忘了最小权限原则。你的PHP脚本运行的用户,应该只拥有完成其任务所需的最低权限。如果可能,将需要执行系统命令的PHP代码放到一个独立的、权限受限的环境中运行。这就像给危险操作加了一层沙箱。

PHP执行系统命令有哪些常见的安全风险?

说到PHP执行系统命令的风险,这可不是小事,它直接关系到你整个服务器的安全。最常见的,也是最致命的,莫过于命令注入(Command Injection)。这就像是给你的程序开了一扇后门,攻击者可以通过构造恶意的输入,让你的服务器执行他们想执行的任何命令。比如,原本你只想

ls

一下文件,结果攻击者输入

file; rm -rf /

,那后果不堪设想。

除了命令注入,还有权限提升(Privilege Escalation)的风险。如果你的PHP脚本运行在一个高权限的用户下(比如root),一旦被注入,攻击者就能以root权限在你的系统上为所欲为。这基本上就是服务器被完全控制了。

再者,拒绝服务(Denial of Service, DoS)也是一个潜在威胁。攻击者可能通过执行一个耗费大量系统资源(CPU、内存、磁盘I/O)的命令,导致你的服务器响应缓慢甚至崩溃。比如一个无限循环的命令,或者一个尝试读取大量不存在文件的命令。

另外,信息泄露(Information Disclosure)也不容忽视。如果命令执行的错误信息或输出未经处理直接返回给用户,可能会暴露服务器的敏感配置、文件路径、用户账户等信息,为后续攻击提供线索。

这些风险都要求我们在处理系统命令时,必须万分小心,从输入到执行,每一个环节都不能掉以轻心。

使用proc_open执行系统命令的优势和具体实现?

proc_open()

在PHP中执行系统命令方面,简直可以称得上是“瑞士军刀”级别的存在。它最大的优势在于提供了对进程的精细化控制,这远超

exec()

shell_exec()

等函数的简单封装。它能让你:

独立控制标准输入、输出和错误流(stdin, stdout, stderr):你可以向命令发送数据,实时读取命令的输出,以及捕获命令产生的错误信息,而不会混淆。这对于需要与外部程序进行交互的场景至关重要。获取进程的退出状态码:这能让你判断命令是否成功执行,以及失败的具体原因。设置运行环境和工作目录:你可以为执行的命令指定一个独立的环境变量集和工作目录,进一步隔离风险。非阻塞模式:虽然默认是阻塞的,但通过流操作可以实现非阻塞,这在处理长时间运行的命令时非常有用,可以避免PHP脚本长时间挂起。

下面是一个

proc_open()

的具体实现示例,演示了如何安全地执行一个带参数的命令,并捕获其输出和错误:

 stdin (管道,用于写入)// 1 => stdout (管道,用于读取)// 2 => stderr (管道,用于读取)$descriptorspec = array(   0 => array("pipe", "r"),  // stdin 是一个管道,子进程从这里读取   1 => array("pipe", "w"),  // stdout 是一个管道,子进程写入这里   2 => array("pipe", "w")   // stderr 也是一个管道,子进程的错误信息写入这里);$process = proc_open($command, $descriptorspec, $pipes);$stdout = '';$stderr = '';$return_code = -1;if (is_resource($process)) {    // 关闭stdin,因为我们没有数据要发送给cat命令    fclose($pipes[0]);    // 从stdout读取所有数据    $stdout = stream_get_contents($pipes[1]);    fclose($pipes[1]);    // 从stderr读取所有数据    $stderr = stream_get_contents($pipes[2]);    fclose($pipes[2]);    // 关闭进程,并获取返回码    $return_code = proc_close($process);    echo "

命令输出:

"; echo "
" . htmlspecialchars($stdout) . "

"; if ($stderr) { echo "

错误信息:

"; echo "

" . htmlspecialchars($stderr) . "

"; } echo "

返回码:

"; echo "

" . $return_code . "

";} else { echo "

无法启动进程!

";}?>

这个例子展示了如何用

proc_open

执行一个简单的

cat

命令,并通过管道获取其标准输出和错误输出。通过这种方式,我们不仅能安全地传递参数,还能完整地监控命令的执行情况,这在调试和错误处理上提供了极大的便利。

除了代码层面,系统配置上如何强化PHP命令执行的安全性?

仅仅在PHP代码层面做好防护是不够的,系统层面的安全配置同样至关重要,它能为你的PHP应用提供一个更坚固的“地基”。这就像你不仅要在家里锁好门,还要确保整个社区都有良好的治安管理。

一个非常直接且有效的方法是修改

php.ini

配置文件禁用不必要的系统命令执行函数。PHP提供了一个

disable_functions

指令,你可以在这里列出所有你不想让PHP脚本调用的函数。比如:

disable_functions = exec,shell_exec,system,passthru,proc_open,popen,curl_exec,pcntl_exec

当然,具体禁用哪些取决于你的应用需求,但原则是:用不到的,一律禁用。这能大大缩小攻击面,即使代码中不小心留下了漏洞,攻击者也无法利用这些被禁用的函数来执行恶意命令。

其次,设置

open_basedir

。这个指令限制了PHP脚本能够访问的文件系统路径。这意味着,即使攻击者成功地通过某种方式执行了文件操作,他们也只能在限定的目录内活动,无法跳出这个“牢笼”去访问敏感文件或执行系统命令。

再者,以低权限用户运行PHP-FPM或Apache/Nginx进程。你的Web服务器(Nginx/Apache)和PHP-FPM进程不应该以

root

用户运行。通常,我们会创建一个专门的低权限用户(如

www-data

),让这些服务以该用户身份运行。这样,即使PHP进程被攻破,攻击者也只能获得这个低权限用户的权限,无法对整个系统造成毁灭性打击。

使用SELinux或AppArmor等强制访问控制(MAC)系统。这些系统可以在操作系统层面为进程设置更细粒度的权限策略。你可以配置规则,明确指定PHP-FPM进程可以访问哪些文件、可以执行哪些外部程序。这提供了一个额外的安全层,即使PHP的常规权限被绕过,MAC系统也能阻止未经授权的操作。

最后,保持系统和PHP环境的及时更新。软件漏洞是安全风险的常见来源。定期更新操作系统、PHP版本以及所有相关的库和依赖,可以修补已知的安全漏洞,防止攻击者利用这些漏洞来执行恶意代码。

这些系统层面的措施,与代码层面的防护相结合,共同构建起一个多层次、纵深防御的安全体系,大大提升了PHP应用执行系统命令时的整体安全性。

以上就是PHP如何安全地执行系统命令_PHP系统命令安全执行函数的详细内容,更多请关注php中文网其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1294648.html

(0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫

Laravel 中下拉列表选择后重置问题的解决
上一篇 2025年12月11日 10:24:57
Laravel 中表单提交后如何保持下拉列表的选中状态
下一篇 2025年12月11日 10:25:09

相关推荐

  • 分享一个服务器一键测试脚本

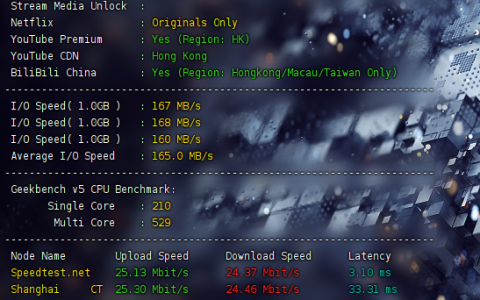
    superbench是一个测试linux服务器性能的脚本,让你快速方便了解一台服务器的综合性能,支持硬件基本信息、流媒体解锁检测、磁盘io检测、cpu性能测试、以及国内和国外网络测速、网络路由追踪。 以上就是分享一个服务器一键测试脚本的详细内容,更多请关注创想鸟其它相关文章!

    2026年9月22日
    100
  • win11任务栏图标合并了怎么取消_win11任务栏图标合并设置方法

    首先通过系统设置将“合并任务栏按钮”设为从不,若无效则用注册表编辑器新建TaskbarGlomLevel并赋值2,或使用StartAllBack等工具自定义,同时排查第三方软件干扰。 如果您发现Win11任务栏上的程序图标被自动合并,导致无法清晰查看每个应用的独立窗口,可以通过系统设置或高级方法进行…

    2026年9月22日
    100
  • Java ListIterator如何实现双向遍历

    Java中的ListIterator接口支持双向遍历,即可以从前往后,也可以从后往前遍历列表。这与普通的Iterator只能单向向后遍历不同。ListIterator提供了更灵活的操作方式,特别适用于需要反向访问或在遍历过程中修改列表的场景。 1. ListIterator的基本特性 ListIte…

    2026年9月22日
    100
  • Linus Torvalds 批评 Rust 代码格式化工具:称其“完全疯狂”

    近日,linux创始人linus torvalds在linux内核邮件列表中对rust语言的代码格式化工具rustfmt提出了尖锐批评,称其行为“完全疯狂”。 他提到,在Rust代码中,类似use crate::xyz;这样的导入语句,在经过自动格式化后经常被合并为一行,导致原本清晰的结构变得混乱,…

    用户投稿 2026年9月22日
    200
  • mysql如何分析索引使用 mysql创建索引后的执行计划解读

    mysql如何分析索引使用 mysql创建索引后的执行计划解读mysql如何分析索引使用 mysql创建索引后的执行计划解读mysql如何分析索引使用 mysql创建索引后的执行计划解读mysql如何分析索引使用 mysql创建索引后的执行计划解读

    要分析mysql索引使用和执行计划,核心是通过explain命令查看查询路径,并结合handler_read%状态变量评估索引效率。1. 使用explain命令分析执行计划,关注type、key、extra等列,判断是否高效利用索引;2. 通过show global status like &#82…

    2026年9月22日 用户投稿
    100
  • PHP命令怎么获取执行结果_PHP命令执行结果捕获与返回值处理技巧

    使用exec()可捕获命令输出和返回状态,shell_exec()仅获取输出,proc_open()支持精细控制;需用escapeshellarg()等函数确保安全,并优先使用内置函数替代系统命令。 在PHP中执行系统命令并获取其输出结果和返回状态,是很多运维脚本、自动化工具或与外部程序交互场景下的…

    2026年9月22日
    300
  • 解决TCPDF保存文件权限问题的完整指南

    本文旨在解决使用tcpdf在%ignore_a_1%中生成pdf并保存到服务器(’f’模式)时遇到的“permission denied”错误,尤其是在macos环境下。核心问题通常源于不正确的服务器文件路径或目标文件夹缺乏写入权限。教程将详细阐述如何构建正确的绝对文件路径,…

    2026年9月22日
    200
  • mysql怎么添加前缀索引 mysql创建前缀索引的长度选择

    mysql怎么添加前缀索引 mysql创建前缀索引的长度选择mysql怎么添加前缀索引 mysql创建前缀索引的长度选择mysql怎么添加前缀索引 mysql创建前缀索引的长度选择mysql怎么添加前缀索引 mysql创建前缀索引的长度选择

    在mysql中,为长字符串列添加前缀索引的核心目的是优化查询性能并节省存储空间。1. 前缀索引通过仅索引列值的前n个字符实现这一目标;2. 前缀长度的选择需在区分度与存储效率之间取得平衡,理想长度应确保高区分度(如90%以上)且不过度冗余;3. 可通过执行select count(distinct …

    2026年9月22日 用户投稿
    100
  • 《植物大战僵尸:重植版》制作人:价格亲民 未使用AI!

    经典塔防游戏《植物大战僵尸》在问世16年后迎来重磅回归。由PopCap Games精心打造的重制作品——《植物大战僵尸:重植版》将于10月23日正式登陆PlayStation、Xbox、Nintendo Switch以及PC平台。 据The Gamer报道,该游戏执行制作人Jake Neri在采访中…

    2026年9月22日
    200
  • GPU显存时序修改(Timing Tuning)的风险与性能收益

    显存时序调校可提升性能但伴随风险。通过优化时序能降低延迟、提高带宽利用率,增强游戏帧率并配合超频发挥更好效果;但激进设置易引发系统崩溃、花屏、蓝屏等问题,长期不稳定运行还可能损伤硬件,导致保修失效。建议仅限进阶用户在充分准备下使用专业工具小幅调整,并进行严格稳定性测试,普通用户应保持默认设置以确保安…

    2026年9月22日
    100
  • LINUX如何安全地关闭系统_LINUX正确的关机与重启命令

    使用shutdown命令可安全关机,如sudo shutdown -h now立即关机,或+5表示5分钟后关机,-c取消计划;2. poweroff立即断电;3. halt停止系统运行,加–poweroff关闭电源;4. reboot重启系统,也可用shutdown -r +3延迟重启;…

    2026年9月22日
    000
  • VSCode运行多文件C项目 完整VSCode配置C++开发教程

    要解决#%#$#%@%@%$#%$#%#%#$%@_e2fc++805085e25c9761616c00e065bfe8运行多文件c项目的问题,核心是正确配置tasks.json、launch.json和settings.json文件以定义编译、调试和项目路径。首先安装c/c++扩展插件和可选的编译…

    2026年9月22日
    000
  • Java集合框架在实际项目中的最佳实践

    合理选择集合类型并预设容量,使用不可变集合保护数据,避免遍历中修改结构,可提升Java程序性能与安全性。 Java集合框架是开发中使用最频繁的工具之一,合理使用能显著提升代码的可读性、性能和稳定性。在实际项目中,遵循一些最佳实践可以避免常见陷阱,提高程序健壮性。 选择合适的集合类型 不同场景应选用最…

    2026年9月22日
    000
  • qq浏览器如何清理dns缓存_QQ浏览器强制刷新与清除DNS缓存指南

    首先清除QQ浏览器DNS缓存:打开应用→点击「我的」→进入「设置」→选择「清理浏览数据」→勾选「DNS缓存」→点击「立即清理」;随后可通过在地址栏添加「#refresh」实现强制刷新;也可使用无痕模式验证问题是否由缓存引起。 如果您尝试访问某个网站,但页面加载缓慢或显示错误,可能是由于本地DNS缓存…

    2026年9月22日
    100
  • 全球首发天玑9500!vivo X300发布:4399元起

    全球首发天玑9500!vivo X300发布:4399元起全球首发天玑9500!vivo X300发布:4399元起全球首发天玑9500!vivo X300发布:4399元起全球首发天玑9500!vivo X300发布:4399元起

    10月13日,vivo正式推出了全新旗舰手机——vivo x300,引发广泛关注。 价格方面,该机提供多个配置版本:12GB+256GB售价为4399元,16GB+256GB定价4699元,12GB+512GB为4999元,16GB+512GB则为5299元,顶配的16GB+1TB版本售价5799元…

    2026年9月22日 用户投稿
    000
  • 抖音企业号怎么绑定员工号?绑定员工号有哪些好处?

    抖音企业号绑定员工账号是优化团队协作与提升运营效率的重要方式。通过官方流程,企业可将员工的个人抖音号与企业主体进行关联,实现权限分配与协同管理。 一、如何绑定抖音企业号员工号? 准备前提条件:确保企业号已完成企业认证,且员工所使用的抖音账号处于正常使用状态。管理员需准备好营业执照、员工身份资料等信息…

    2026年9月22日
    000
  • Canva的AI混合工具如何操作?快速设计专业图形与文本的步骤

    Canva的AI混合功能通过Magic Studio将文本、图像生成与智能设计整合,提升创作效率。首先,使用Magic Write生成文案初稿,克服空白页难题;其次,通过Magic Media输入详细描述生成定制化图像,越具体效果越好;再利用Magic Design上传图片或输入文字自动生成多种设计…

    2026年9月22日
    000
  • vivoY系列微信收款语音播报如何设置?快速设置语音的实用方法

    先在微信内开启收款语音提醒,再确保vivo手机系统中微信的通知权限、后台运行和电池优化设置正确,避免静音或勿扰模式干扰,即可解决语音不响问题。 vivo Y系列手机上设置微信收款语音播报,核心在于微信应用内部的设置,同时需要确保手机系统层面的通知权限和后台运行策略没有限制它。简单来说,就是先在微信里…

    2026年9月22日
    000
  • PHPRestfulAPI怎么开发_PHP构建高效安全的RestfulAPI教程

    答案:本文介绍如何用PHP构建高效安全的Restful API,涵盖设计规范、项目结构、数据库操作、安全机制、统一响应格式及性能优化。遵循Restful风格使用标准HTTP方法与状态码,通过index.php统一入口路由请求至控制器;采用PDO预处理防止SQL注入,结合JWT实现认证授权,确保输入验…

    2026年9月22日
    100
  • CentOS7搭建个人站点

    CentOS7搭建个人站点CentOS7搭建个人站点CentOS7搭建个人站点CentOS7搭建个人站点

    在本文中,我们将指导您在centos7系统上使用httpd搭建个人网站。httpd是apache http服务器的主程序,设计为一个独立运行的后台进程,负责建立处理请求的子进程或线程池。 首先,我们需要通过rpm命令检查系统中是否已安装httpd: rpm -qa | grep httpd 如果执行…

    2026年9月22日 用户投稿
    200

发表回复

登录后才能评论
关注微信