配置SOAP安全证书和使用SSL/TLS是确保Web服务通信安全的关键。SOAP安全证书通过WS-Security在消息层实现签名与加密,保障消息完整性、机密性和身份验证;SSL/TLS则在传输层加密整个通信通道,防止数据被窃听或篡改。两者可独立使用,但常结合以提供深度防御:SSL/TLS保护传输过程,WS-Security确保消息端到端安全。配置时需准备X.509证书,管理KeyStore/TrustStore,定义WS-SecurityPolicy策略,并在服务端和客户端正确绑定证书与策略。SSL/TLS需安装证书至服务器并启用HTTPS。常见问题包括证书链不完整、别名或密码错误、时钟不同步及策略不匹配,需通过日志和工具排查。生产环境应使用CA签发证书,开发环境可用自签名。推荐同时启用两者,尤其在高安全需求场景下,以实现全面防护。
配置SOAP安全证书和使用SSL/TLS是确保Web服务通信安全的关键。简单来说,SOAP安全证书主要用于消息层面的签名和加密,确保消息的完整性、机密性和发送者身份。而SSL/TLS则是在传输层提供加密和身份验证,它保护的是整个通信通道,防止数据在传输过程中被窃听或篡改。两者可以独立使用,但更多时候是协同工作,提供多层次的安全保障。
解决方案
要有效配置SOAP安全证书和利用SSL/TLS,我们需要从两个层面着手:消息层(WS-Security)和传输层(SSL/TLS)。
SOAP安全证书(WS-Security)的配置:
SOAP安全证书通常指的是X.509数字证书,它在WS-Security规范中扮演核心角色,用于实现SOAP消息的签名(确保消息完整性和发送者身份)和加密(确保消息机密性)。
证书准备:
生成或获取证书: 你需要一个私钥和对应的公钥证书。在开发和测试环境,可以使用OpenSSL或Java
keytool
生成自签名证书。生产环境则必须从受信任的证书颁发机构(CA)获取。证书通常包含服务端的身份信息,客户端会用它来验证服务端的身份。KeyStore/TrustStore管理: 在Java环境中,证书和私钥通常存储在KeyStore中(如JKS或PKCS12格式),而用于验证对方证书的公钥或CA证书则存储在TrustStore中。客户端需要将服务端的公钥证书或其签发CA的证书导入到自己的TrustStore中,服务端也需要将客户端的公钥证书(如果需要客户端身份验证)导入到自己的TrustStore。
WSDL和策略配置:
WS-SecurityPolicy: 这是定义SOAP消息安全需求的标准。你需要在WSDL中嵌入或引用WS-SecurityPolicy,声明你的服务期望或提供哪些安全特性,比如:
SignedParts
:哪些消息部分需要签名(如SOAP Body、Header)。
EncryptedParts
:哪些消息部分需要加密。
UsernameToken
:用户名/密码验证。
X509Token
:使用X.509证书进行身份验证。示例(概念性):
服务端配置:
集成WS-Security框架: 使用如Apache CXF、Apache WSS4J(Java)、WCF(.NET)等框架来处理WS-Security。绑定证书: 配置框架,将你的私钥证书(KeyStore)与服务操作绑定,用于对出站消息进行签名和加密,以及对入站消息进行解密。信任配置: 配置TrustStore,用于验证客户端签名和解密客户端加密的消息。策略实施: 框架会根据WSDL中定义的WS-SecurityPolicy来强制执行安全规则,例如验证签名、解密消息等。
客户端配置:
加载证书: 客户端也需要加载自己的私钥证书(如果需要签名请求)和TrustStore(用于验证服务端的签名和加密)。构建安全请求: 客户端在发送SOAP请求前,根据WSDL中定义的策略,使用自己的私钥对消息进行签名,并使用服务端的公钥对消息进行加密。验证响应: 接收到SOAP响应后,客户端使用服务端的公钥(或CA证书)验证响应的签名,并使用自己的私钥解密响应。
SSL/TLS的使用:
SSL/TLS(Secure Sockets Layer/Transport Layer Security)是在HTTP之上提供加密和身份验证,将HTTP变为HTTPS。它保护的是整个通信链路,而不是单个SOAP消息的内容。
服务端证书安装:
获取SSL/TLS证书: 从CA获取一个用于你服务域名的SSL/TLS证书(通常包含域名、公钥、CA签名)。安装到Web/应用服务器: 将这个证书安装到承载SOAP服务的Web服务器(如Apache HTTP Server, Nginx, IIS)或应用服务器(如Tomcat, JBoss, WebSphere)上。配置服务器监听HTTPS端口(通常是443)。私钥保护: 服务器的私钥必须严格保密。
客户端信任配置:
操作系统/JVM信任库: 大多数操作系统和Java虚拟机(JVM)都预装了主流CA的根证书。如果你的服务端证书是由这些CA签发的,客户端通常无需额外配置就能信任。自定义CA或自签名证书: 如果使用自签名证书或非主流CA,客户端需要将服务端的公钥证书或其签发CA的证书导入到自己的信任库中(如Java的
cacerts
或自定义TrustStore)。
修改SOAP端点URL:
将SOAP服务的端点URL从
http://...
更改为
https://...
。客户端通过HTTPS协议访问服务时,底层的SSL/TLS握手会自动进行,建立加密通道。
SOAP安全与SSL/TLS:两者有何异同,我该如何选择?
在我看来,这是一个非常常见的困惑,尤其是在刚接触Web服务安全时。SOAP安全(特指WS-Security)和SSL/TLS虽然都旨在提供安全,但它们工作在不同的层面,解决的问题也有所侧重。
主要异同点:
工作层面:
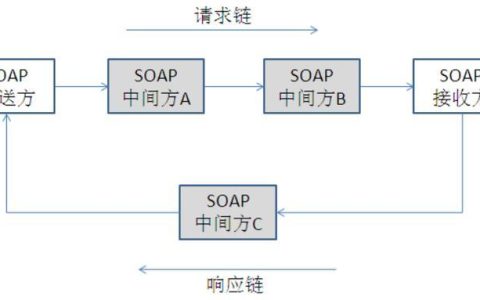
SSL/TLS: 工作在传输层(TCP/IP之上,HTTP之下)。它关注的是“管道”的安全,即数据在网络传输过程中的安全。一旦数据到达服务器并被Web服务器解密,SSL/TLS的保护就结束了。WS-Security: 工作在消息层(SOAP消息内部)。它关注的是“内容”的安全,即SOAP消息本身的安全。签名和加密是嵌入在SOAP消息中的,这意味着即使消息经过多个中间节点,甚至被解密后转发,其内部的完整性、机密性和发送者身份验证依然有效。
保护范围:
SSL/TLS: 提供端到端(点对点)的通道加密和服务器身份验证。它能防止中间人攻击、数据窃听和篡改。WS-Security: 提供端到端(逻辑上的)的消息完整性、机密性和发送者身份验证。即使SOAP消息经过代理、ESB等中间件,被解密、处理后再重新加密,其原始的WS-Security特性(如签名)仍然可以被最终接收者验证。
实现复杂性:
SSL/TLS: 相对简单,主要是配置Web/应用服务器和客户端的HTTPS连接。一旦配置好,所有通过该通道传输的数据都受保护。WS-Security: 复杂得多。它涉及到XML数字签名、XML加密、时间戳、安全令牌等,需要对SOAP消息结构进行修改,并且客户端和服务端都需要复杂的框架支持来解析和生成这些安全元素。
如何选择?
我个人倾向于,如果条件允许,并且对安全级别有较高要求,两者都用上是最佳实践,形成一种“深度防御”策略。
仅使用SSL/TLS:
适用场景: 当你的SOAP服务是直接点对点通信,没有中间件处理,且只需要传输层加密和服务器身份验证时。这是最常见的场景,实现起来也最简单。缺点: 如果数据在到达服务器后需要转发或经过其他处理,SSL/TLS的保护就失效了。
仅使用WS-Security:
适用场景: 极少数情况,例如当SOAP消息需要通过非HTTP通道传输,或者消息必须在多个中间节点之间保持其端到端的安全特性(例如,一个ESB解密消息进行路由判断,但消息的原始签名必须由最终服务验证)。缺点: 配置复杂,且本身不提供传输层的加密,可能需要结合其他传输层安全机制。
同时使用SSL/TLS和WS-Security(推荐):
适用场景: 当你需要最高级别的安全保障时。SSL/TLS保护了数据在网络上的传输,防止窃听和篡改。WS-Security则在消息内部提供额外的保障,即使SSL/TLS通道被攻破,或者消息在中间件被解密处理,消息的完整性、机密性和发送者身份依然得到保护。这尤其适用于处理敏感数据、金融交易等场景。
在我看来,SSL/TLS是基础,而WS-Security是高级选项。很多时候,只用SSL/TLS就已经足够满足大部分业务需求。但如果你的业务对消息的“非否认性”(Non-repudiation)或在复杂架构中的“端到端消息保密性”有强要求,那么WS-Security就是不可或缺的。
在实际项目中,配置SOAP安全证书常遇到哪些“坑”?
我在实际工作中,配置SOAP安全证书时确实踩过不少坑,有些问题排查起来简直让人抓狂。这些“坑”往往不是因为技术原理有多复杂,而是出在细节、环境或配置上。
证书链不完整或信任问题:
问题描述: 这是最常见的。客户端收到服务器证书后,无法构建完整的信任链,导致验证失败。这通常是因为服务器只发送了它的叶子证书,而没有发送中间CA证书,或者客户端的TrustStore中缺少了根CA或中间CA证书。我的经历: 我记得有一次,客户端怎么都无法验证服务器的签名,查了半天发现是服务器的证书链里少了一个中间CA证书,导致客户端无法完整构建信任路径。解决办法是让服务器端配置时,将整个证书链(叶子证书、中间CA证书)都打包发送。
KeyStore/TrustStore密码错误或别名不匹配:
问题描述: KeyStore或TrustStore的密码输入错误,或者在配置中引用的证书别名(alias)与实际KeyStore中的别名不一致。我的建议: 这种问题通常会导致
KeyStoreException
或
NoSuchAliasException
。仔细检查配置文件中的密码和别名,大小写敏感。
时间戳(Timestamp)同步问题:
问题描述: WS-Security策略通常会要求消息包含时间戳,并且对时间戳的有效期有严格要求。如果客户端和服务器的时钟不同步,或者消息在传输过程中耗时过长,可能导致接收方认为消息已过期。我的建议: 确保客户端和服务器的时钟通过NTP等服务保持同步。在开发阶段,可以适当放宽时间戳的有效期,但生产环境应保持严格。
策略(Policy)不匹配:
问题描述: 客户端和服务端对WS-SecurityPolicy的理解或实现不完全一致。例如,服务端要求签名某个SOAP Header,但客户端没有签名;或者加密算法、密钥长度不匹配。我的建议: 详细阅读WSDL中定义的WS-SecurityPolicy,确保客户端和服务端都严格按照策略实现。使用工具如SOAP UI测试时,可以尝试手动修改请求,模拟不同的策略以定位问题。
XML签名/加密的规范实现差异:
问题描述: 不同的WS-Security实现框架(如Apache CXF、WCF)在处理XML签名和加密时,可能会有细微的规范差异,导致一方无法正确解析另一方生成的安全消息。我的建议: 遇到这种情况,最有效的方法是开启详细日志,对比客户端发送的SOAP请求和服务器接收到的SOAP请求的原始XML内容。特别是
和
部分,检查它们的结构、算法URI等是否符合预期。有时候,通过调整框架的配置参数可以解决。
调试困难:
问题描述: 安全相关的错误信息通常比较晦涩,很难直接定位问题。我的建议: 充分利用日志!将日志级别调到DEBUG甚至TRACE,查看WS-Security框架处理消息的详细过程。使用SOAP UI、Wireshark等工具截取网络请求,分析原始SOAP消息的XML结构,这是定位问题最直接有效的方法。
这些“坑”往往需要耐心和细致的排查。一旦遇到问题,不要急于修改代码,先从最基础的证书、配置、日志入手,逐步缩小问题范围。
如何为SOAP服务生成和管理数字证书?
为SOAP服务生成和管理数字证书,是确保WS-Security和SSL/TLS正常工作的基石。这涉及到私钥、公钥证书以及它们的存储方式。对我来说,用
keytool
生成和管理Java KeyStore是家常便饭,但每次处理PKCS12格式时,总要多留个心眼,因为它的兼容性有时候会带来惊喜。
1. 生成数字证书(以Java
keytool
和OpenSSL为例):
自签名证书(开发/测试环境):
使用
keytool
(Java环境):
# 生成一个包含私钥和自签名证书的KeyStore (JKS格式)keytool -genkeypair -alias myServiceKey -keyalg RSA -keysize 2048 -validity 365 -keystore myKeystore.jks -storepass changeit -keypass changeit -dname "CN=MyService, OU=IT, O=MyCompany, L=Beijing, ST=Beijing, C=CN"# 参数解释:# -genkeypair: 生成密钥对# -alias: 密钥对的别名# -keyalg: 密钥算法 (RSA)# -keysize: 密钥长度 (2048位)# -validity: 证书有效期 (天)# -keystore: KeyStore文件名# -storepass: KeyStore密码# -keypass: 私钥密码 (通常与KeyStore密码相同)# -dname: 证书拥有者信息 (CN: Common Name, OU: Organizational Unit, O: Organization, L: Locality, ST: State, C: Country)# 导出公钥证书 (cer格式)keytool -exportcert -alias myServiceKey -file myService.cer -keystore myKeystore.jks -storepass changeit
使用OpenSSL (通用):
# 生成私钥openssl genrsa -out private_key.pem 2048# 使用私钥生成自签名证书请求 (CSR)openssl req -new -key private_key.pem -out csr.pem -subj "/CN=MyService/OU=IT/O=MyCompany/L=Beijing/ST=Beijing/C=CN"# 使用私钥和CSR生成自签名证书openssl x509 -req -days 365 -in csr.pem -signkey private_key.pem -out certificate.pem
CA签发证书(生产环境):
生成私钥和证书签名请求(CSR): 使用
keytool
或OpenSSL生成私钥,并基于私钥生成一个CSR文件。CSR包含了你的公钥和身份信息,等待CA签名。
# 使用keytool生成CSRkeytool -genkeypair -alias myServiceKey -keyalg RSA -keysize 2048 -keystore myKeystore.jks -storepass changeit -keypass changeit -dname "CN=MyService.example.com, OU=IT, O=MyCompany, L=Beijing, ST=Beijing, C=CN"keytool -certreq -alias myServiceKey -file myService.csr -keystore myKeystore.jks -storepass changeit# 使用OpenSSL生成CSRopenssl req -new -newkey rsa:2048 -nodes -keyout private_key.pem -out myService.csr -subj "/CN=MyService.example.com/OU=IT/O=MyCompany/L=Beijing/ST=Beijing/C=CN"
提交CSR给CA: 将生成的CSR文件提交给像Let’s Encrypt, DigiCert, GlobalSign等证书颁发机构。
获取并导入证书: CA会返回签发好的证书(通常是
.cer
,
.crt
,
.pem
等格式),可能还包括中间CA证书链。
导入到KeyStore (Java):
# 先导入根CA和中间CA证书 (如果CA提供了)keytool -importcert -alias rootCa -file root_ca.cer -keystore myKeystore.jks -storepass changeitkeytool -importcert -alias intermediateCa -file intermediate_ca.cer -keystore myKeystore.jks -storepass changeit# 导入你的服务证书keytool -importcert -alias myServiceKey -file myService.cer -keystore myKeystore.jks -storepass changeit
OpenSSL: 通常会将私钥和证书合并成一个PEM文件,或分别配置到Web服务器。
2. 管理数字证书:
KeyStore与TrustStore:KeyStore: 存储你的私钥和对应的公钥证书链。服务端用它来签名/加密,客户端用它来(如果需要)签名/加密。TrustStore: 存储
以上就是SOAP安全证书如何配置?SSL/TLS怎么用?的详细内容,更多请关注创想鸟其它相关文章!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1430625.html
 微信扫一扫
 支付宝扫一扫