Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $YECBGYFECGEAFWHA as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2

Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $BBWFDDBHHYHDXXAB as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2
在服务器端安全执行用户提供JavaScript代码的策略与风险_创想鸟

在服务器端安全执行用户提供JavaScript代码的策略与风险

在服务器端安全执行用户提供JavaScript代码的策略与风险

本文深入探讨了在服务器端自包含环境中执行用户提供javascript代码(尤其是通过`eval()`)所面临的安全挑战。尽管用户可能是开发者且代码仅影响其自身环境,但仍存在恶意注入、应用漏洞和文件系统篡改等风险。文章强调了不应轻信用户输入,并详细介绍了使用node.js `vm`模块构建沙箱环境、实施最小权限原则以及资源限制等关键安全策略,以确保代码执行的隔离性和安全性。

引言:用户自定义JavaScript代码执行的挑战

在开发面向开发者的工具时,允许用户自定义代码以扩展功能(例如定义API测试断言或数据加载逻辑)是一种常见的需求。当这些自定义代码需要在服务器端执行时,如何确保其安全性成为一个核心考量。尽管这类代码通常运行在用户自己的服务器上,且仅影响其自身环境,但其潜在风险仍不容忽视。

eval()的诱惑与固有风险

eval()函数在JavaScript中提供了一种便捷的方式来动态执行字符串形式的代码。在实现用户自定义逻辑时,它似乎是一个直观的选择。然而,eval()的强大功能也伴随着巨大的安全隐患。它在当前作用域内执行代码,这意味着恶意代码可以访问并修改应用程序的全局对象、敏感数据、文件系统以及网络资源。即使在看似受限的环境中,eval()也为潜在的攻击者打开了一扇门。

“自包含”环境下的安全误区

许多开发者可能会认为,在以下情况下使用eval()是相对安全的:

代码仅在用户自己的服务器上运行。代码仅用于用户自己的测试目的,不影响其他用户。用户本身是开发者,具备一定的计算机素养。

然而,这种“自包含”的观念可能存在误区,我们必须始终秉持“假设存在攻击者”的原则,而非轻信用户输入。

立即学习“Java免费学习笔记(深入)”;

1. 用户意图与代码来源

即使是经验丰富的开发者,也可能无意中复制并粘贴来自互联网的恶意代码片段。此外,即使是“自己的服务器”,也可能承载其他重要的服务或数据。一旦恶意代码获得执行权限,其影响可能超出预期,例如:

窃取环境变量或配置文件中的敏感信息。发起对内部网络资源的扫描或攻击。消耗服务器资源,导致拒绝服务。

2. 应用层面的注入风险

除了用户直接输入恶意代码,应用程序自身的其他漏洞也可能被利用来注入恶意脚本。例如,如果应用程序存在跨站脚本(XSS)漏洞,攻击者可能通过其他输入字段注入JavaScript代码,使其最终在服务器端的eval()上下文中执行。因此,确保整个应用程序的安全性是防止eval()被滥用的重要前提。

3. 文件系统操作的潜在威胁

如果应用程序从文件系统读取JavaScript文件并执行,则必须确保攻击者无法修改或创建这些文件。例如,通过目录遍历漏洞或其他文件上传漏洞,攻击者可能将恶意JavaScript文件放置在应用程序读取的路径中,从而实现代码执行。

安全执行用户代码的核心策略:沙箱机制

鉴于eval()的固有风险,最佳实践是避免直接使用它来执行不可信的用户代码。取而代之,应该采用沙箱(Sandbox)机制来隔离用户代码的执行环境,限制其对系统资源的访问。

1. Node.js vm 模块详解

在Node.js环境中,vm模块是实现沙箱机制的理想选择。它允许在独立的V8上下文(即虚拟机上下文)中编译和运行JavaScript代码,而无需与主进程共享全局对象。

基本用法示例:

const vm = require('vm');function executeUserCode(code, contextData = {}) {    // 创建一个沙箱上下文对象    const sandbox = {        console: console, // 允许用户代码使用console        setTimeout: setTimeout, // 允许使用setTimeout,但需注意资源限制        // ... 其他允许访问的全局对象或自定义API        ...contextData // 注入用户所需的上下文数据    };    // 创建一个V8上下文    const context = vm.createContext(sandbox);    try {        // 在沙箱中执行代码        // runInContext的第二个参数可以指定执行超时时间        const script = new vm.Script(code);        const result = script.runInContext(context, { timeout: 5000 }); // 5秒超时        return result;    } catch (error) {        console.error('用户代码执行失败:', error);        throw new Error('用户代码执行错误: ' + error.message);    }}// 示例:安全执行用户代码const userCode = `    const a = 10;    const b = 20;    console.log('User code executed!');    if (data && data.value) {        return a + b + data.value;    }    return a + b;`;try {    const output = executeUserCode(userCode, { data: { value: 5 } });    console.log('执行结果:', output); // 应该输出 35} catch (e) {    console.error('外部捕获错误:', e.message);}// 示例:尝试访问全局对象(会被沙箱隔离)const maliciousCode = `    // 尝试访问process对象,但在沙箱中不会被允许    if (typeof process !== 'undefined') {        console.log('Process version:', process.version);    } else {        console.log('Process object is not available in sandbox.');    }    // 尝试读取文件系统(默认也不被允许)    try {        require('fs').readFileSync('/etc/passwd');    } catch (e) {        console.log('Cannot access fs module:', e.message);    }    return 'Malicious code ran';`;try {    const maliciousOutput = executeUserCode(maliciousCode);    console.log('恶意代码执行结果:', maliciousOutput);} catch (e) {    console.error('外部捕获恶意代码错误:', e.message);}

注意事项:

明确注入: 只有显式添加到sandbox对象的属性才能在用户代码中访问。这意味着process、require、fs等Node.js内置模块默认是不可用的,极大地限制了攻击面。上下文隔离: vm.createContext()创建的上下文是独立的,用户代码无法直接访问主进程的变量或函数。超时机制: 使用runInContext的timeout选项可以防止用户代码陷入无限循环或长时间运行,导致资源耗尽。异步操作: 如果用户代码需要执行异步操作(如setTimeout),确保沙箱环境能够安全地处理它们,并考虑它们对资源和执行时间的影响。

2. 权限最小化原则

运行用户代码的进程或容器应遵循最小权限原则。这意味着:

独立用户账户: 运行用户代码的Node.js进程应使用一个专门的、权限受限的系统用户账户。资源限制: 使用操作系统的工具(如Linux的ulimit)来限制CPU时间、内存使用、文件描述符数量等。网络隔离: 如果可能,将执行用户代码的进程放置在隔离的网络环境中,限制其对外或对内网络的访问。文件系统限制: 确保用户代码无法写入或读取不应该访问的文件和目录。

3. 资源限制与监控

即使使用了vm模块,用户代码仍然可能通过消耗大量CPU或内存来发起拒绝服务攻击。因此,除了设置执行超时,还应考虑:

内存限制: 监控并限制执行沙箱代码的进程的内存使用。CPU限制: 使用容器技术(如Docker)或操作系统级别的工具来限制CPU使用率。日志与审计: 记录用户代码的执行情况、任何错误和异常,以便进行安全审计和问题追踪。

总结与最佳实践

在服务器端执行用户提供的JavaScript代码是一个高风险的操作,即使在“自包含”的环境中也绝不能掉以轻心。以下是确保安全的关键实践:

避免使用eval(): 除非有极其充分的理由且伴随极严格的沙箱机制,否则应避免直接使用eval()。实施严格的沙箱机制: 利用Node.js的vm模块创建隔离的执行环境,明确控制用户代码可以访问的全局对象和API。遵循最小权限原则: 运行用户代码的进程应拥有最低限度的系统权限和资源访问能力。限制资源消耗: 设置代码执行超时,并监控CPU和内存使用,防止拒绝服务攻击。警惕注入风险: 确保整个应用程序没有其他漏洞(如XSS),防止攻击者通过其他途径注入恶意代码。持续审计与监控: 记录所有代码执行事件,并定期审查安全日志。

通过采纳这些策略,开发者可以在提供灵活的用户自定义功能的同时,最大限度地降低服务器端执行不可信JavaScript代码所带来的安全风险。

以上就是在服务器端安全执行用户提供JavaScript代码的策略与风险的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1535977.html

赞 (0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫

JavaScript中如何基于键名高效提取数组对象中的特定属性
上一篇 2025年12月21日 02:53:43
JavaScript中根据键名而非索引提取对象属性的技巧
下一篇 2025年12月21日 02:53:52

相关推荐

  • ​​VSCode的终极骚操作!学会这些让你的编程效率无人能敌

    掌握VSCode的高效技巧能显著提升编程效率。首先利用代码片段(Snippets)避免重复输入,如设置“rcomp”快速生成React组件结构;接着通过Emmet缩写大幅提升HTML/CSS编写速度,如“ul>li*3”生成列表;再结合Prettier、ESLint等插件优化代码质量与格式;自…

    2026年9月22日
    400
  • Karate教程:优雅处理GET请求中的复杂查询参数(含日期范围)

    本教程将详细介绍在Karate框架中如何正确发送包含复杂查询参数(特别是带有方括号的参数名,如filters[start_date])的GET请求。我们将通过实际示例,演示如何利用Karate的* param关键字优雅地构建URL,确保参数被正确编码并传递给后端服务,尤其适用于日期范围等场景。 理解…

    2026年9月22日
    200
  • 安装 pyinstaller 出错的解决办法及 csdn 工具实例打包

    安装 pyinstaller 出错的解决办法及 csdn 工具实例打包安装 pyinstaller 出错的解决办法及 csdn 工具实例打包安装 pyinstaller 出错的解决办法及 csdn 工具实例打包安装 pyinstaller 出错的解决办法及 csdn 工具实例打包

    想要解决安装 pyinstaller 时遇到的问题,并了解如何使用它打包 csdn 工具实例吗?请继续阅读本文。 首先,前往 PyInstaller 的官方网站下载安装包:https://www.php.cn/link/87067b6ae6205be72c631e0f370391f7 解压后,将文件…

    2026年9月22日 • 用户投稿
    300
  • Java项目中利用.class文件:Classpath配置与接口实现

    在Java项目中引用并实现来自.class文件的接口是常见的需求,尤其当仅提供编译后的字节码文件时。本文将深入讲解Java Classpath的核心概念及其重要性,并提供在命令行环境下配置Classpath的详细步骤和示例,确保编译器和JVM能够正确找到并加载所需的.class文件,从而顺利完成接口…

    2026年9月22日
    800
  • win10提示需要管理员权限怎么办_win10权限不足操作解决方案

    当Windows 10提示需要管理员权限时,可通过以下步骤解决:一、右键程序选择“以管理员身份运行”并确认UAC提示;二、在程序属性的兼容性选项卡中勾选“以管理员身份运行此程序”;三、以管理员身份打开命令提示符,执行net user administrator /active:yes启用内置管理员账…

    2026年9月22日
    700
  • MySQL安装时端口冲突如何解决?

    MySQL安装时端口冲突如何解决?MySQL安装时端口冲突如何解决?MySQL安装时端口冲突如何解决?MySQL安装时端口冲突如何解决?

    mysql安装时3306端口冲突的解决方法有两类:1.修改mysql默认端口;2.找出并停止占用端口的进程。在安装过程中可通过mysql安装向导直接修改端口号,或安装后编辑配置文件my.ini(windows)或my.cnf(linux)中的port参数,并重启mysql服务生效。若确认3306应为…

    2026年9月22日 • 用户投稿
    800
  • safari浏览器怎么阻止网站访问剪贴板_safari浏览器阻止网站访问剪贴板方法

    可通过关闭网站剪贴板权限、启用无痕浏览、禁用JavaScript或使用内容拦截扩展来阻止Safari网站访问剪贴板,保护隐私安全。 如果您在使用 Safari 浏览器时发现某些网站尝试自动读取或写入剪贴板内容,可能会导致隐私泄露或意外粘贴敏感信息。为防止此类行为,您可以采取以下措施限制网站对剪贴板的…

    2026年9月22日
    1900
  • Java算术运算符优先级解析

    算术运算符优先级决定Java表达式执行顺序,、/、% 高于 +、-,同级从左到右计算,括号可改变顺序,如 (5+3)2=16;整数除法需注意类型,5/2*3 结果为 6。 Java中的算术运算符优先级决定了表达式中各个运算的执行顺序。理解这些优先级规则,能帮助开发者正确编写和解读复杂的数学表达式。 …

    2026年9月22日
    900
  • Linux进程调度学习!

    进程调度决定了哪个进程将被执行以及执行的时间,操作系统通过合理的进程调度实现资源的最大化利用。 在单片机上,常见的方式是系统初始化后进入 while(1){} 循环。当然,单片机也可以运行类似 FreeRTOS 的系统,从而实现进程切换。 在带有操作系统的 CPU 上运行的逻辑是允许多个进程(实际上…

    2026年9月22日
    000
  • CanvaPro中AI生成图片如何导出为PDF?快速保存图像的方法

    在Canva Pro中导出AI生成图片为PDF,需先将图片添加至设计,点击“分享”→“下载”→选择“PDF标准”或“PDF打印”即可。2. PDF标准适用于在线分享,文件小、加载快;PDF打印适用于高质量印刷,支持300 DPI和CMYK色彩模式,确保色彩准确与细节清晰。3. 为保证AI图片导出质量…

    2026年9月22日
    200
  • PHP中操作JSON数组对象:添加与修改属性的实践指南

    本教程详细阐述如何在php中高效地处理包含对象的json数组。我们将学习如何利用`json_decode()`将json字符串转换为php数据结构,进而为数组中的现有对象添加或修改属性,并通过`json_encode()`将其转换回json字符串,避免手动构建json的常见错误。 在现代Web开发中…

    2026年9月22日
    1300
  • windows怎么更改计算机工作组_Windows计算机工作组修改方法

    首先通过系统属性修改工作组名称,右键“此电脑”选择属性,进入高级系统设置的计算机名选项卡进行更改并重启;其次可用管理员命令提示符执行wmic命令批量配置,输入指定命令后重启生效;最后专业版用户可通过组策略编辑器,在启动脚本中添加指令实现自动加入工作组。 如果您需要将Windows计算机加入或更改到特…

    2026年9月22日
    100
  • 实现Java双向路径搜索的正确方法

    本文旨在帮助开发者理解并正确实现Java中的双向路径搜索算法。通过分析常见的实现错误,我们将提供一种清晰、可行的解决方案,并详细解释如何构建完整的路径,克服单向搜索树的局限性,从而实现从起点到终点的完整路径搜索。 双向路径搜索是一种优化路径搜索效率的策略,它同时从起点和终点开始搜索,并在中间相遇。然…

    2026年9月22日
    1000
  • win10声音图标上显示红叉怎么办_音频服务未运行导致喇叭红叉修复

    win10声音图标上显示红叉怎么办_音频服务未运行导致喇叭红叉修复win10声音图标上显示红叉怎么办_音频服务未运行导致喇叭红叉修复win10声音图标上显示红叉怎么办_音频服务未运行导致喇叭红叉修复win10声音图标上显示红叉怎么办_音频服务未运行导致喇叭红叉修复

    首先重启Windows Audio及相关服务,若无效则将其启动类型设为自动,并修复注册表MMDevices项权限,最后更新或重装音频驱动程序以解决声音图标红叉及“音频服务未运行”问题。 如果您发现Windows 10系统的任务栏声音图标上出现红叉,且提示“音频服务未运行”,这通常意味着系统的关键音频…

    2026年9月22日 • 用户投稿
    100
  • VSCode设置Markdown写作环境(实用技巧,排版美化指南)

    要在vscode里打造舒服又高效的markdown写作环境,答案是通过安装核心扩展并进行个性化配置来实现;需安装markdown all in one、markdown preview enhanced、prettier和paste image等扩展,结合settings.json中的编辑器设置、自…

    2026年9月22日
    200
  • 好用的终端复用神器-Tmux

    好用的终端复用神器-Tmux好用的终端复用神器-Tmux好用的终端复用神器-Tmux好用的终端复用神器-Tmux

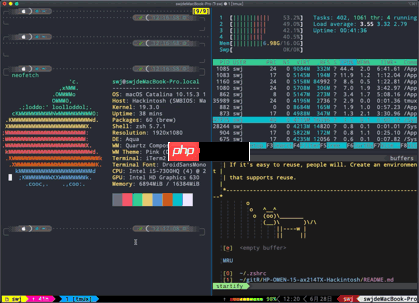
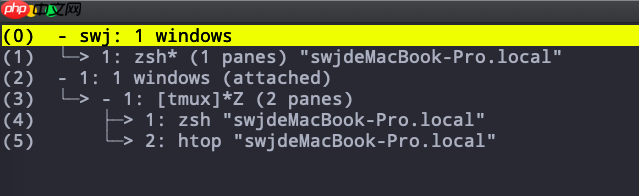
    前言 许久之前就听说过tmux,但是一直没上手,直到最近需要一直在linux下完成一些任务,我才切实感受到了tmux的优点:任意分屏、保存工作 就单单这两点,就足够实用了。分屏,曾今还十分痴迷i3wm和dwm这样的窗口管理工具,尤其是dwm的操作逻辑,大大提升linux工作效率。其他详情可以查看阮一…

    2026年9月22日 • 用户投稿
    200
  • LINUX如何比较两个文件的差异_Linux使用diff命令比较文件差异

    diff命令用于比较文件差异,基本用法为diff file1 file2,输出显示修改、添加或删除的行;结合-u、-i、-w等选项可提升可读性,常用于比较配置文件、代码版本、生成补丁(diff -u生成.patch文件)及验证文件一致性。 在Linux系统中,比较两个文件的差异是日常运维、开发和配置…

    2026年9月22日
    000
  • VS Code启动优化:扩展延迟加载与缓存策略

    合理管理扩展加载与缓存可显著提升VS Code启动速度。通过配置activationEvents实现按需激活、利用Extension Storage和CachedDataDir优化数据读取,并禁用非核心扩展,结合“Developer: Show Running Extensions”分析耗时,有效缩…

    2026年9月22日
    100
  • Java项目类路径管理:引用与实现外部.class文件定义的接口

    在Java项目中引用并实现由.class文件定义的接口,核心在于正确配置Java的类路径(Classpath)。本文将详细介绍类路径的概念、其重要性,以及如何在命令行和集成开发环境(IDE)中有效地设置类路径,确保编译器和JVM能够找到所需的.class文件,从而成功编译和运行包含外部接口实现的代码…

    2026年9月22日
    100
  • 如何禁用USB存储

    在当今数字化时代,保障数据安全显得尤为重要。针对企业办公、学校机房等特定使用环境,限制usb存储设备的接入能够有效防范信息外泄和病毒传播。下面将为您全面介绍如何通过软件方式实现usb存储设备的禁用。 一、挑选适用的管理软件 目前市场上有多款专注于USB设备管理的工具,例如usb block、usb …

    2026年9月22日
    000

发表回复

登录后才能评论
关注微信