Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $YECBGYFECGEAFWHA as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2

Deprecated: imwpcache\f884414bce24ee67f\f73723ec7b1919fa5::__construct(): Implicitly marking parameter $BBWFDDBHHYHDXXAB as nullable is deprecated, the explicit nullable type must be used instead in /www/wwwroot/www.chuangxiangniao.com/wp-content/plugins/imwpcache-dist/build/f884414bce24ee67ff73723ec7b1919fa5.php on line 2
Node.js中基于JWT和Cookie实现持久化登录状态管理与免登录访问_创想鸟

Node.js中基于JWT和Cookie实现持久化登录状态管理与免登录访问

Node.js中基于JWT和Cookie实现持久化登录状态管理与免登录访问

本文详细阐述了如何在node.js应用中,利用jwt(json web tokens)和cookie实现持久化的用户登录状态管理,从而避免用户在每次访问时重复登录。通过引入一个认证中间件,我们能够有效地检查用户是否已通过有效令牌进行身份验证,并据此控制页面访问权限,实现无缝的用户体验,同时提供了登出功能和安全实践建议。

引言:持久化登录状态的重要性

在现代Web应用中,用户体验至关重要。频繁要求用户重复登录会极大地降低用户满意度。为了解决这一问题,我们需要一种机制来持久化用户的登录状态,即在用户首次登录后,即使关闭浏览器或离开网站,再次访问时也能保持登录状态,无需重新输入凭据。在Node.js环境中,结合JWT(JSON Web Tokens)和HTTP Cookie是实现这一目标的常用且高效的方法。

现有认证机制概述

在提供的代码中,我们已经看到了一个基本的认证流程,它涵盖了用户注册、登录、密码哈希、JWT生成以及将JWT存储在Cookie中的步骤。

用户注册 (createUser):

接收用户名和密码。使用 bcrypt 对密码进行哈希处理(在 schema2.pre(‘save’) 钩子中实现)。将用户信息保存到MongoDB数据库。

用户登录 (loginUser):

接收用户名和密码。通过用户名查找用户。使用 bcrypt.compare 验证密码。如果验证成功,调用 findUser.generateJWTToken() 生成JWT。将生成的JWT通过 res.cookie(“node1”, vToken) 存储在一个名为 node1 的HTTP Cookie中。渲染 home 页面。

JWT生成 (generateJWTToken 方法在 userModel 中):

使用 jwt.sign 方法生成一个包含用户ID的JWT。将生成的令牌保存到用户模型的 tokens 数组中,以便于管理和撤销。返回生成的令牌。

这个流程成功地完成了用户认证和令牌的颁发。然而,当前的问题在于,尽管Cookie中存储了有效的JWT,但应用程序并没有在用户访问需要认证的页面(例如登录页面本身)之前检查这个Cookie,导致用户每次访问时都可能看到登录表单。

解决方案:引入认证中间件

为了实现持久化登录状态和免登录访问,我们需要一个中间件函数。这个中间件会在请求到达特定路由之前执行,负责检查用户请求中是否存在有效的认证Cookie。如果存在且有效,就直接将用户重定向到已登录后的页面(例如主页);否则,才允许请求继续处理,例如渲染登录表单。

1. 创建认证中间件 (middleware.js)

首先,创建一个名为 middleware.js 的文件,并在其中定义 isLoggedIn 函数。

// middleware.jsconst jwt = require('jsonwebtoken');module.exports.isLoggedIn = async (req, res, next) => {    try {        // 尝试从请求的cookies中获取名为'node1'的JWT        const token = req.cookies ? req.cookies.node1 : null;        // 如果存在token,则尝试验证其有效性        // "FULLSTACKWEBDEVELOPMENTMEANMERNBATCH" 必须与生成JWT时使用的密钥相同        const decoded = token ? jwt.verify(token, "FULLSTACKWEBDEVELOPMENTMEANMERNBATCH") : null;        // 如果JWT有效(即decoded不为null),说明用户已登录        if (decoded) {            // 将用户信息附加到请求对象,以便后续路由使用            // req.user = decoded.id; // 可以根据需要添加            // 直接重定向到用户主页,避免再次显示登录/注册页面            return res.redirect('/home');        }        // 如果没有有效的token,则用户未登录,允许请求继续到下一个中间件或路由处理器        next();    } catch (err) {        // 捕获JWT验证失败(如token过期、无效签名)或其他错误        // 在这种情况下,用户被视为未登录,可以重定向到登录页或允许渲染登录页        console.error("Authentication middleware error:", err.message);        // next(); // 也可以选择调用next(),让原始路由处理,例如渲染登录页        res.render("login"); // 或者直接渲染登录页    }};

中间件解析:

req.cookies.node1: 尝试从请求的Cookie中获取之前登录时设置的 node1 Cookie,它包含了JWT。jwt.verify(token, “YOUR_SECRET_KEY”): 这是核心步骤,用于验证JWT的签名和有效性。”FULLSTACKWEBDEVELOPMENTMEANMERNBATCH” 必须与你在 userModel 的 generateJWTToken 方法中用于 jwt.sign 的密钥完全一致。如果验证成功,decoded 将包含JWT的载荷(payload),通常是用户ID。如果验证失败(例如,令牌过期或被篡改),它将抛出错误。if (decoded): 如果 decoded 存在,说明用户已成功认证,并且令牌仍然有效。此时,我们直接使用 res.redirect(‘/home’) 将用户重定向到主页,从而实现“免登录”的效果。next(): 如果 decoded 不存在(即没有有效的JWT),则调用 next(),允许请求继续处理下一个中间件或路由处理器。这意味着,如果请求是访问 /login 或 /reg 页面,那么这些页面将会被正常渲染。try…catch: 用于捕获 jwt.verify 可能抛出的错误,例如令牌过期(TokenExpiredError)或签名无效(JsonWebTokenError)。在这些情况下,用户也应该被视为未登录。

2. 在路由中集成中间件

接下来,将这个中间件应用到需要控制访问的路由上,特别是那些在用户已登录时不应再次显示的页面,如登录页和注册页。

// routes.js (或你的主应用文件)const express = require("express");const router = express.Router();const { isLoggedIn } = require("./middleware"); // 导入中间件// ... 其他导入和配置// 登录页面路由:如果用户已登录,isLoggedIn中间件会将其重定向到/homerouter.get("/login", isLoggedIn, (req, res) => {    res.render("login"); // 如果isLoggedIn没有重定向,则渲染登录页});// 注册页面路由:同上router.get("/reg", isLoggedIn, (req, res) => {    res.render("userRegister"); // 如果isLoggedIn没有重定向,则渲染注册页});// 用户登录API路由(保持不变,因为它处理表单提交,不直接渲染页面)router.post("/api/userlogin", urlencodedParser, vUserController.loginUser);// 假设有一个主页路由,用于显示登录后的内容router.get("/home", (req, res) => {    // 这里可以添加一个保护,确保只有登录用户才能访问    // 例如:另一个中间件来验证所有受保护路由    res.render("home", { message: "欢迎回来!" });});// ... 其他路由

通过这种方式,当用户尝试访问 /login 或 /reg 路由时:

如果 node1 Cookie中包含有效的JWT,isLoggedIn 中间件会立即将用户重定向到 /home。如果 node1 Cookie不存在或JWT无效,isLoggedIn 会调用 next(),允许请求继续,最终渲染 /login 或 /userRegister 页面。

实现登出功能

为了提供完整的用户体验,还需要一个登出(Logout)功能。登出操作的核心是清除客户端存储的认证Cookie。

// routes.js (或你的主应用文件)// ... 其他路由// 登出路由router.get('/logout', async (req, res) => {    // 清除名为 'node1' 的Cookie    res.clearCookie('node1');    // 重定向到登录页面    res.redirect("/login");});

当用户访问 /logout 路由时,res.clearCookie(‘node1’) 会指示浏览器删除该Cookie,从而使用户的会话失效。随后,用户被重定向到登录页面。

注意事项与最佳实践

JWT密钥安全: 用于签名和验证JWT的密钥(”FULLSTACKWEBDEVELOPMENTMEANMERNBATCH”)必须高度保密。在生产环境中,应将其存储在环境变量中,而不是硬编码在代码中。

Cookie安全:

httpOnly: true: 在设置Cookie时,务必添加 httpOnly: true 选项,防止客户端JavaScript访问Cookie,从而降低XSS攻击的风险。secure: true: 如果你的应用运行在HTTPS上,应设置 secure: true,确保Cookie只通过加密连接发送。sameSite: ‘Lax’ 或 ‘Strict’: 防止CSRF攻击。

JWT过期时间: 在 jwt.sign 时设置 expiresIn 选项,例如 expiresIn: ‘1h’ 或 expiresIn: ‘7d’,以限制令牌的有效期。过期后,用户需要重新登录。

保护所有受认证路由: isLoggedIn 中间件的当前实现主要用于防止已登录用户访问登录/注册页面。对于所有需要用户认证才能访问的页面或API,你也应该应用一个类似的认证中间件(可能略有不同,例如不重定向,而是返回401 Unauthorized)。

// 例如,一个用于保护通用路由的中间件module.exports.isAuthenticated = async (req, res, next) => {    try {        const token = req.cookies ? req.cookies.node1 : null;        const decoded = token ? jwt.verify(token, "FULLSTACKWEBDEVELOPMENTMEANMERNBATCH") : null;        if (decoded) {            req.user = decoded.id; // 将用户ID附加到请求对象            return next(); // 允许访问        }        // 如果没有有效token,重定向到登录页或返回错误        res.redirect('/login');         // 或者 res.status(401).send("Unauthorized");    } catch (err) {        console.error("Protected route auth error:", err.message);        res.redirect('/login');        // 或者 res.status(401).send("Unauthorized");    }};// 在路由中使用router.get("/dashboard", isAuthenticated, (req, res) => {    res.render("dashboard", { userId: req.user });});

错误处理: 在 catch 块中,除了 console.error,还可以根据具体需求进行更精细的错误处理,例如向用户显示友好的错误消息。

总结

通过引入一个简单的 isLoggedIn 认证中间件,并结合已有的JWT和Cookie机制,我们成功地解决了Node.js应用中重复登录的问题。这个中间件能够智能地检测用户的登录状态,并根据情况进行重定向或允许页面渲染,极大地提升了用户体验。同时,实现登出功能和遵循安全最佳实践,可以确保认证系统的健壮性和安全性。

以上就是Node.js中基于JWT和Cookie实现持久化登录状态管理与免登录访问的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1585830.html

赞 (0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
构建精确的JavaScript模拟时钟:指针旋转角度计算详解
上一篇 2025年12月23日 02:00:49
表单验证后条件式页面跳转:JavaScript与HTML表单的协同
下一篇 2025年12月23日 02:00:58

相关推荐

  • Java语法基础中main方法为什么必须是public static void

    Main方法必须声明为public static void以确保JVM能无访问限制地通过类名直接调用,且不依赖对象实例或返回值,符合JVM规范对程序入口的强制要求。 Main方法是Java程序的入口点,它的标准声明形式为:public static void main(String[] args)。…

    2026年9月23日
    100
  • Reflection AI 完成 20 亿美元融资,打造“开放智能”

    美国人工智能初创企业 reflection ai 宣布成功募集 20 亿美元资金,其中英伟达领衔投资 8 亿美元,推动公司估值跃升至 80 亿美元。这家成立仅一年的科技新星,致力于打造“人人可及的前沿开放智能(open intelligence)”。 Reflection AI 表示,已集结一支由顶…

    2026年9月23日
    500
  • Java语法基础中变量声明和赋值有什么区别

    变量声明定义类型和名称,赋值赋予具体数据,二者可合并为初始化。声明如int age;,赋值如age=25;,局部变量使用前必须赋值,否则编译错误。 在Java语法中,变量的声明和赋值是两个不同的操作,虽然它们经常一起出现,但各自有不同的作用。 变量声明:定义变量的存在 变量声明是指告诉编译器你将要使…

    2026年9月23日
    500
  • 悟空浏览器提示“喔唷,崩溃了”怎么修复_悟空浏览器页面崩溃问题解决方案

    答案:清理缓存、关闭多余标签页与插件、更新或重装应用、关闭硬件加速可解决悟空浏览器崩溃问题。具体操作包括在设置中清理缓存和数据,通过多窗口管理关闭无用页面,禁用或卸载可疑扩展,前往App Store更新或重新安装应用,以及在高级设置中关闭硬件加速功能以提升稳定性。 如果您在使用悟空浏览器时遇到“喔唷…

    2026年9月23日
    700
  • PHP数组中内嵌JSON字符串值的解析与访问教程

    本教程详细介绍了如何在PHP中高效地解析和访问包含JSON格式字符串的数组元素。通过使用json_decode()函数,可以将这些JSON字符串转换为可操作的PHP数组或对象,从而轻松提取所需的shortname和fullname等字段值,并提供了遍历和直接访问的示例代码及注意事项。 在php开发中…

    2026年9月23日
    100
  • 火狐浏览器官方最新版 Firefox电脑版安装入口

    火狐浏览器官方最新版Firefox电脑版安装入口在https://www.mozilla.org/zh-CN/firefox/new/,该页面提供具备强大隐私保护、高效渲染和跨设备同步功能的最新版本下载。 火狐浏览器官方最新版 Firefox电脑版安装入口在哪里?这是不少网友都关注的,接下来由PHP…

    2026年9月23日
    200
  • 如何使用Optuna优化AI大模型训练?自动化调参的详细教程

    如何使用Optuna优化AI大模型训练?自动化调参的详细教程如何使用Optuna优化AI大模型训练?自动化调参的详细教程如何使用Optuna优化AI大模型训练?自动化调参的详细教程如何使用Optuna优化AI大模型训练?自动化调参的详细教程

    Optuna通过智能搜索与剪枝机制,显著提升AI大模型超参数优化效率。它以目标函数封装训练流程,利用TPE等算法智能采样,结合ASHA等剪枝策略,在分布式环境下高效搜索最优配置,同时提供可复现性与可视化分析,降低调参成本。 ☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 免费无限量使用 Dee…

    2026年9月23日 • 用户投稿
    100
  • Java SimpleDateFormat如何格式化日期

    SimpleDateFormat是java.text包中用于格式化和解析日期的类,继承自DateFormat,通过模式字符串定义日期格式,如yyyy表示四位年份、MM表示两位月份、dd表示日期、HH表示24小时制小时、mm表示分钟、ss表示秒、SSS表示毫秒、EEEE表示星期几全称、MMM表示月份缩…

    2026年9月23日
    000
  • Vue.js 项目中实现练习进度保存的策略与实践

    本文将探讨在vue.js项目中实现用户练习进度保存的最佳实践。针对需要跨会话保留用户进度的场景,我们将重点介绍如何利用浏览器localstorage进行数据持久化,包括数据的序列化与反序列化、在关键生命周期钩子中加载与保存数据,以及相关的注意事项,确保用户能够从上次中断的地方继续练习。 在开发基于V…

    2026年9月23日
    100
  • Photopea中AI图片如何导出为PNG?快速保存图像的实用方法

    答案:在Photopea中导出AI生成图片为PNG,需点击“文件”→“导出为”→选择PNG,设置质量100%、勾选透明度并确认尺寸后保存;为平衡质量与文件大小,优先调整图像尺寸而非降低质量,高分辨率图片可缩放以优化;常见技巧包括使用高分辨率源图、保留图层非破坏性编辑;其他格式如JPEG适合无透明背景…

    2026年9月23日
    200
  • 如何使用Java制作简易的博客系统

    首先搭建Spring Boot后端,设计BlogPost实体类并用JPA实现数据持久化,通过BlogController处理页面请求,使用Thymeleaf模板引擎渲染index和create页面,配置H2内存数据库并启用控制台,最终实现文章的发布与展示功能。 用Java制作一个简易的博客系统,核心…

    2026年9月23日
    200
  • Airtable的AI混合工具怎么用?快速管理数据的智能化操作步骤

    Airtable的AI混合工具通过将AI能力嵌入数据管理流程,实现自动化处理、分析与内容生成。首先明确AI需求,如总结反馈或生成文案;接着选择AI字段或在自动化中添加AI动作;然后配置模型与提示词,精准设计指令以确保输出质量;指定输入输出字段后进行测试迭代,优化提示词直至满意;最后部署并持续监控。该…

    2026年9月23日
    200
  • realmeNarzo手机摄像头怎么调整以优化视频清晰度?视频清晰度设置方法

    realmeNarzo手机摄像头怎么调整以优化视频清晰度?视频清晰度设置方法realmeNarzo手机摄像头怎么调整以优化视频清晰度?视频清晰度设置方法realmeNarzo手机摄像头怎么调整以优化视频清晰度?视频清晰度设置方法realmeNarzo手机摄像头怎么调整以优化视频清晰度?视频清晰度设置方法

    要优化realme Narzo手机视频清晰度,需结合硬件潜力与软件设置。首先在相机应用视频模式下调整分辨率至1080p或4K以提升画质细节,选择30fps或60fps帧率以平衡流畅度与存储需求,并开启电子防抖(EIS)增强稳定性。拍摄时注意光线充足,避免逆光,使用补光灯改善暗光环境,同时保持镜头清洁…

    2026年9月23日 • 用户投稿
    200
  • Java中ConnectException连接异常的解决方法

    答案:Java中ConnectException通常因服务未启动、网络不通或配置错误导致,需检查服务状态、IP端口配置及防火墙设置,并合理设置连接超时与重试机制。 Java中出现ConnectException通常表示应用程序尝试连接到远程服务器时失败,最常见的原因是目标主机拒绝连接或网络不通。这个…

    2026年9月23日
    200
  • Steam同时在线4166万破纪录!《战地6》首发立大功

    Steam同时在线4166万破纪录!《战地6》首发立大功Steam同时在线4166万破纪录!《战地6》首发立大功Steam同时在线4166万破纪录!《战地6》首发立大功Steam同时在线4166万破纪录!《战地6》首发立大功

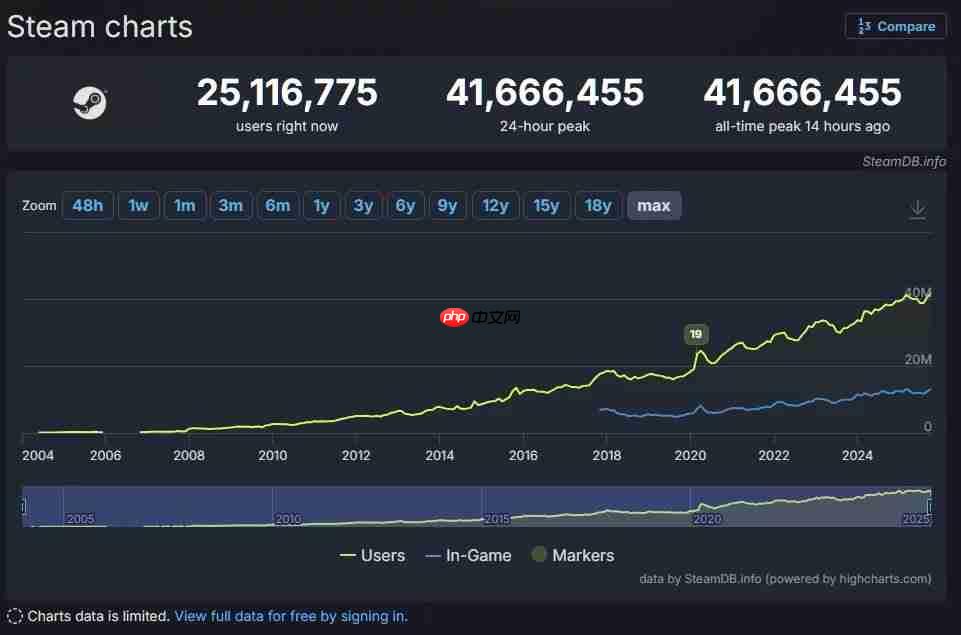
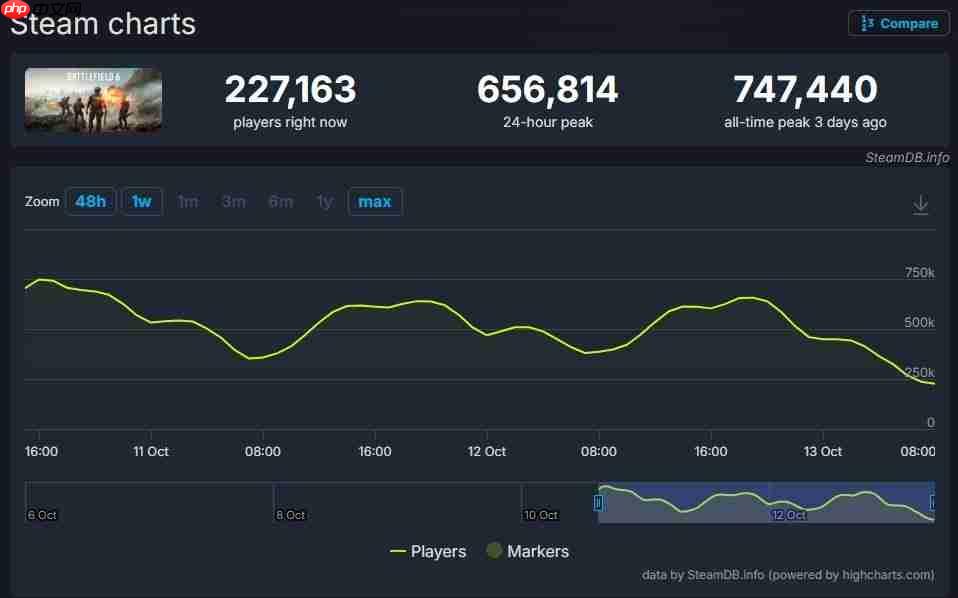
    全球最大pc游戏平台steam于10月12日晚再度刷新历史纪录,同时在线用户数突破4166万(41,666,455),创下该平台自上线以来的最高峰值。 这一里程碑的达成,很大程度上得益于EA旗下射击大作《战地6》的正式发售。游戏上线后迅速吸引大量玩家,最高同时在线人数达到74万,目前已经成为Stea…

    2026年9月23日 • 用户投稿
    300
  • 如何在RayTune中训练AI大模型?分布式超参数优化的技巧

    如何在RayTune中训练AI大模型?分布式超参数优化的技巧如何在RayTune中训练AI大模型?分布式超参数优化的技巧如何在RayTune中训练AI大模型?分布式超参数优化的技巧如何在RayTune中训练AI大模型?分布式超参数优化的技巧

    RayTune通过分布式超参数优化解决大模型训练中的资源调度、搜索效率、实验管理与容错难题,其核心是利用并行化和智能调度(如ASHA、PBT)加速最优配置探索。首先,将训练逻辑封装为可调用函数,并在其中集成分布式训练(如PyTorch DDP);其次,定义超参数搜索空间与资源需求(如每试验2 GPU…

    2026年9月23日 • 用户投稿
    100
  • 鸿蒙3.0将删除谷歌代码,只是为让国产系统更纯粹

    鸿蒙3.0将删除谷歌代码,只是为让国产系统更纯粹鸿蒙3.0将删除谷歌代码,只是为让国产系统更纯粹鸿蒙3.0将删除谷歌代码,只是为让国产系统更纯粹鸿蒙3.0将删除谷歌代码,只是为让国产系统更纯粹

    作为“聚光灯下诞生的国产系统”,华为鸿蒙系统自诞生之日起就引发了激烈的争论。尽管鸿蒙系统已升级至3.0版本,但关于“鸿蒙系统是否是安卓套壳”的讨论依然是焦点。不过,这可能并不是问题的核心。 鸿蒙系统是套壳吗?对于如今的国内科技企业来说,开发一个系统并不困难。然而,为什么最终存活下来的只有MIUI、F…

    2026年9月23日 • 用户投稿
    100
  • 硬刚 Sora 2,谷歌的 Veo 3.1 确实有小惊喜|AI 上新

    硬刚 Sora 2,谷歌的 Veo 3.1 确实有小惊喜|AI 上新硬刚 Sora 2,谷歌的 Veo 3.1 确实有小惊喜|AI 上新硬刚 Sora 2,谷歌的 Veo 3.1 确实有小惊喜|AI 上新硬刚 Sora 2,谷歌的 Veo 3.1 确实有小惊喜|AI 上新

    谷歌最新视频生成模型 veo 3.1 来了!今日上手可用。 北京时间 10 月 16 日,谷歌在 Gemini API 中发布了 Veo 3.1 和 Veo 3.1 Fast 付费预览版。模型一上线,就受到了行业的高度关注。毕竟,和前不久发布的 Sora 2 一样,这次 Veo 3.1 也新增了音频…

    2026年9月23日 • 用户投稿
    200
  • Java Optional与集合结合使用方法

    Optional与集合结合可避免空指针异常。1. 用Optional.ofNullable包装可能为null的集合元素;2. Stream中filter后接findFirst返回Optional,安全查找;3. 对象属性为Optional时,通过flatMap展开提取值;4. 方法返回Optiona…

    2026年9月23日
    200
  • Java ListIterator如何实现双向遍历

    Java中的ListIterator接口支持双向遍历,即可以从前往后,也可以从后往前遍历列表。这与普通的Iterator只能单向向后遍历不同。ListIterator提供了更灵活的操作方式,特别适用于需要反向访问或在遍历过程中修改列表的场景。 1. ListIterator的基本特性 ListIte…

    2026年9月22日
    200

发表回复

登录后才能评论
关注微信