关于vue-cli4+laravel8使用JWT登录及token验证

下面由laravel教程栏目给大家介绍vue-cli4+laravel8使用jwt登录及token验证,希望对需要的朋友有所帮助!


记录学习中遇到的各种奇奇怪怪的问题

现在jwt和配置jwt我就不写了

1.后台登录方法

    public function login(Request $request){        $arr = $request->only(['email','password']);        if(empty($arr)){            return $this->response->array([                'msg'=>'is null',                'code'=>403,                'data' => [],            ]);        }        $token = Auth::guard('api')->attempt($arr); //获取token        //未获得token时返回错误        if(!$token){            return $this->responseinfo('error',403,[]);        }        //返回当前用户        $userAuth =Auth::guard('api')->user();        //查找用户信息        $user = Login::find($userAuth->id);        $user->update([$user->updated_at = time()]);        return $this->response->array([            'msg'=>'success',            'token' => 'Bearer '.$token,            'code' => 200        ]);    }

这里有一个值得注意的地方,也是我踩过的一个坑:返回的token必须在前面加入“Bearer   +Token” ,这里Bearer和Token之间有一个空格

2.前端VUE接收

axios.post('/api/index/login', {           email: this.email,           password: this.password   })          .then((response) =>{              if(response.data.code === 200 ){                let token = response.data.token                Toast.success('登录成功')                window.localStorage.setItem('token',token)                this.$store.commit('setToken',token)                return this.$router.push('/myhome')              }else{                Toast.fail('账户密码错误')              }          })这里是我的前端请求登录方法,在这里需要在后端成功返回之后,将token值保存在本地(localStorage.setItem),因为我这里用的vantui框架,所以要加上windows. 另外将token保存至vuex中。

3.vuex的配置

import Vue from 'vue'import Vuex from 'vuex'Vue.use(Vuex)export default new Vuex.Store({  state: {    // 保存公共数据 在设置vuex中的初值时,先从本地存储中取,如果取不到,则初始为空    tokenInfo: window.localStorage.getItem('token') || {}  },  mutations: {    setToken(state, tokenObj) {      state.tokenInfo = tokenObj      // 因为刷新会丢失所以进行持久化 调用storage文件里方法       window.localStorage.setItem('tokenInfo', tokenObj)    }  },  actions: {},  modules: {}})

4 axios的配置

//请求头添加token_axios.interceptors.request.use(  function(config) {    let token = store.state.tokenInfo //获取token    if (token) {      config.headers.Authorization = token //在请求头中加入token    }    return config;  },  function(error) {    // Do something with request error    return Promise.reject(error);  });

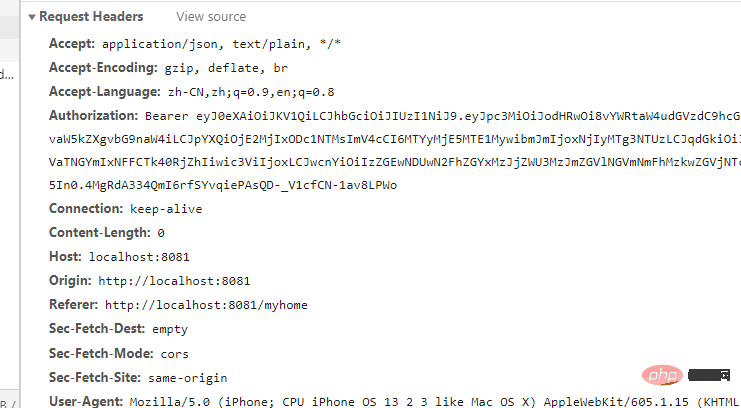
这样你的登录方法就做完了,在登录后跳转至首页时,首页发送请求来获取用户信息,就会在header中携带token了。
vue4 + laravel8使用JWT

下面来看一下token令牌的验证

1.首页发送请求获取用户信息,在hearder中携带Token令牌

立即学习“前端免费学习笔记(深入)”;

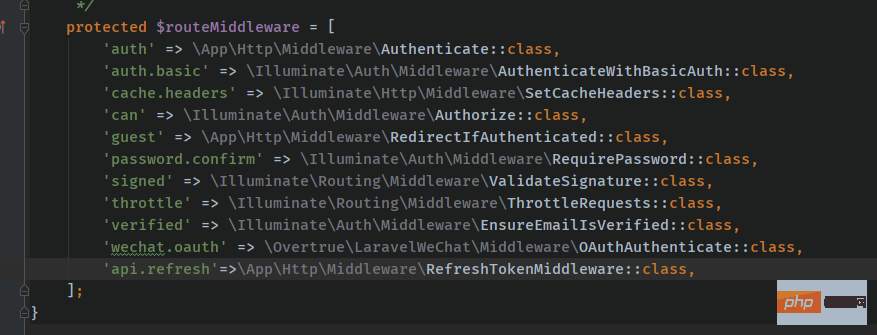
新建路由中间件中间件:RefreshTokenMiddleware , 并完成配置

AppMall应用商店 AppMall应用商店

AI应用商店,提供即时交付、按需付费的人工智能应用服务

AppMall应用商店 56 查看详情 AppMall应用商店

vue4 + laravel8使用JWT

checkForToken($request);        //         使用 try 包裹,以捕捉 token 过期所抛出的 TokenExpiredException  异常        try {            // 检测用户的登录状态,如果正常则通过            if ($this->auth->parseToken()->authenticate()) {                return $next($request);            }            throw new UnauthorizedHttpException('jwt-auth', '未登录');        } catch (TokenExpiredException $exception) {            // 此处捕获到了 token 过期所抛出的 TokenExpiredException 异常,我们在这里需要做的是刷新该用户的 token 并将它添加到响应头中            try {                // 刷新用户的 token                $token = $this->auth->refresh();                // 使用一次性登录以保证此次请求的成功                Auth::guard('api')->onceUsingId($this->auth->manager()->getPayloadFactory()->buildClaimsCollection()->toPlainArray()['sub']);            } catch (JWTException $exception) {                // 如果捕获到此异常,即代表 refresh 也过期了,用户无法刷新令牌,需要重新登录。                throw new UnauthorizedHttpException('jwt-auth', $exception->getMessage());            }        }        // 在响应头中返回新的 token        return $this->setAuthenticationHeader($next($request), $token);    }}

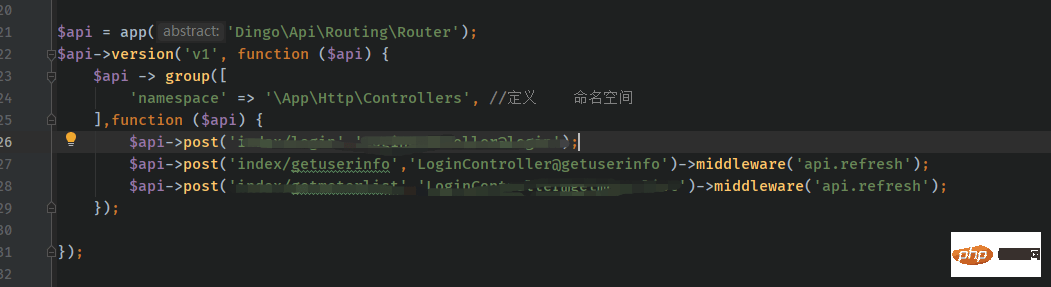
使用中间件,并配置路由:
vue4 + laravel8使用JWT

写上你控制器方法,你就可以正常访问了,并且你的每次请求都是携带token令牌的,不过这里有一个我还在做的事情,当token过期浏览器返回401时,vue的axios要接收后端返回的请求头里的新token,并对旧的token进行替换,然后再次请求刚刚请求失败的api,我也还在学习,当功能完成时我会再将我的代码贴出来。

相关推荐:最新的五个Laravel视频教程

以上就是关于vue-cli4+laravel8使用JWT登录及token验证的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/346474.html

赞 (0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
马路上漂移冲进绿化带!余承东:有些车一味追求2秒加速、3秒加速没意义
上一篇 2025年11月5日 20:37:51
三角洲行动2025年10月20日摩斯密码分享
下一篇 2025年11月5日 20:37:57

相关推荐

  • Laravel中的Blade模板引擎基础用法

    blade模板引擎在laravel中用于简化视图开发。具体使用方法如下:1.输出变量:{{ $variable }}。2.条件判断:@if、@else、@elseif。3.循环:@foreach。4.模板继承:@extends、@section、@yield。blade让视图代码更简洁易读,但需注意…

    2026年9月21日
    000
  • 使用Laravel构建RESTful API:实现现代化的后端开发

    使用Laravel构建RESTful API:实现现代化的后端开发 引言:在现代的Web开发中,构建RESTful API已经成为了一种主流的方式。RESTful API提供了一种灵活、可扩展的方式,用于与前端应用、移动应用或其他第三方服务进行交互。 Laravel是一款优秀的PHP框架,不仅提供了…

    2026年9月21日
    000
  • Laravel中的表单构建和验证:简化用户输入和数据处理

    Laravel中的表单构建和验证:简化用户输入和数据处理 在Web应用程序开发中,表单是用户与应用程序进行交互的重要方式之一。Laravel作为一种流行的PHP框架,提供了许多便捷的工具和功能来简化表单的构建和验证过程。本文将介绍如何使用Laravel来简化用户输入和数据处理过程。 一、表单构建 L…

    2026年9月21日
    000
  • Laravel应用的安全审计(Security Audit)方法

    进行安全审计对laravel应用至关重要,因为它能发现并修复安全漏洞,提升整体安全性和用户信任度。具体方法包括:1. 代码审查,确保无未过滤输入和弱密码;2. 配置文件安全性,保护敏感信息;3. 依赖管理,更新第三方包;4. 用户认证和授权,防止未授权访问;5. 日志和监控,检测异常行为。 在讨论L…

    2026年9月21日
    200
  • Laravel 8 登录后重定向到仪表盘的全面指南

    本文深入探讨了 Laravel 8 中用户登录后重定向到仪表盘的多种策略。我们将详细解析默认的重定向机制,包括 LoginController 和 RedirectIfAuthenticated 中间件,并重点介绍如何通过自定义登录逻辑实现精确的重定向控制,同时提供示例代码和常见问题排查建议,确保用…

    2026年9月21日
    100
  • 如何在Laravel中配置数据库连接?

    在laravel中配置数据库连接需要以下步骤:1. 编辑.env文件,设置db_connection、db_host、db_port、db_database、db_username、db_password。2. 确保config/database.php文件正确引用.env文件中的配置。3. 利用环…

    2026年9月21日
    100
  • Laravel与Vue.js/React前端框架集成

    laravel可以与vue.js或react集成。1) 使用命令“php artisan preset vue”或“php artisan preset react”设置开发环境。2) 在laravel视图中引入编译后的javascript文件。3) 通过laravel的api路由和前端框架的htt…

    2026年9月21日
    100
  • Laravel中的服务容器(Service Container)是什么?

    laravel中的服务容器是框架的核心组件,充当服务定位器和依赖注入容器。1)它管理类及其依赖,简化依赖管理,提升代码可测试性和可维护性。2)服务容器是应用架构的基石,帮助拆分复杂业务逻辑成独立服务,提高代码灵活性和可扩展性。3)基本用法包括绑定和解析服务,如app()->bind(&#821…

    2026年9月21日
    100
  • 如何为VSCode配置一个高效的PHP开发环境?

    搭建高效PHP开发环境需配置VSCode扩展与工具链:①安装PHP Intelephense实现智能补全;②配置Xdebug实现断点调试;③集成PHP CS Fixer或Prettier实现保存时自动格式化;④利用GitLens和集成终端提升协作与操作效率,一次性配置可长期提升编码质量与开发速度。 …

    2026年9月21日
    100
  • Laravel中的CSRF保护机制是什么?

    laravel通过生成和验证唯一的token来实现csrf保护。1)生成token并嵌入表单,2)验证提交的token是否与session中的token匹配,3)可将特定路由排除在csrf保护之外,4)使用@csrf指令生成token,5)中间件自动验证token,确保请求经过csrf验证。 Lar…

    2026年9月20日
    000
  • PHP框架依赖管理工具选哪个_PHP框架依赖管理工具对比

    Composer是PHP依赖管理的首选工具,通过composer.json定义依赖、自动安装包并处理版本冲突,支持主流框架、拥有丰富生态和自动加载机制,尽管存在学习曲线和潜在依赖冲突,但其优势远超其他方案。 PHP框架依赖管理,其实就是选一个靠谱的工具来帮你自动搞定项目里各种代码包的安装、更新和卸载…

    2026年9月20日
    000
  • 如何使用Laravel队列(Queues)提升性能?

    是的,laravel队列可以显著提升应用性能。通过将耗时任务推入队列异步处理,用户可以立即得到响应,从而提高应用的响应速度和稳定性。例如,将邮件发送任务推入队列后,用户下单时无需等待邮件发送即可完成操作,减轻了服务器负载。 使用Laravel队列(Queues)提升性能?这是一个非常好的问题!在我的…

    2026年9月20日
    100
  • Laravel应用的安全头(Security Headers)配置

    在laravel中配置安全头可以通过创建并使用中间件来实现。具体步骤如下:1. 创建一个中间件类,添加所需的安全头,如content-security-policy、x-frame-options等。2. 将中间件添加到app/http/kernel.php中的$middleware数组中,确保所有…

    2026年9月20日
    100
  • Eloquent ORM基础:定义模型和使用

    eloquent orm简化了laravel中的数据库操作。1.定义模型:创建模型类并指定表名和可批量赋值的字段。2.使用模型进行crud操作:如创建新用户。3.利用关系定义处理复杂数据结构。4.注意性能优化,如使用eager loading避免循环查询。5. beware of common pi…

    2026年9月20日
    000
  • 如何在Laravel中配置HTTPS支持

    配置https支持主要分为以下步骤:1.获取ssl证书,可通过购买或使用let’s encrypt免费证书;2.配置服务器(nginx或apache),设置443端口及证书路径;3.强制https重定向,通过服务器配置或laravel中间件实现;4.配置laravel的url生成为htt…

    2026年9月20日
    100
  • 如何在Laravel中配置多语言支持

    在laravel中配置多语言支持的核心步骤包括定义语言包、设置应用语言环境以及使用翻译函数。1. 创建语言文件:在resources/lang目录下为每种语言创建子目录(如en和zh-cn),并在其中定义php数组存储翻译字符串;2. 设置语言环境:通过config/app.php中的’…

    2026年9月20日
    000
  • Laravel中的路由(Routing)是如何工作的?

    laravel中的路由通过将http请求映射到应用中的特定逻辑来工作。1)请求首先经过routes目录下的web.php或api.php文件寻找匹配的路由定义。2)匹配成功后,执行关联的控制器方法或闭包函数。3)高级功能包括命名路由、中间件和路由缓存,这些优化了应用的结构、安全性和性能。 Larav…

    2026年9月20日
    000
  • 如何在Laravel中使用Blade模板

    blade模板引擎是laravel框架的核心组件,用于创建动态视图。它允许在html中嵌入php代码,同时保持代码简洁易读。其使用步骤包括:1. 在resources/views目录下创建以.blade.php为扩展名的模板文件;2. 使用blade指令如@if、@foreach控制逻辑与渲染;3.…

    2026年9月20日
    000
  • 如何在Laravel中实现软删除功能

    软删除是通过添加“已删除”标记而非真正删除数据来保留记录,laravel 提供内置支持。1. 在模型中引入 softdeletes trait 并指定 deleted_at 为日期类型;2. 创建迁移文件使用 softdeletes() 方法添加 deleted_at 字段;3. 调用 delete…

    2026年9月20日
    000
  • 如何在Laravel中定义模型关联关系

    在laravel中定义模型关联关系的核心是通过eloquent orm构建智能数据网络,以面向对象的方式简化数据库操作。1. 一对一关联(hasone/belongsto)用于如用户与电话的关系;2. 一对多关联(hasmany/belongsto)适用于文章与评论的场景;3. 多对多关联(belo…

    2026年9月20日
    000

发表回复

登录后才能评论
关注微信