数据控制语言,是用于对mysql的用户及其权限进行管理的语句;本文主要和大家分享mysql数据控制语言实例,希望能帮助到大家。
用户管理
用户数据所在位置:mysql中的所有用户,都存储在系统数据库(mysql)中的user 表中——不管哪个数据库的用户,都存储在这里。
表初始内容如下: 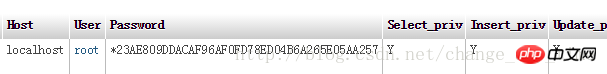
创建用户:
形式:
 启科网络PHP商城系统
启科网络商城系统由启科网络技术开发团队完全自主开发,使用国内最流行高效的PHP程序语言,并用小巧的MySql作为数据库服务器,并且使用Smarty引擎来分离网站程序与前端设计代码,让建立的网站可以自由制作个性化的页面。 系统使用标签作为数据调用格式,网站前台开发人员只要简单学习系统标签功能和使用方法,将标签设置在制作的HTML模板中进行对网站数据、内容、信息等的调用,即可建设出美观、个性的网站。
 0 查看详情

create user ‘用户名’@’允许登录的地址/服务器’ identified by ‘密码’;
说明:
允许登录的地址/服务器就是,允许该设定的位置,来使用该设定的用户名和密码登录,其他位置不行;
mysql的安全身份验证,需要3个信息。
例: 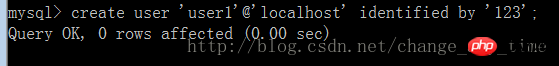
查看mysql中的user表: 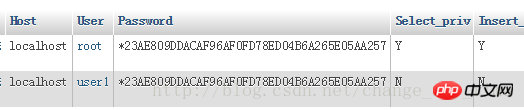
删除用户:
drop user '用户名'@'允许登录的地址或服务器名';
修改用户密码
修改自己的密码:
set password = password('密码');
修改他人的密码(前提是有权限):
set password for '用户名'@'允许登录的地址' = password('密码');
权限管理
权限:mysql数据库,将其中所能做的所有事情,都分门别类分配到大约30多个权限中去了,其中每个权限,都由一个“单词”来表示!
比如:
select:代表可以查询数据; update:代表可以修改数据; delete:代表可以删除数据;…….
有一个权限名叫做“all”:表示所有权限;
有如下权限: 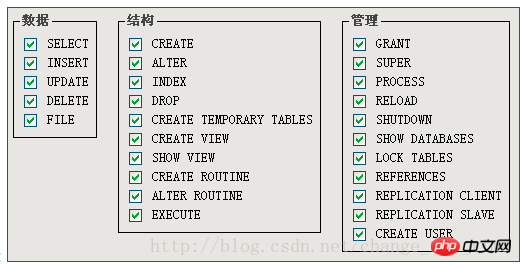
另一个表现形式(带中文说明): 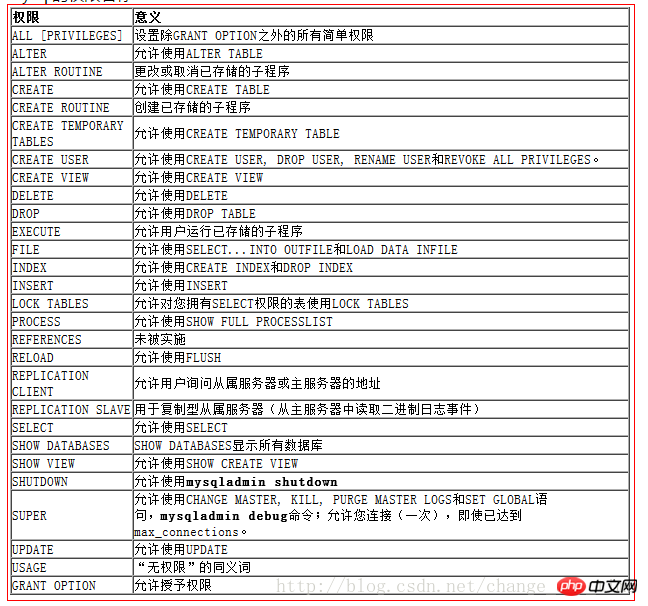
授予权限:
形式:
grant 权限列表 on 某库.某个对象 to ‘用户名’@’允许登录的位置’ 【identified by ‘密码’】;
说明:
权限列表,就是,多个权限的名词,相互之间用逗号分开,比如: select, insert, update 也可以写:all
某库.某个对象,表示,给指定的某个数据库中的某个“下级单位”赋权; 下级单位有:表名,视图名,存储过程名; 存储函数名;
有2个特殊的语法:
1、*.*: 代表所有数据库中的所有下级单位;
2、某库.*:代表指定的该库中的所有下级单位;
【identified by ‘密码’】是可省略部分,如果不省略,就表示赋权的同时,也去修改它的密码;
如果该用户未存储,此时其实就是创建一个新用户;并此时就必须设置其密码了
剥夺权限:
形式:
revoke 权限列表 on 某库.某个对象 from '用户名'@'允许登录的位置'
其含义,跟grant中完全一样;
数据控制语言,是用于对mysql的用户及其权限进行管理的语句;
用户管理
用户数据所在位置:mysql中的所有用户,都存储在系统数据库(mysql)中的user 表中——不管哪个数据库的用户,都存储在这里。
表初始内容如下:
创建用户:
形式:
create user ‘用户名’@’允许登录的地址/服务器’ identified by ‘密码’;
说明:
允许登录的地址/服务器就是,允许该设定的位置,来使用该设定的用户名和密码登录,其他位置不行;
mysql的安全身份验证,需要3个信息。
例:
查看mysql中的user表:
删除用户:
drop user '用户名'@'允许登录的地址或服务器名';
修改用户密码
修改自己的密码:
set password = password('密码');
修改他人的密码(前提是有权限):
set password for '用户名'@'允许登录的地址' = password('密码');
权限管理
权限:mysql数据库,将其中所能做的所有事情,都分门别类分配到大约30多个权限中去了,其中每个权限,都由一个“单词”来表示!
比如:
select:代表可以查询数据; update:代表可以修改数据; delete:代表可以删除数据;…….
有一个权限名叫做“all”:表示所有权限;
有如下权限:
另一个表现形式(带中文说明):
授予权限:
形式:
grant 权限列表 on 某库.某个对象 to ‘用户名’@’允许登录的位置’ 【identified by ‘密码’】;
说明:
权限列表,就是,多个权限的名词,相互之间用逗号分开,比如: select, insert, update 也可以写:all
某库.某个对象,表示,给指定的某个数据库中的某个“下级单位”赋权; 下级单位有:表名,视图名,存储过程名; 存储函数名;
有2个特殊的语法:
1、*.*: 代表所有数据库中的所有下级单位;
2、某库.*:代表指定的该库中的所有下级单位;
【identified by ‘密码’】是可省略部分,如果不省略,就表示赋权的同时,也去修改它的密码;
如果该用户未存储,此时其实就是创建一个新用户;并此时就必须设置其密码了
剥夺权限:
形式:
revoke 权限列表 on 某库.某个对象 from '用户名'@'允许登录的位置'
其含义,跟grant中完全一样;
相关推荐:
Mysql数据控制语言
以上就是mysql数据控制语言实例分享的详细内容,更多请关注创想鸟其它相关文章!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/892843.html
 微信扫一扫
 支付宝扫一扫