
sql注入
-
PHP表单数据更新后显示:解决重定向导致的数据丢失问题


本文旨在解决php表单在数据更新后重定向时,因请求方法切换(post到get)导致页面无法显示最新数据的常见问题。文章详细阐述了通过会话(session)管理用户id的解决方案,确保数据在页面刷新后依然正确加载并显示,并强调了sql注入防护等最佳实践,提升用户体验和系统稳定性。 在开发基于PHP的W…
-
mysql数据被篡改怎么恢复原状_mysql数据被篡改后如何恢复到原始状态


恢复MySQL被篡改数据的关键是备份和binlog。1. 用最近备份恢复,停服务后导入备份文件,但会丢失之后数据;2. 若开启binlog,可定位篡改时间点,解析日志并跳过非法操作重新执行;3. 主从架构中可从干净的从库导出数据恢复主库;4. 恢复后应限制权限、开启binlog、定期备份、监控异常S…
-
mysql中如何实现用户注册登录系统_mysql注册登录项目实战


首先创建MySQL用户表并加密存储密码,再通过PHP实现注册时密码哈希与唯一性校验,登录时使用预处理语句查询并验证密码,结合session管理用户状态,确保安全。 实现用户注册登录系统是Web开发中的基础功能,结合MySQL数据库可以很好地存储和验证用户信息。下面通过一个简单的项目实战,介绍如何使用…
-
确定SQL注入死透了么?
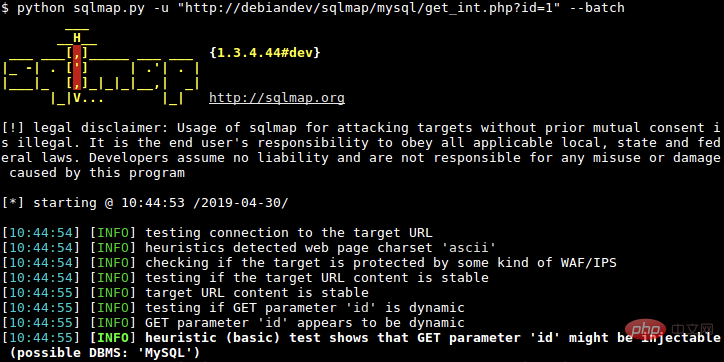

很长一段时间,我认为后端开发,在安全性方面最容易出问题的地方就在于SQL注入。通过 where 1=1这种魔幻的SQL写法,就可以很容易的对一个存在问题的系统进行攻击,以至于最终演进出sqlmap这样的神器存在。 后来的fastjson刷新了我的认知,这个框架也算是对互联网安全概念的一种推动。连不懂…
-
SonarQube SQL注入误报:理解动态SQL与参数化查询
sonarqube在检测sql注入时,常会将动态构建的sql语句标记为潜在风险,即使其动态部分来源于内部代码而非用户输入。本文将深入探讨sonarqube的检测原理,强调参数化查询的重要性,并为处理此类“假阳性”提供专业指导,确保代码安全与分析准确性。 SonarQube对SQL注入的检测机制 So…
-
常用sql注入测试语句 sql注入测试常用语句


sql注入测试的常用语句包括:1.单引号测试,如’ or ‘1’=’1,用于探测数据库对单引号的处理;2.注释测试,使用–或#注释掉查询部分,如select from users where username = ‘admin&…
-
PHP表单数据怎么获取_PHP表单提交数据的接收与处理方法
答案:PHP通过$_POST和$_GET获取表单数据,分别对应post和get提交方式;需用htmlspecialchars过滤输出,结合filter_input验证输入,防止XSS和SQL注入,并用null合并运算符避免未定义索引错误。 在PHP中获取表单数据主要通过超全局数组 $_GET 和 $…
-
php接口安全的三个机制
身份认证与权限控制通过Token机制(如JWT)验证用户身份,并实施细粒度权限管理,确保不同角色仅能访问授权接口;2. 数据加密与传输安全要求使用HTTPS保障通信链路安全,对敏感数据额外采用AES等加密方式在应用层保护;3. 输入验证与防攻击机制需严格校验所有输入参数,过滤非法字符、限制类型长度以…
-
SQL注入的测试方法有哪些?安全测试的最佳实践

答案:SQL注入测试需结合手动、自动化与代码审计,预防应贯穿开发全周期。手动测试通过错误、布尔、时间等盲注方式试探输入点,结合业务逻辑分析响应差异;自动化工具如SQLMap可高效识别漏洞;代码审计重点检查用户输入拼接处。根本防御在于参数化查询、白名单验证、最小权限原则及WAF防护,并将安全测试融入C…
-
SQL注入攻击的常见形式有哪些?如何避免它们

SQL注入攻击原理是利用程序未区分用户输入的数据与代码,使恶意输入被当作SQL指令执行,从而窃取、篡改或删除数据,甚至控制服务器。其危险在于直接威胁数据库安全,造成数据泄露与系统失控。参数化查询通过预编译SQL结构并分离数据与代码,确保用户输入仅作数据处理,从根本上阻止注入。相比字符串拼接(易被篡改…

