在线商店安全:防范客户端篡改造成的业务漏洞

在线商店安全:防范客户端篡改造成的业务漏洞

本文探讨在线商店中通过客户端HTML篡改绕过业务规则(如选择不可用提货点)的安全漏洞。核心在于强调服务器端验证的重要性,指出所有来自客户端的数据都不可信。文章将详细阐述服务器端验证的关键环节、额外的安全防御措施、以及软件生命周期中的安全实践,旨在帮助开发者构建更健壮、安全的Web应用,有效防范恶意篡改行为。

在现代web应用开发中,客户端(浏览器)与服务器端之间的交互是不可避免的。然而,正如许多开发者所发现的,用户可以通过浏览器内置的开发者工具轻松修改页面的html、css甚至javascript代码。这种能力虽然为开发者调试和学习提供了便利,但也为潜在的恶意用户提供了篡改数据、绕过业务逻辑的途径。一个典型的例子是,用户可能通过修改html代码,使一个原本不可用的提货点变得“可选”,并成功提交订单。这种现象的根本原因在于服务器端未能对来自客户端的数据进行充分的验证。

理解客户端与服务器端的信任边界

Web应用的安全基石之一是建立明确的“信任边界”。简而言之,所有来自客户端(无论是通过表单提交、URL参数还是API请求)的数据都应被视为不可信的、可能被篡改的。客户端验证(通常通过JavaScript实现)固然能提升用户体验,及时反馈错误,但其主要目的是为了方便用户,而非保障数据安全。任何客户端的验证逻辑都可以被绕过,因此,真正的安全验证必须发生在服务器端。

核心防御:全面的服务器端验证

为了有效防范客户端篡改,服务器端必须对接收到的所有数据进行严格、全面的验证。这包括以下几个关键方面:

1. 输入数据格式与内容验证

对所有用户输入字段进行验证,确保其符合预期的格式、类型、长度和范围。例如:

数据类型验证: 确保数字字段接收的是数字,日期字段接收的是日期。长度验证: 限制文本字段的最大或最小长度。格式验证: 电子邮件地址、电话号码等应符合特定的正则表达式。值域验证: 下拉菜单或单选框提交的值必须是服务器端预设的有效选项之一。

示例代码(伪代码,以Java为例):

// 假设这是一个订单提交的API端点@PostMapping("/api/orders")public ResponseEntity createOrder(@RequestBody OrderRequest orderRequest) {    // 1. 基本输入验证 (例如,使用JSR 303/380 Bean Validation)    // @Valid 注解会触发OrderRequest类中定义的验证规则    if (!isValid(orderRequest)) { // 实际由Spring等框架自动处理验证结果        return ResponseEntity.badRequest().body("输入数据格式不正确或不符合要求。");    }    // ... 后续业务逻辑处理    return ResponseEntity.ok("订单创建成功。");}// OrderRequest DTO 示例public class OrderRequest {    @NotNull(message = "商品ID不能为空")    private Long productId;    @Min(value = 1, message = "购买数量至少为1")    @Max(value = 10, message = "购买数量不能超过10")    private Integer quantity;    @NotBlank(message = "提货点ID不能为空")    private String pickupPointId;    @Email(message = "邮箱格式不正确")    private String customerEmail;    // getters and setters}

2. 用户身份与权限验证

在处理任何敏感操作或访问受限资源时,服务器端必须严格验证用户的身份(认证)和其执行该操作的权限(授权)。例如,确保只有管理员才能修改商品价格,只有订单所有者才能取消自己的订单。

3. 关键业务规则验证

这是防范提货点篡改类漏洞的核心。服务器端必须重新检查所有与业务逻辑相关的条件,而不仅仅是依赖客户端的显示状态。例如,当用户提交订单时:

商品库存验证: 检查商品是否有足够的库存。提货点可用性验证: 再次查询数据库,确认用户选择的提货点当前是否真的可用、是否在营业时间、是否属于该用户的配送范围等。价格验证: 确保提交的商品价格与服务器端当前的价格一致,防止客户端篡改价格。优惠券/促销规则验证: 确保用户使用的优惠券有效且符合使用条件。

示例代码(伪代码,以Java为例,延续上述订单提交):

@PostMapping("/api/orders")public ResponseEntity createOrder(@RequestBody @Valid OrderRequest orderRequest) {    // 假设 @Valid 已经处理了基本格式验证    // 2. 业务逻辑验证 - 提货点可用性    PickupPoint pickupPoint = pickupPointService.getPickupPointById(orderRequest.getPickupPointId());    if (pickupPoint == null || !pickupPoint.isAvailable()) {        return ResponseEntity.badRequest().body("您选择的提货点无效或当前不可用,请重新选择。");    }    // 3. 业务逻辑验证 - 商品库存    Product product = productService.getProductById(orderRequest.getProductId());    if (product == null || product.getStock() < orderRequest.getQuantity()) {        return ResponseEntity.badRequest().body("商品库存不足,请调整购买数量。");    }    // 4. 业务逻辑验证 - 价格一致性    BigDecimal serverSidePrice = product.getPrice().multiply(new BigDecimal(orderRequest.getQuantity()));    if (orderRequest.getTotalAmount().compareTo(serverSidePrice) != 0) {        // 客户端提交的总价与服务器计算的不符,可能存在篡改        return ResponseEntity.badRequest().body("订单总金额不正确,请核对。");    }    // 5. 执行订单创建逻辑    orderService.processOrder(orderRequest, product, pickupPoint);    return ResponseEntity.ok("订单已成功提交。");}

不容忽视的辅助安全措施

除了核心的服务器端验证,还可以通过以下辅助措施进一步提升应用安全性:

1. Web应用防火墙 (WAF)

WAF可以部署在Web服务器前端,监控、过滤和阻止恶意的HTTP流量。它能够识别并防御常见的Web攻击,如SQL注入、跨站脚本 (XSS)、文件包含等,为应用提供第一道防线。

2. 请求限流与异常监控

请求限流 (Rate Limiting): 限制来自同一IP地址或用户的请求频率,防止暴力破解、拒绝服务攻击 (DoS) 或滥用API。日志监控与分析: 实时监控服务器日志,通过日志爬取和分析工具识别异常行为模式,如短时间内大量失败的登录尝试、对不存在资源的频繁访问等,及时发现并响应潜在的攻击。

持续安全:软件生命周期管理

安全性是一个持续的过程,而非一次性任务。

1. 及时更新与漏洞修补

保持操作系统、Web服务器(如Apache/Nginx)、应用服务器(如Tomcat/WildFly)、数据库以及所有第三方库和框架的最新版本。过时的软件可能包含已知的安全漏洞,攻击者可以利用这些漏洞进行入侵。使用工具如Dependabot可以帮助自动化依赖项的更新和漏洞扫描。

2. 优先使用成熟的框架与组件

现代Web开发框架(如Spring Boot, Laravel, Django, ASP.NET Core等)通常由专业的团队维护,并内置了大量的安全特性和最佳实践。它们在身份认证、授权、输入验证、会话管理等方面提供了健壮的解决方案。避免“重新发明轮子”,尤其是安全相关的组件,因为自行开发的安全性框架很可能存在未被发现的漏洞。

总结

在线商店的安全性至关重要,客户端的任何数据都不能被无条件信任。开发者必须始终将服务器端验证作为核心防御策略,对所有输入数据、业务逻辑和用户权限进行严格校验。同时,结合WAF、请求限流、日志监控等辅助措施,并坚持软件的持续更新和使用成熟框架的最佳实践,才能构建一个真正健壮、安全的在线交易平台,有效抵御来自客户端的恶意篡改行为。

以上就是在线商店安全:防范客户端篡改造成的业务漏洞的详细内容,更多请关注创想鸟其它相关文章!

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。
如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 chuangxiangniao@163.com 举报,一经查实,本站将立刻删除。
发布者:程序猿,转转请注明出处:https://www.chuangxiangniao.com/p/1582889.html

赞 (0)
打赏 微信扫一扫 微信扫一扫 支付宝扫一扫 支付宝扫一扫
如何禁用移动设备上的 JavaScript
上一篇 2025年12月22日 23:33:31
解决 Chart.js 下拉列表数据更新问题
下一篇 2025年12月22日 23:33:46

相关推荐

  • Laravel服务容器的绑定与解析

    本篇文章给大家带来的内容是关于laravel服务容器的绑定与解析,有一定的参考价值,有需要的朋友可以参考一下,希望对你有所帮助。 前言   老实说,第一次老大让我看laravel框架手册的那天早上,我是很绝望的,因为真的没接触过,对我这种渣渣来说,laravel的入门门槛确实有点高了,但还是得硬着头…

    2026年9月26日
    000
  • 时隔 6 年,诺基亚 800 Tough 三防神机迎来改款

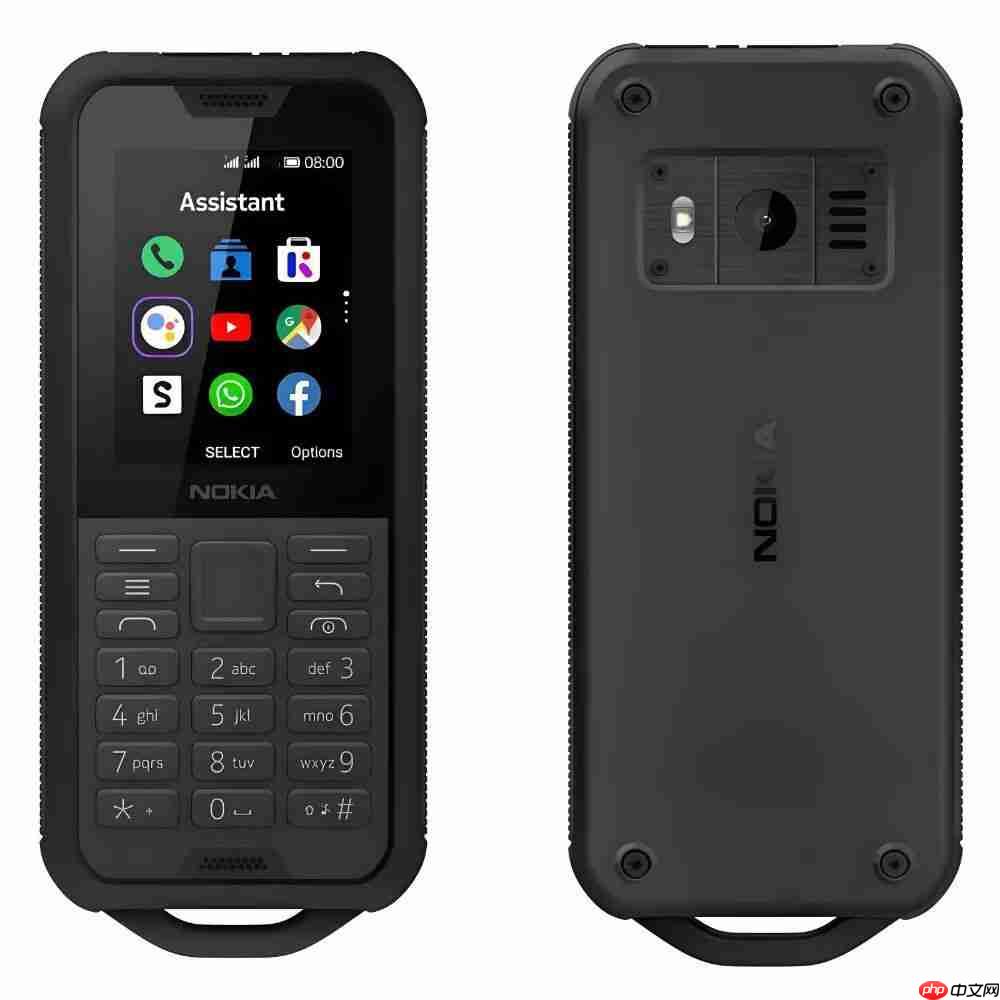
    时隔 6 年,诺基亚 800 Tough 三防神机迎来改款时隔 6 年,诺基亚 800 Tough 三防神机迎来改款时隔 6 年,诺基亚 800 Tough 三防神机迎来改款时隔 6 年,诺基亚 800 Tough 三防神机迎来改款

    近日有消息源发文爆料,称 hmd global 计划更新诺基亚 800 tough 三防功能机,在保留原版设计前提下,端口升级到 usb-c 接口,系统升级到 kaios 3.1 版本。 据了解,HMD Global 在 2019 年发布经典三防功能手机 —— 诺基亚 800 Tough,而时隔 6…

    2026年9月26日 • 用户投稿
    000
  • Maven进阶实战:多模块项目依赖管理与冲突解决

    Maven进阶实战:多模块项目依赖管理与冲突解决Maven进阶实战:多模块项目依赖管理与冲突解决Maven进阶实战:多模块项目依赖管理与冲突解决Maven进阶实战:多模块项目依赖管理与冲突解决

    答案:Maven多模块项目依赖管理核心在于父POM中使用统一版本、合理划分模块实现高内聚低耦合、通过排除冲突传递依赖,并利用mvn dependency:tree等工具分析依赖树,结合BOM引入、版本属性化管理等策略,确保依赖一致性与项目可维护性。 Maven多模块项目中的依赖管理与冲突解决,核心在…

    2026年9月26日 • 用户投稿
    200
  • laravel框架中超实用的功能介绍

    本篇文章给大家带来的内容是关于laravel框架中超实用的功能介绍,有一定的参考价值,有需要的朋友可以参考一下,希望对你有所帮助。 让lumen的dd() dump()像laravel一样优雅 composer require symfony/var-dumper 获取执行的sql语句 可查看sql…

    2026年9月26日
    000
  • Java泛型陷阱:Pair中List类型丢失问题及解决方案

    Java泛型陷阱:Pair中List类型丢失问题及解决方案Java泛型陷阱:Pair中List类型丢失问题及解决方案Java泛型陷阱:Pair中List类型丢失问题及解决方案Java泛型陷阱:Pair中List类型丢失问题及解决方案

    本文探讨了在Java中使用包含List的Pair时,若迭代循环中未正确使用泛型,可能导致List类型信息丢失的问题。核心在于,使用裸类型(Raw Type)的Pair会导致其内部泛型参数被擦除为Object,从而无法访问List特有的方法。解决方案是在循环声明中明确指定泛型类型,以确保编译时类型安全…

    2026年9月26日 • 用户投稿
    200
  • laravel框架的中间件middleware的详解

    laravel框架的中间件middleware的详解laravel框架的中间件middleware的详解laravel框架的中间件middleware的详解laravel框架的中间件middleware的详解

    本篇文章给大家带来的内容是关于laravel框架的中间件middleware的详解,有一定的参考价值,有需要的朋友可以参考一下,希望对你有所帮助。 laravel中间件是个非常方便的东西,能将一些逻辑实现解耦,并且在laravel中,中间件的编写也是非常的方便。谁用谁知道。 1.装饰器模式 lara…

    2026年9月26日 • 用户投稿
    000
  • 使用泛型解决Pair中List无法访问的问题

    使用泛型解决Pair中List无法访问的问题使用泛型解决Pair中List无法访问的问题使用泛型解决Pair中List无法访问的问题使用泛型解决Pair中List无法访问的问题

    本文介绍了在使用 javatuples 库中的 Pair 类时,当 Pair 的第二个元素是 List 类型,并且在循环中访问该 List 时,可能遇到的无法访问 List 的 size() 方法或元素的问题。通过在循环中使用泛型来明确 Pair 中 List 的类型,可以有效解决此问题,确保 Li…

    2026年9月26日 • 用户投稿
    000
  • Java中Pair嵌套List时泛型丢失问题解析与最佳实践

    Java中Pair嵌套List时泛型丢失问题解析与最佳实践Java中Pair嵌套List时泛型丢失问题解析与最佳实践Java中Pair嵌套List时泛型丢失问题解析与最佳实践Java中Pair嵌套List时泛型丢失问题解析与最佳实践

    本文深入探讨了在Java中使用org.javatuples.Pair嵌套List时,因不当使用泛型(即使用原始类型)导致List功能异常的问题。通过分析原始类型Pair在增强型for循环中的行为,揭示了类型擦除如何影响内部List的访问。文章提供了正确的泛型使用方式,确保在迭代过程中List的类型信…

    2026年9月26日 • 用户投稿
    100
  • Larave框架下Contracts契约的解析

    本篇文章给大家带来的内容是关于larave框架下contracts契约的解析,有一定的参考价值,有需要的朋友可以参考一下,希望对你有所帮助。 Contracts Laravel 的契约是一组定义框架提供的核心服务的接口, 例如我们在介绍用户认证的章节中到的用户看守器契约IllumninateCont…

    2026年9月26日
    000
  • laravel如何创建自定义的Artisan命令_Laravel自定义Artisan命令教程

    答案:在 Laravel 中创建自定义 Artisan 命令可自动化常用任务,使用 make:command 生成命令类,配置 signature 和 description 属性定义调用方式与描述,于 handle() 方法编写逻辑,通过 argument() 和 option() 获取参数与选项…

    2026年9月26日
    000
  • sublime怎么给vue文件设置高亮_sublime Vue文件语法高亮设置

    sublime怎么给vue文件设置高亮_sublime Vue文件语法高亮设置sublime怎么给vue文件设置高亮_sublime Vue文件语法高亮设置sublime怎么给vue文件设置高亮_sublime Vue文件语法高亮设置sublime怎么给vue文件设置高亮_sublime Vue文件语法高亮设置

    Sublime Text 默认不支持 Vue 文件的语法高亮,但可以通过安装插件来实现。Vue 文件是混合语法(HTML、JavaScript、CSS),需要专门的语法定义才能正确高亮。以下是设置步骤: 1. 安装 Package Control(如未安装) 如果还没安装 Package Contr…

    2026年9月26日 • 用户投稿
    000
  • Java中InterruptedException与线程中断配合使用

    InterruptedException是Java中用于线程中断的检查异常,当线程在阻塞操作中被中断时抛出;调用interrupt()方法仅设置中断状态,线程需自行响应;常见可中断方法包括sleep、wait、join等;捕获该异常后应恢复中断状态或进行清理并退出;错误地忽略异常会导致中断信号丢失,…

    2026年9月26日
    000
  • Laravel框架中Pipeline的解析(代码示例)

    本篇文章给大家带来的内容是关于laravel框架中pipeline的解析(代码示例),有一定的参考价值,有需要的朋友可以参考一下,希望对你有所帮助。 大家好,今天给大家介绍下Laravel框架的Pipeline。 它是一个非常好用的组件,能够使代码的结构非常清晰。 Laravel的中间件机制便是基于…

    2026年9月26日
    000
  • 云原生Java监控全套方案:从Micrometer到Grafana可视化看板

    云原生Java监控全套方案:从Micrometer到Grafana可视化看板云原生Java监控全套方案:从Micrometer到Grafana可视化看板云原生Java监控全套方案:从Micrometer到Grafana可视化看板云原生Java监控全套方案:从Micrometer到Grafana可视化看板

    云原生Java监控方案以Micrometer收集指标,Prometheus存储查询,Grafana实现可视化。Micrometer提供供应商中立的API,与Spring Boot Actuator集成,自动暴露JVM、HTTP等指标;通过micrometer-registry-prometheus依…

    2026年9月26日 • 用户投稿
    000
  • sublime怎么格式化代码_Sublime Text代码格式化设置与快捷键

    sublime怎么格式化代码_Sublime Text代码格式化设置与快捷键sublime怎么格式化代码_Sublime Text代码格式化设置与快捷键sublime怎么格式化代码_Sublime Text代码格式化设置与快捷键sublime怎么格式化代码_Sublime Text代码格式化设置与快捷键

    Sublime Text通过安装HTML-CSS-JS Prettify等插件可实现代码格式化,需先安装Package Control,再通过命令面板搜索并安装插件,随后在Key Bindings中添加快捷键配置,如Ctrl+Alt+F用于格式化JS/HTML/CSS文件,保存后即可使用;注意确保文…

    2026年9月26日 • 用户投稿
    100
  • Node.js spawn 命令参数解析与 shell: true 的应用

    Node.js spawn 命令参数解析与 shell: true 的应用Node.js spawn 命令参数解析与 shell: true 的应用Node.js spawn 命令参数解析与 shell: true 的应用Node.js spawn 命令参数解析与 shell: true 的应用

    本文探讨Node.js child_process.spawn 函数在处理复杂命令行参数时遇到的常见问题,特别是当参数包含路径或需要特殊解释时,可能导致目标程序(如Java)无法正确识别。通过引入 shell: true 选项,并结合正确的参数格式化,可以有效解决此类问题,同时强调了使用此选项时的安…

    2026年9月26日 • 用户投稿
    000
  • Windows Server 2012 Hyper-V群集图文教程

    Windows Server 2012 Hyper-V群集图文教程Windows Server 2012 Hyper-V群集图文教程Windows Server 2012 Hyper-V群集图文教程Windows Server 2012 Hyper-V群集图文教程

    接下来我们将继续测试windows server 2012 hyper-v群集功能,以实现虚拟机的高可用性。 实验环境: 四台服务器均运行Windows Server 2012 DataCenter操作系统。 SRV2012服务器上安装了iSCSI目标服务器角色,并配置了两个虚拟磁盘,供两台群集服务…

    2026年9月26日 • 用户投稿
    100
  • Laravel Eloquent的技巧分享(示例讲解)

    本篇文章给大家带来的内容是关于laravel eloquent的技巧分享(示例讲解),有一定的参考价值,有需要的朋友可以参考一下,希望对你有所帮助。 Laravel 是一个功能丰富的框架。但是,你无法从官方文档中找到所有可用的功能。以下是一些你可能不知道的功能。 1.获取原始属性 当修改一条 Elo…

    2026年9月26日
    100
  • 《生化危机:代号维罗妮卡》重制版或成为主系列大作 规格高

    《生化危机:代号维罗妮卡》重制版或成为主系列大作 规格高《生化危机:代号维罗妮卡》重制版或成为主系列大作 规格高《生化危机:代号维罗妮卡》重制版或成为主系列大作 规格高《生化危机:代号维罗妮卡》重制版或成为主系列大作 规格高

    近日,知名爆料人dusk golem透露,《生化危机:代号维罗妮卡》重制版不仅由参与过《生化危机2:重制版》和《生化危机4:重制版》的核心开发人员担纲,更在制作规格上被定位为高预算、高规格的正统主系列作品,而非普通的重制项目。 据悉,卡普空将该项目视为系列未来的重要一环,投入资源堪比全新正统续作。本…

    2026年9月26日 • 用户投稿
    000
  • 浅谈 Windows 桌面端触摸架构演进

    浅谈 Windows 桌面端触摸架构演进浅谈 Windows 桌面端触摸架构演进浅谈 Windows 桌面端触摸架构演进浅谈 Windows 桌面端触摸架构演进

    我在和小伙伴水触摸相关的坑,说到了上古的触摸,很难和小伙伴统一知识,于是就写了本文用于告诉大家,桌面端的触摸架构是如何一步步演进的 所有触摸架构都建立在系统之上,和系统版本相关。所以可以通过系统划分。虽然说是触摸架构,但是我能知道的也就是应用层面的接口和编程方法,如果是小伙伴被标题吸引过来的,想看触…

    2026年9月26日 • 用户投稿
    100

发表回复

登录后才能评论
关注微信